API Access
Mit API-Schlüsseln rufen Ihr eigener Code, Ihre Skripte und Ihre Integrationen QAnswer ohne Browser-Sitzung auf. Alle Schlüssel, die Sie aus Ihrem persönlichen Bereich verwalten können, stehen auf einer Seite: die, die Sie selbst erstellen, und die, die QAnswer für Sie erzeugt hat, als Sie einen Assistenten geteilt oder eine Integration verbunden haben.
Öffnen Sie API Access im linken Navigationsmenü.
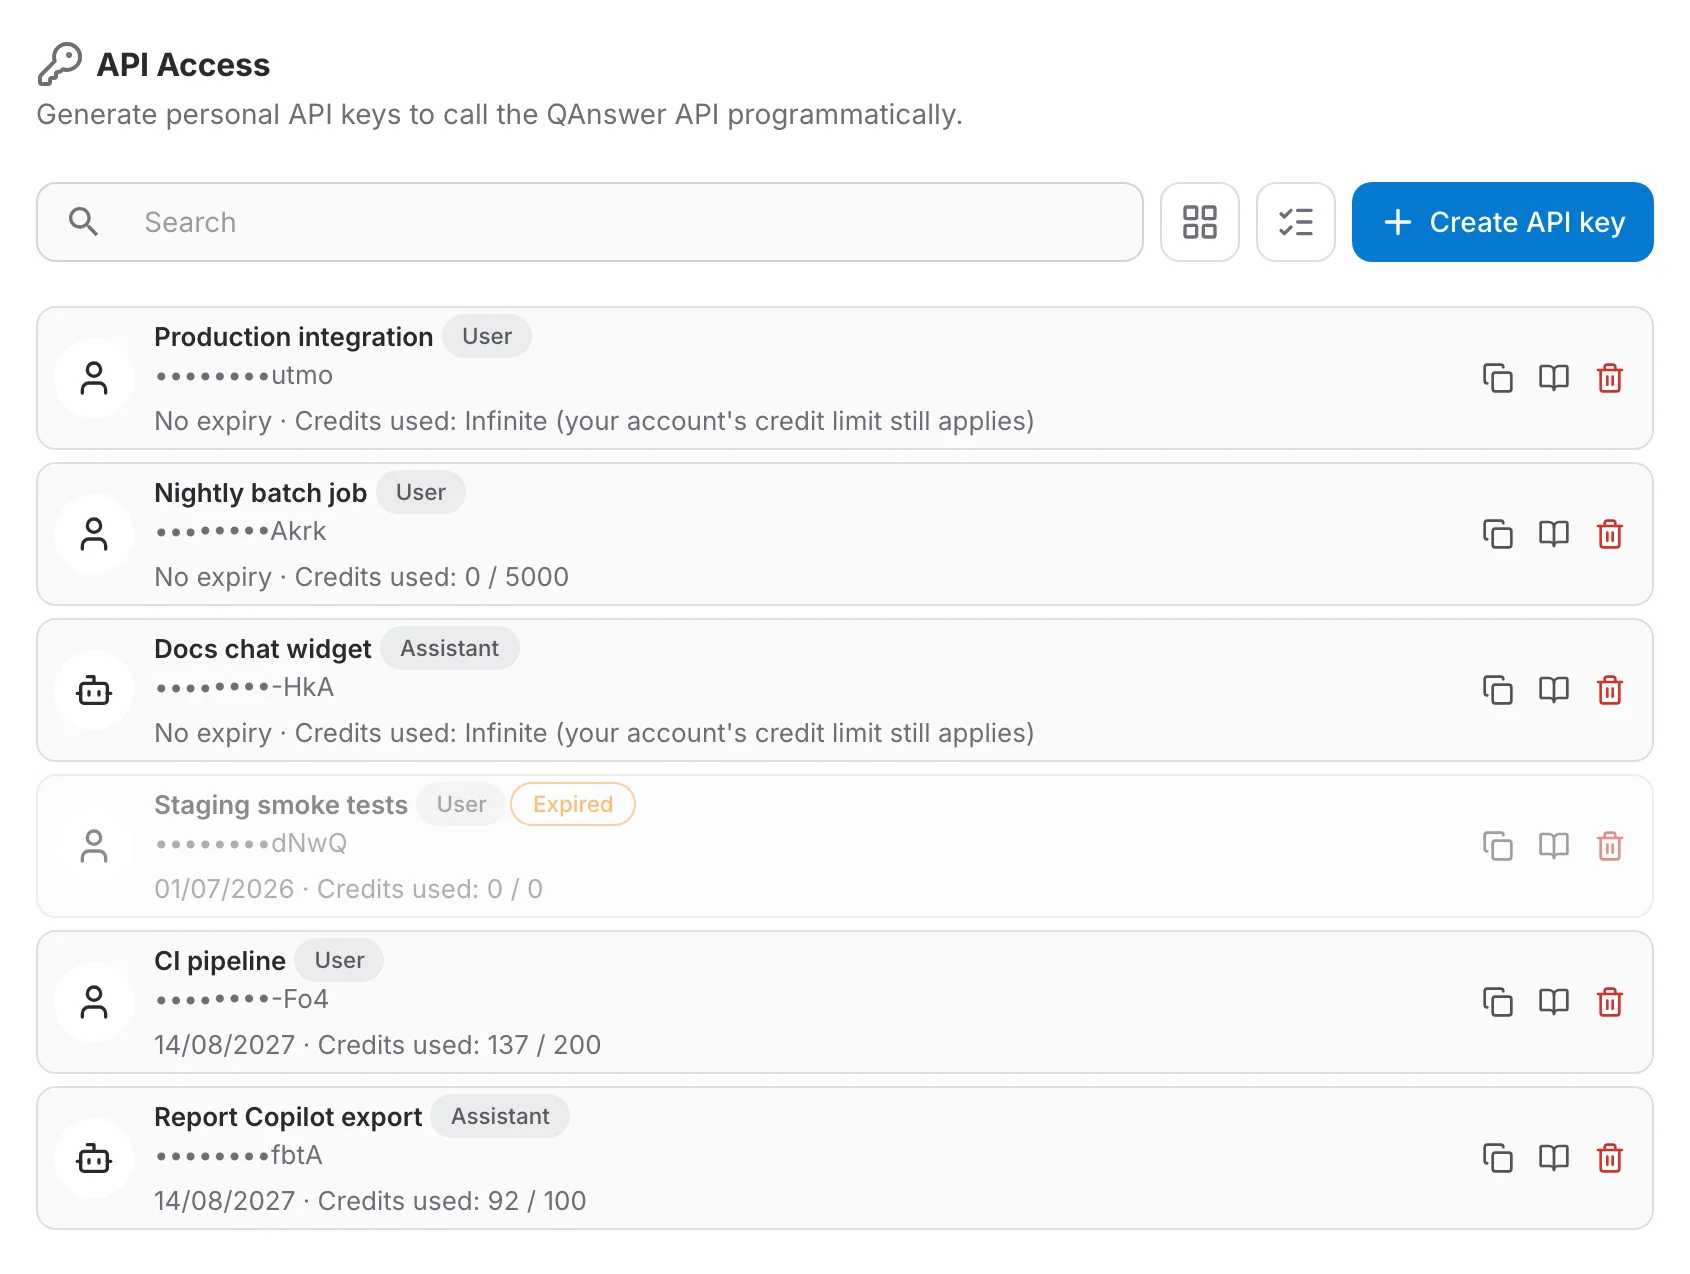
Eine Zeile pro Schlüssel: Name, ein Badge mit der Art des Schlüssels, die letzten Zeichen seines Werts, sein Ablaufdatum und sein Credit-Verbrauch. Die drei Symbole rechts kopieren den Schlüssel, öffnen seinen API-Tab oder löschen ihn.
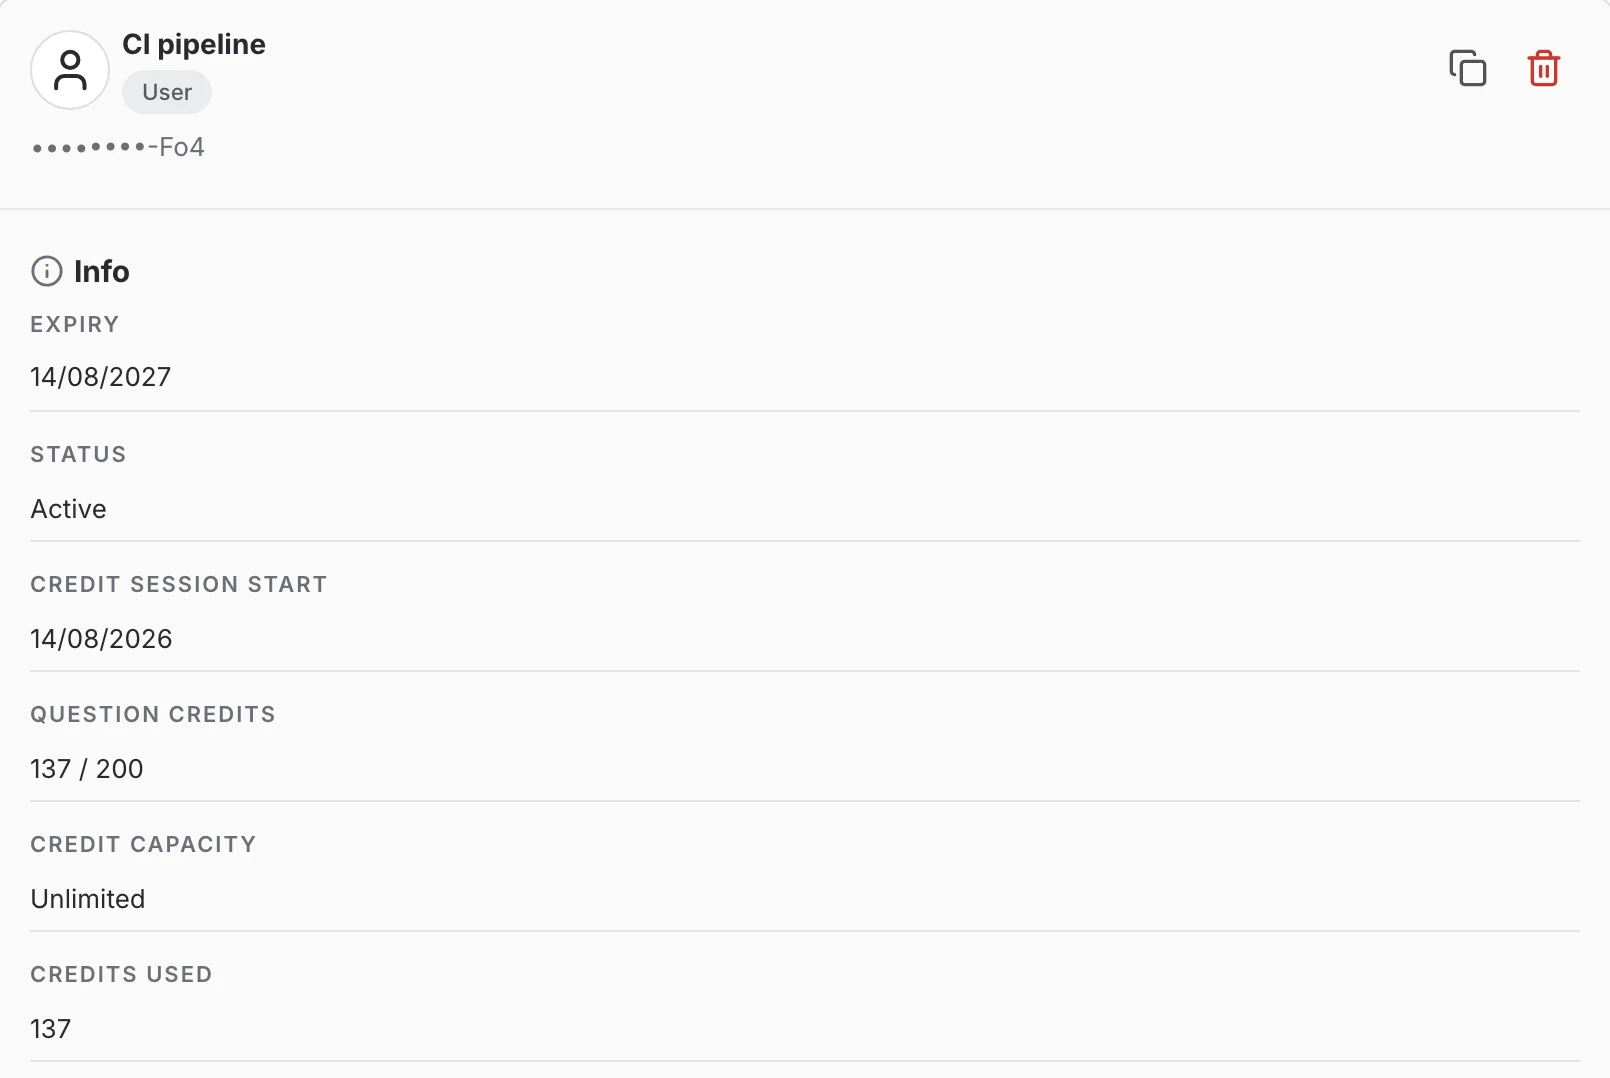
Ein Klick auf einen Schlüssel öffnet seine eigene Seite. Oben stehen der Name des Schlüssels, seine Art und sein maskierter Wert, dazu eine Kopier- und eine Löschen-Schaltfläche. Darunter teilen drei Tabs den Rest auf — Info, Statistics und API — und die Seite öffnet sich auf Info.
Einen API-Schlüssel erstellen
Klicken Sie auf Create API key und füllen Sie die Optionen aus:
- Name (erforderlich) — eine Bezeichnung zur Identifikation des Schlüssels, z. B. die Integration, für die er verwendet wird.
- Zugriffsart (optional) — was der Schlüssel mit Ihren Rechten tun darf: standardmäßig Read and write, sonst Read only oder Use only. Siehe Zugriffsarten weiter unten.
- Ablaufdatum (optional) — der Schlüssel funktioniert nach diesem Datum automatisch nicht mehr. Wählen Sie einen Tag im Kalender oder tippen Sie das Datum als TT/MM/JJJJ ein.
- Frage-Kontingent (optional) — die maximale Anzahl an Frage-Credits, die dieser Schlüssel verbrauchen kann.
- Kreditkapazität (optional) — der maximale Betrag, den dieser Schlüssel für die Nutzung von Providern ausgeben kann.
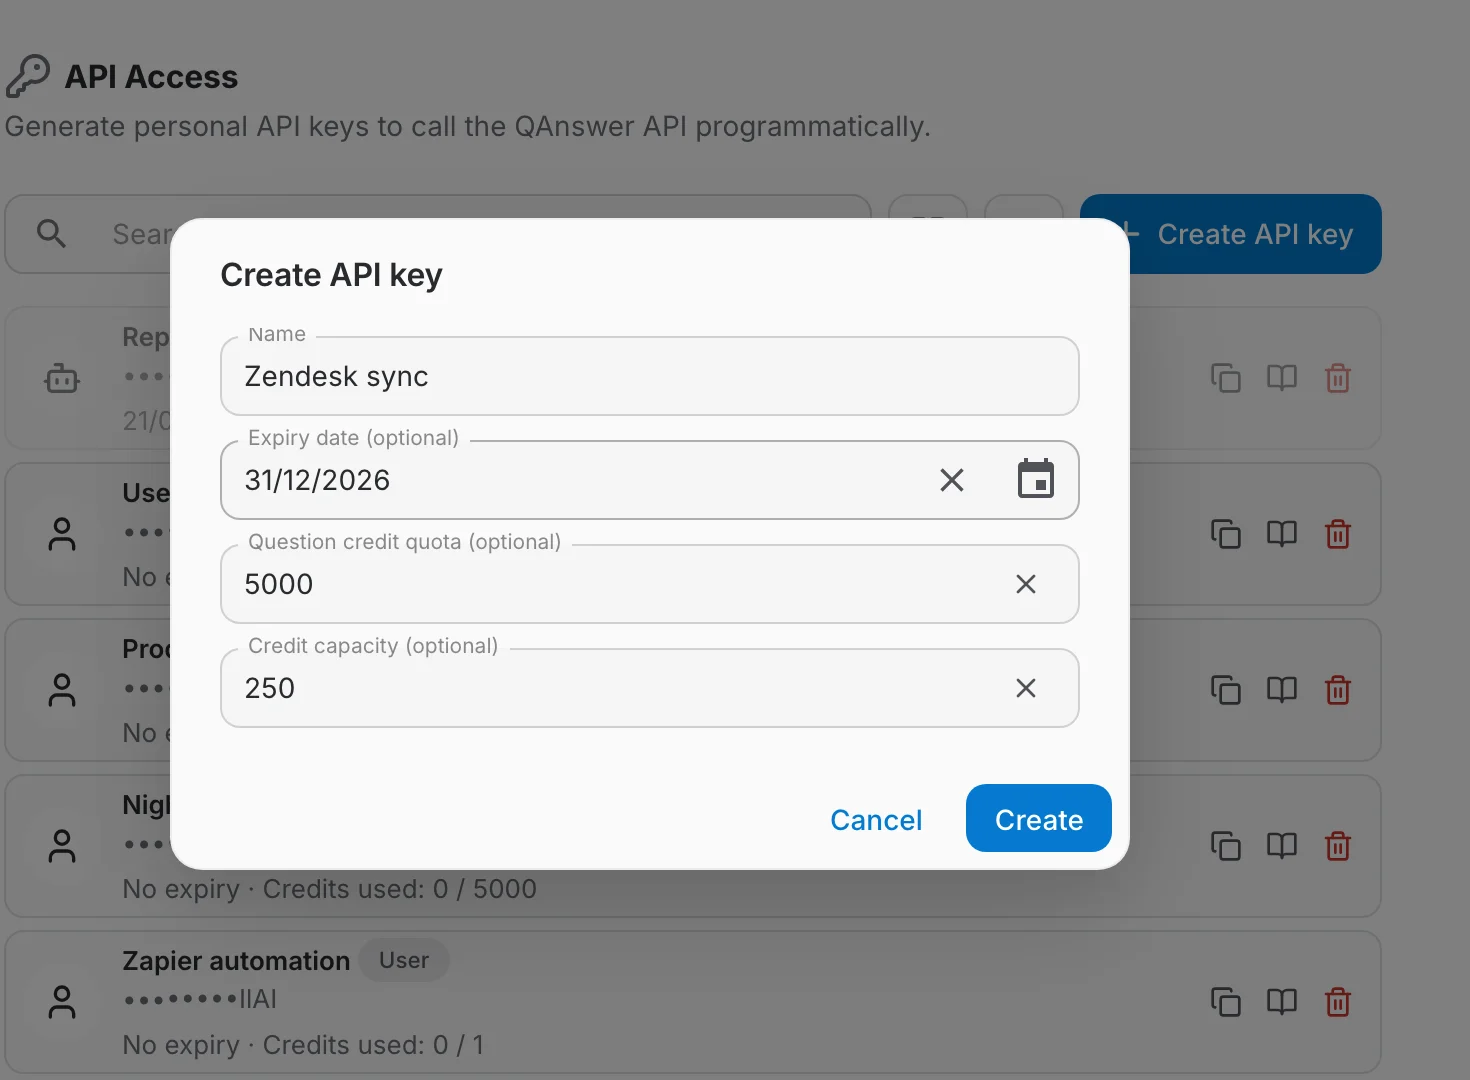
Jedes optionale Feld lässt sich über die Schaltfläche zum Leeren rechts daneben wieder zurücksetzen: ein versehentlich gesetztes Ablaufdatum, Kontingent oder Limit ist mit einem Klick wieder unbegrenzt.
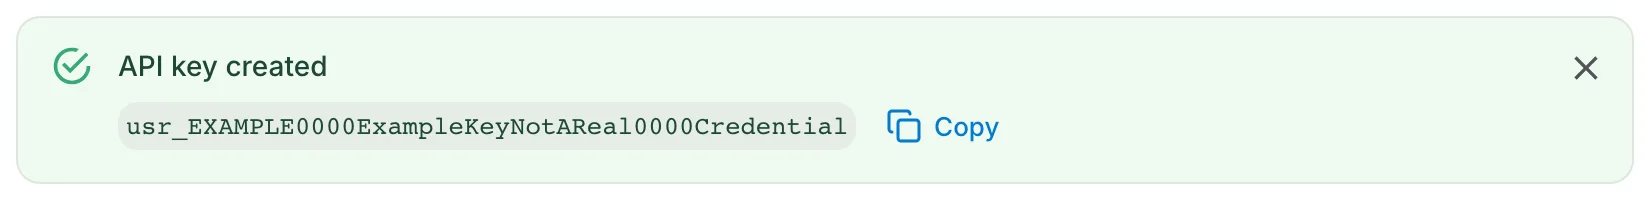
QAnswer erstellt den Schlüssel und führt Sie direkt auf seine Detailseite. Der Wert wird dort genau einmal im Klartext in einem Banner oben auf der Seite angezeigt, zusammen mit einer Copy-Schaltfläche.
Zugriffsarten
Die Zugriffsart schränkt ein, was ein User-Schlüssel mit Ihren Rechten tun darf. Sie fügt nie Rechte hinzu: Ein Schlüssel kann nichts, was Ihr eigenes Konto nicht kann.
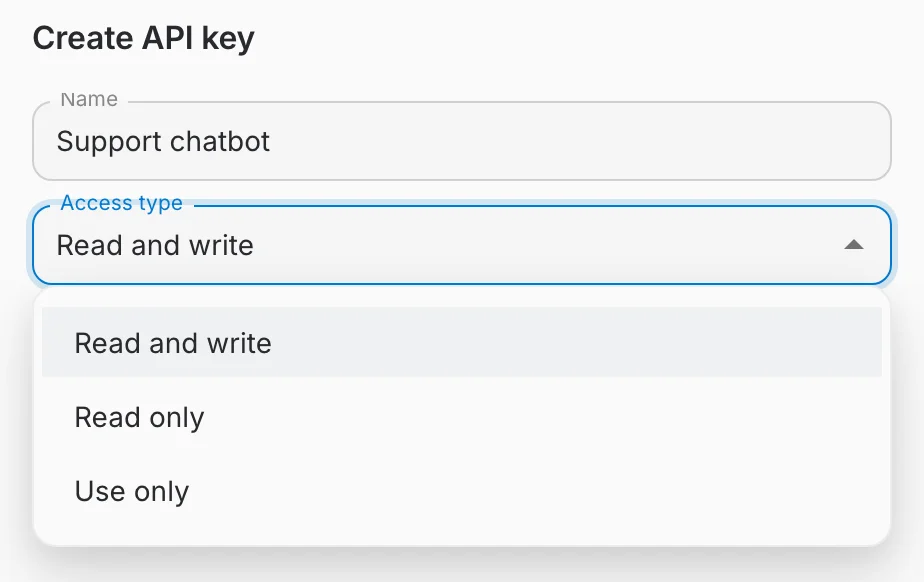
- Read and write – der Schlüssel handelt in Ihrem Namen, mit allen Ihren Rechten. Das ist die Standardeinstellung.
- Read only – der Schlüssel darf alles lesen, was Sie lesen dürfen, und Assistenten nutzen: den Chat, die /api/v1-Endpunkte chat completions, messages und embeddings sowie Suchen. Jede andere Änderung wird mit HTTP 403 (APIKEY_MUTATION_FORBIDDEN) abgewiesen, und es wird nichts ausgeführt. Außerdem kann er keine API-Schlüssel erstellen oder lesen, keine Provider-Zugangsdaten exportieren und keine OAuth-Anmeldung starten.
- Use only – dieselben Aufrufe wie Read only, aber auf jedem Assistenten, Provider oder jeder anderen Ressource ist der Schlüssel auf Use only begrenzt — mit derselben Bedeutung wie beim Teilen eines Assistenten mit dieser Zugriffsart: Er kann mit dem Assistenten chatten, aber weder seine Protokolle sehen noch seine Einstellungen ändern.
Die Zugriffsart wird in der Zeile Zugriffsart auf dem Tab Info des Schlüssels angezeigt und lässt sich nach der Erstellung nicht mehr ändern: Erstellen Sie dafür einen neuen Schlüssel und löschen Sie den alten.
Worauf ein Schlüssel zugreifen darf
Jeder Schlüssel trägt ein Badge, das angibt, wofür er da ist. Es gibt zwei Arten:
- User – ein Schlüssel, der an keine Ressource gebunden ist — die Art, die Sie auf dieser Seite erstellen. Er handelt in Ihrem Namen, im Rahmen seiner Zugriffsart: Mit Read and write darf er alles, was Ihr Konto über die API tun darf.
- Assistant – ein Schlüssel, der an genau einen KI-Assistenten gebunden ist. Er darf nur die Endpunkte dieses Assistenten aufrufen — sonst nichts in QAnswer.
Assistenten-Schlüssel werden nicht auf dieser Seite erstellt. Sie entstehen am Assistenten selbst — wenn Sie einen KI-Assistenten per API-Schlüssel teilen oder ihn mit Slack, Discord oder Teams verbinden — und erscheinen anschließend hier, damit Sie sie an einer Stelle nachverfolgen und widerrufen können.
Ein Assistenten-Schlüssel darf mit diesem Assistenten chatten und in ihm suchen sowie seine Konversationen, Datenquellen und Metadaten erreichen. Überall sonst wird er abgewiesen.
Insbesondere kann ein Assistenten-Schlüssel nie:
- Ihr Profil, Ihre Organisationen, Ihre Teams oder die Freigaben einer Ressource lesen oder ändern;
- API-Schlüssel auflisten, erstellen oder löschen — auch sich selbst nicht;
- die Endpunkte für Administration, Abrechnung oder Branding erreichen;
- die Konfiguration eines Sprachmodells, eines Embedders oder eines anderen Providers lesen oder exportieren;
- den Assistenten löschen oder exportieren, an den er gebunden ist, oder einen anderen Assistenten anfassen.
Einen Schlüssel verwenden
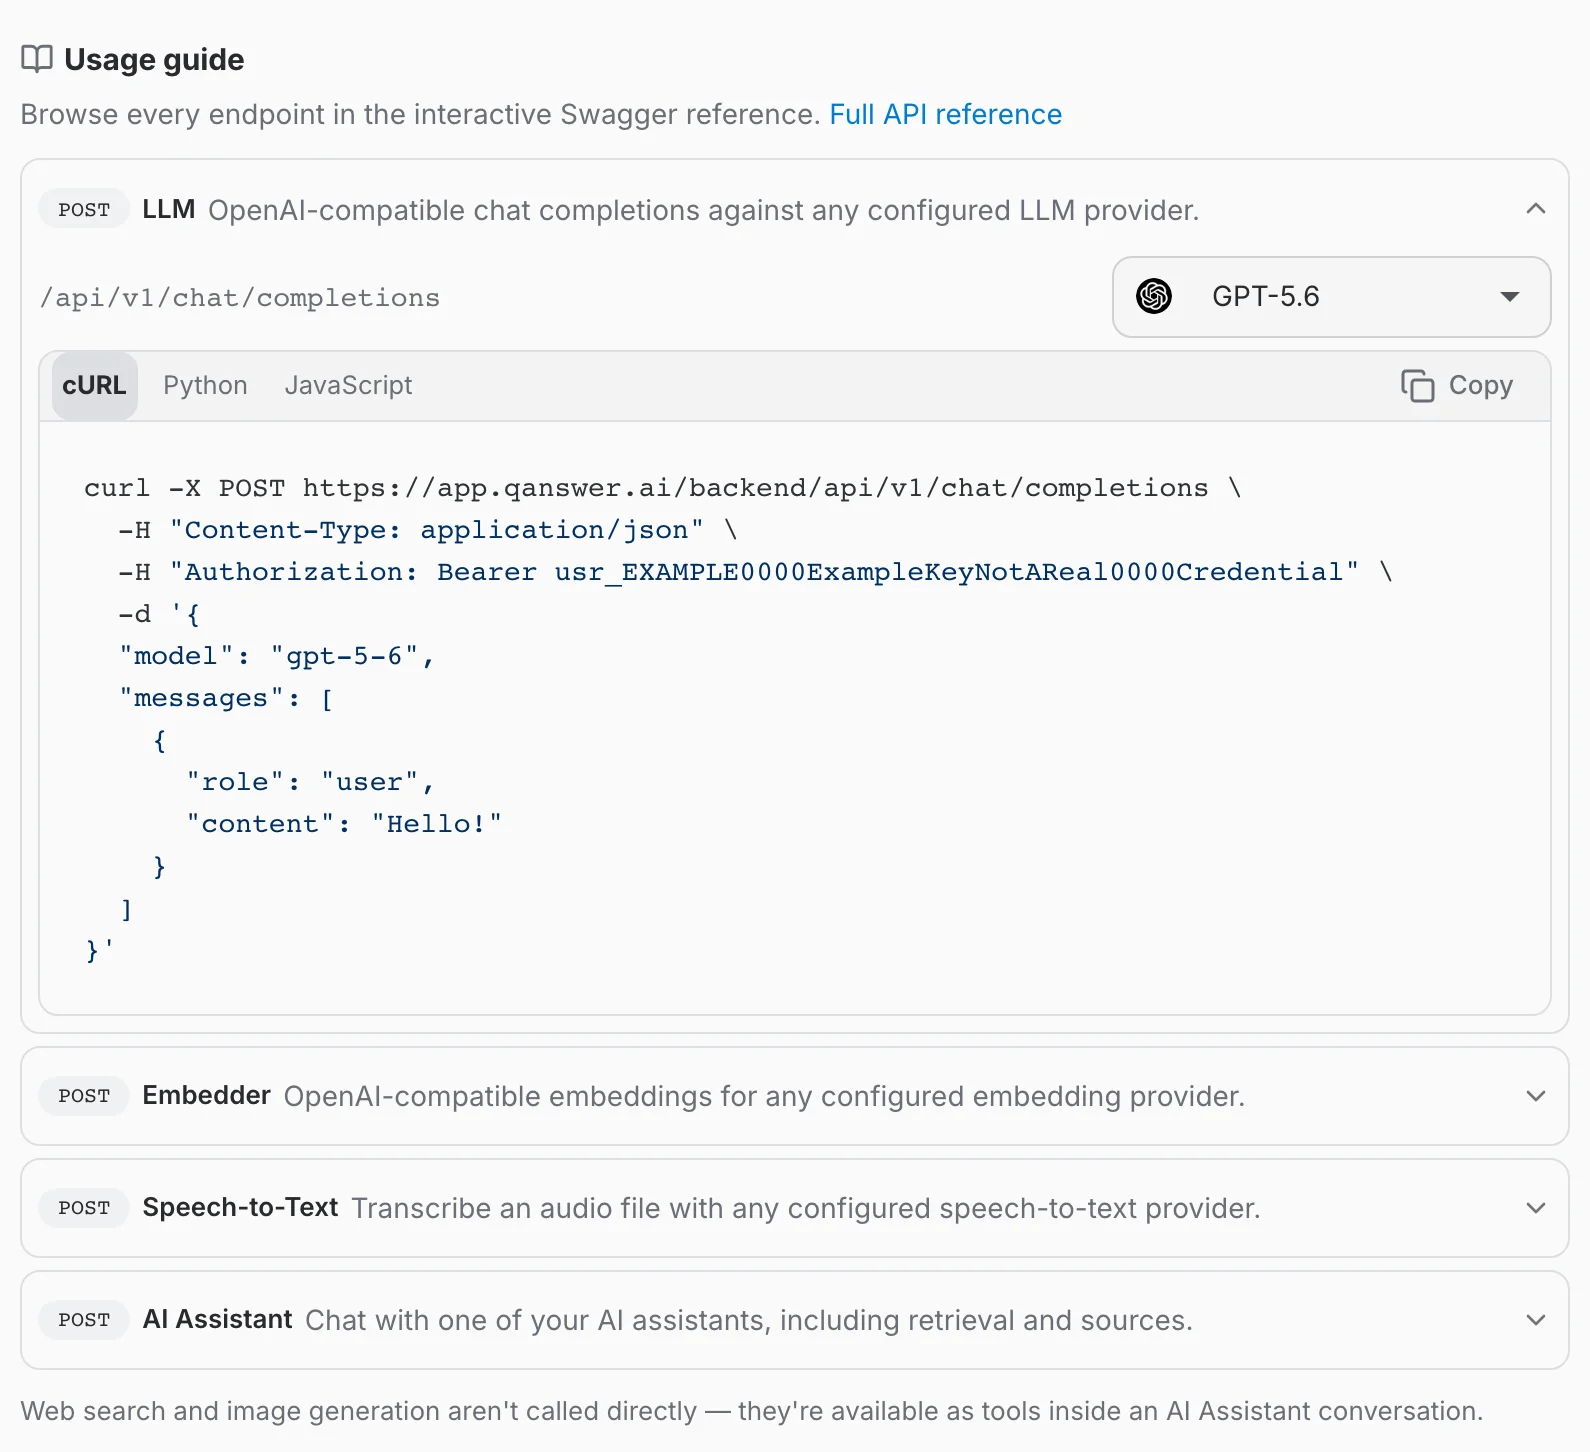
Öffnen Sie einen Schlüssel und wählen Sie seinen Tab API, oder klicken Sie das Buch-Symbol in seiner Zeile, um direkt dort zu landen. Jede API, die Ihr Konto nutzen kann, hat ihre eigene Karte: chat completions, embeddings, speech-to-text und den Chat mit einem KI-Assistenten. Web search und image generation haben kein Snippet — sie werden als Tools innerhalb einer Assistenten-Konversation genutzt statt direkt aufgerufen.
Eine Karte zeigt HTTP-Methode und Pfad und klappt ein sofort ausführbares Snippet auf, den Schlüssel bereits im Header. Es ist immer nur eine Karte offen: Wer eine andere öffnet, schließt die vorherige. Die Tabs über dem Snippet wechseln zwischen cURL, Python und JavaScript, und die Copy-Schaltfläche kopiert die angezeigte Sprache. Wenn ein Aufruf ein Modell oder einen Assistenten braucht, wählt die Auswahl neben dem Pfad, welches das Beispiel verwendet.
Jeder Endpunkt ist in der API-Referenz dokumentiert, die auch oben im Abschnitt verlinkt ist.
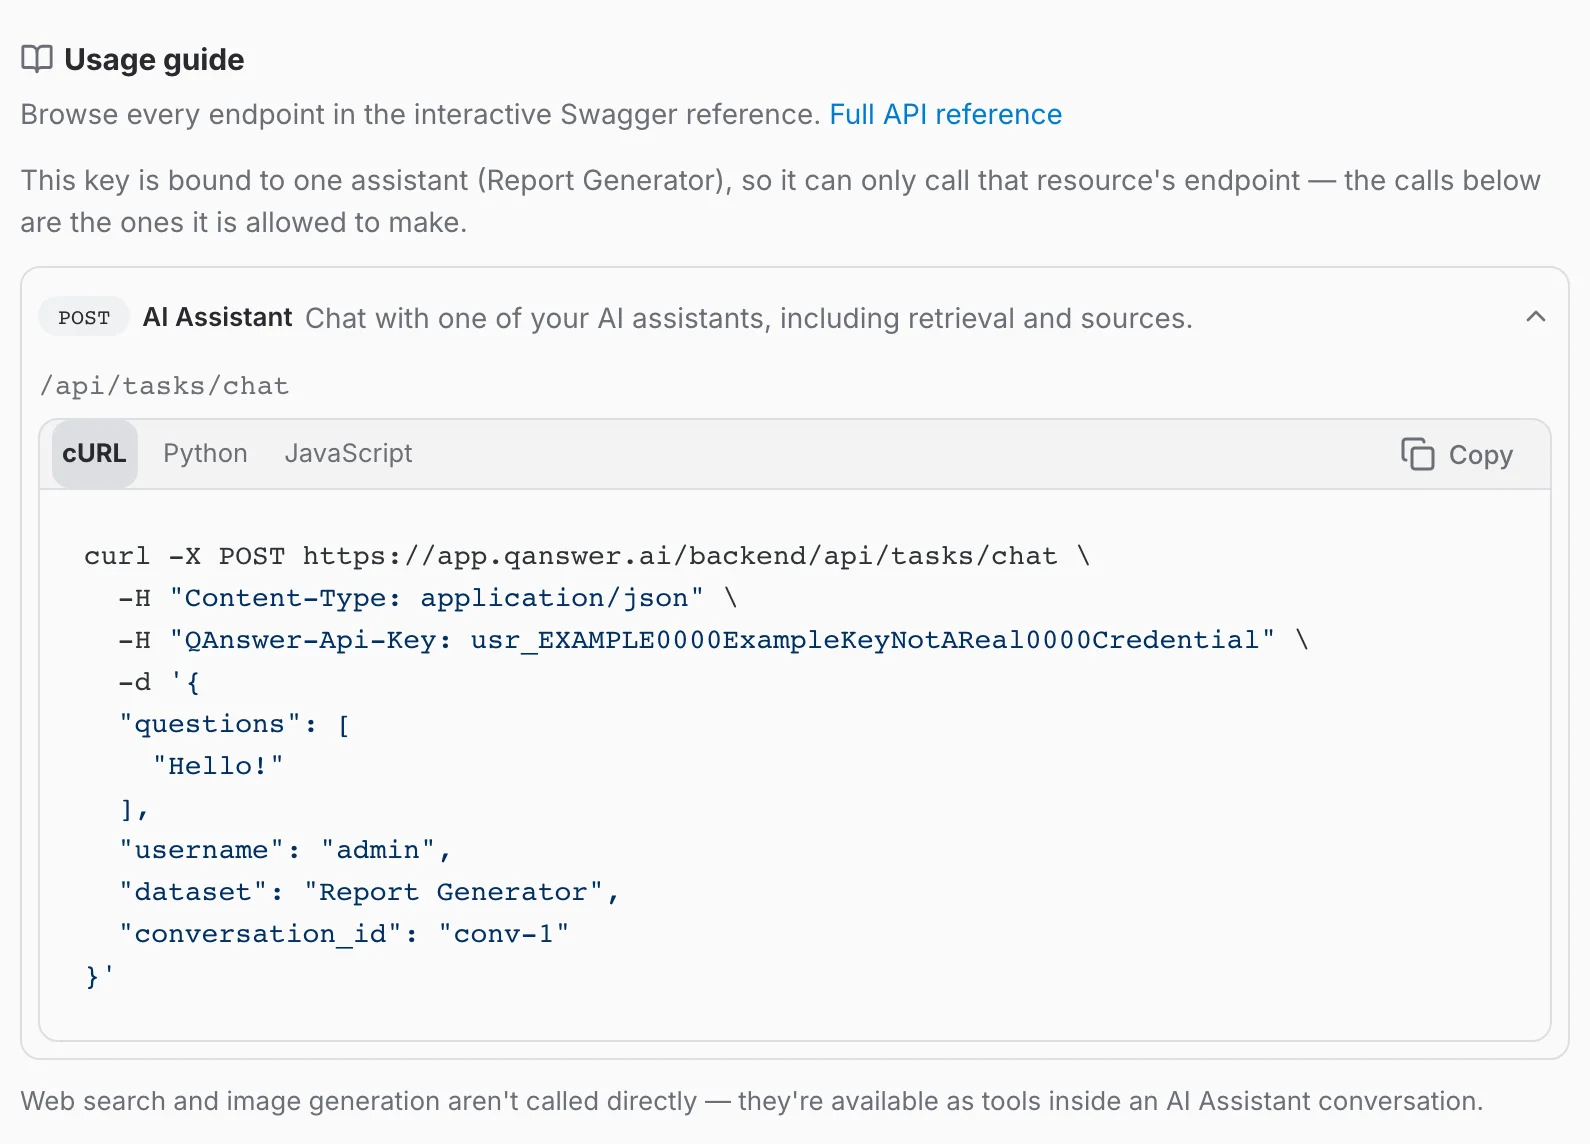
Bei einem Assistenten-Schlüssel ist der API-Tab kürzer und sagt das auch: Er listet nur die Aufrufe auf, die dieser Schlüssel auf dem genannten Assistenten ausführen darf.
Die Nutzung eines Schlüssels verfolgen
Der Tab Info auf der Seite eines Schlüssels zeigt:
- Expiry — das Datum, an dem der Schlüssel aufhört zu funktionieren, oder No expiry.
- Status — Active, oder Expired, sobald dieses Datum überschritten ist.
- Access Type — Read and write, Read only oder Use only, beim Erstellen des Schlüssels festgelegt. Siehe Zugriffsarten weiter oben.
- Credit session start — der Tag, an dem die aktuelle Kontingentperiode begonnen hat.
- Question credits — die auf das Kontingent des Schlüssels verbrauchten Frage-Credits, als verbraucht / gesamt.
- Credit capacity — das bei der Erstellung gesetzte Ausgabenlimit, oder Unlimited.
- Credits used — die laufende Summe für diesen Schlüssel.
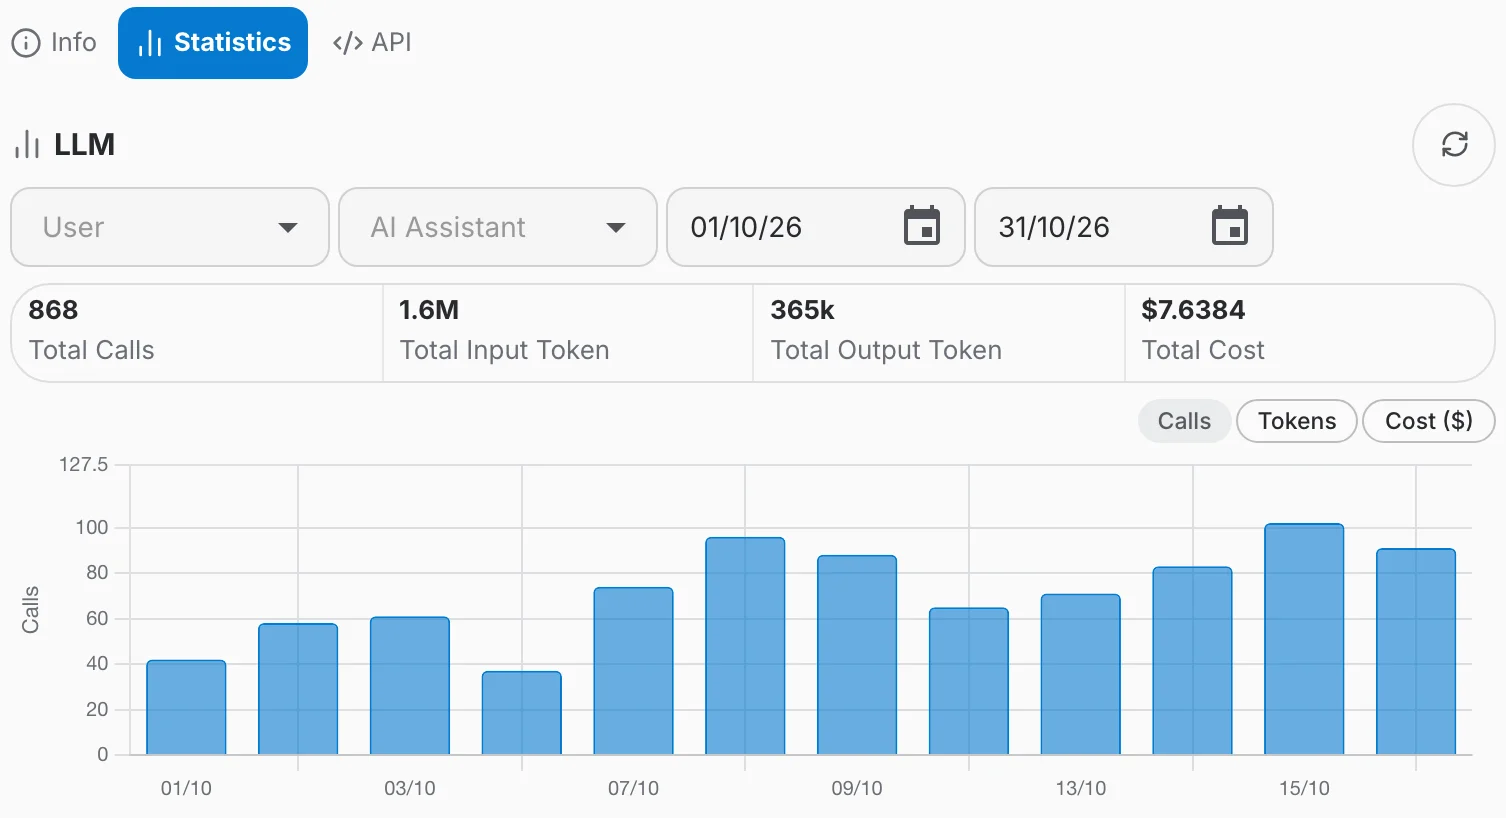
Der Tab Statistics zeigt, was der Schlüssel in diesem Monat verbraucht hat, mit einem Abschnitt pro Provider-Familie, die Nutzung verzeichnet hat: LLM, Embedder, Web Search, Image Generation oder Speech-to-Text. Jeder Abschnitt enthält Kennzahlen (Aufrufe, Tokens, Kosten), ein Diagramm, das zwischen Calls, Tokens und Cost ($) umschaltet, eine Tabelle nach Tagen und eine Export-Schaltfläche. Die Datumsfelder und der Filter AI Assistant grenzen Zeitraum oder Assistenten ein, die Aktualisieren-Schaltfläche lädt die Zahlen neu.
Ein Schlüssel ohne Nutzung in diesem Monat zeigt stattdessen „No usage recorded yet for this key.“.
Ihre Schlüssel verwalten
- Das Suchfeld filtert die Liste nach Schlüsselnamen.
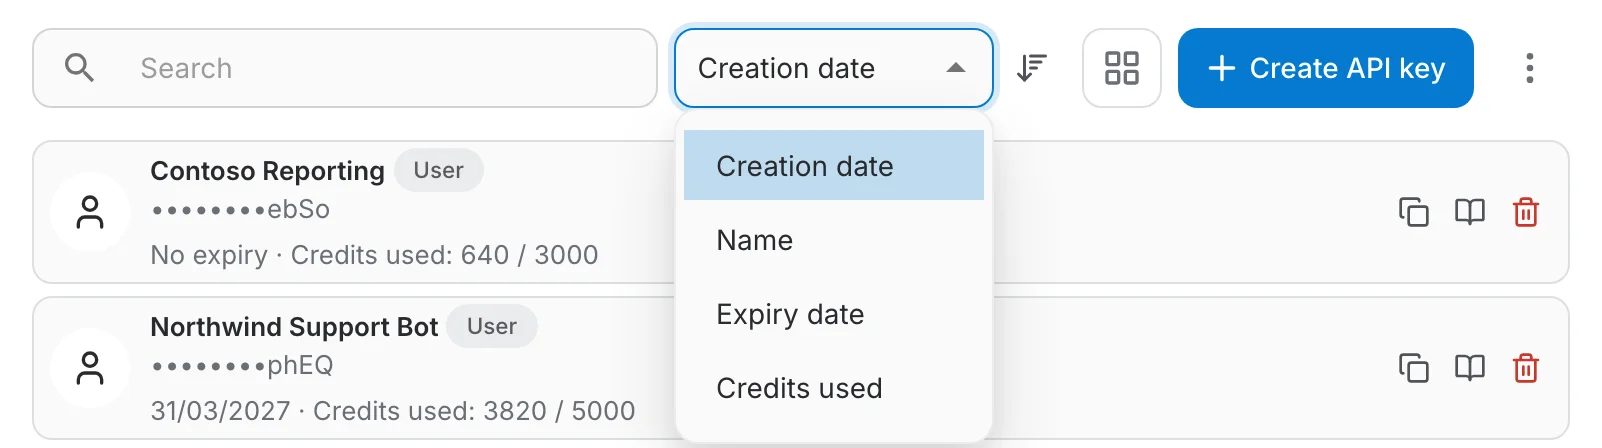
- Das Sortiermenü daneben ordnet die Liste nach Creation date, Name, Expiry date oder Credits used. Ein Schlüssel ohne Ablaufdatum zählt als der, der zuletzt abläuft.
- Die Pfeil-Schaltfläche rechts vom Sortiermenü wechselt zwischen absteigend und aufsteigend, ihr Tooltip nennt die aktuelle Reihenfolge. Standard ist Creation date, absteigend: Der neueste Schlüssel steht oben.
- Die Raster-Schaltfläche nach den Sortierelementen schaltet die Liste zwischen Zeilen und Karten um.
- Der Eintrag Select im Drei-Punkte-Menü am Ende der Werkzeugleiste aktiviert die Mehrfachauswahl: mehrere Schlüssel markieren und in einem Vorgang löschen.
- Das Papierkorb-Symbol in einer Zeile löscht diesen einen Schlüssel nach einer Bestätigung.
- Ein abgelaufener Schlüssel bleibt ausgegraut und mit dem Badge Expired in der Liste, bis Sie ihn löschen. Die API weist ihn in der Zwischenzeit ab.