Zugriff
Die Zugriffsseite steuert, wie sich Benutzer bei der Anwendung anmelden: Erzwingen Sie die ausschließliche OAuth-Anmeldung, legen Sie fest, wie lange eine Anmeldung gültig bleibt, und konfigurieren Sie die für die Anmeldung verfügbaren OAuth-/OpenID-Connect-Provider.
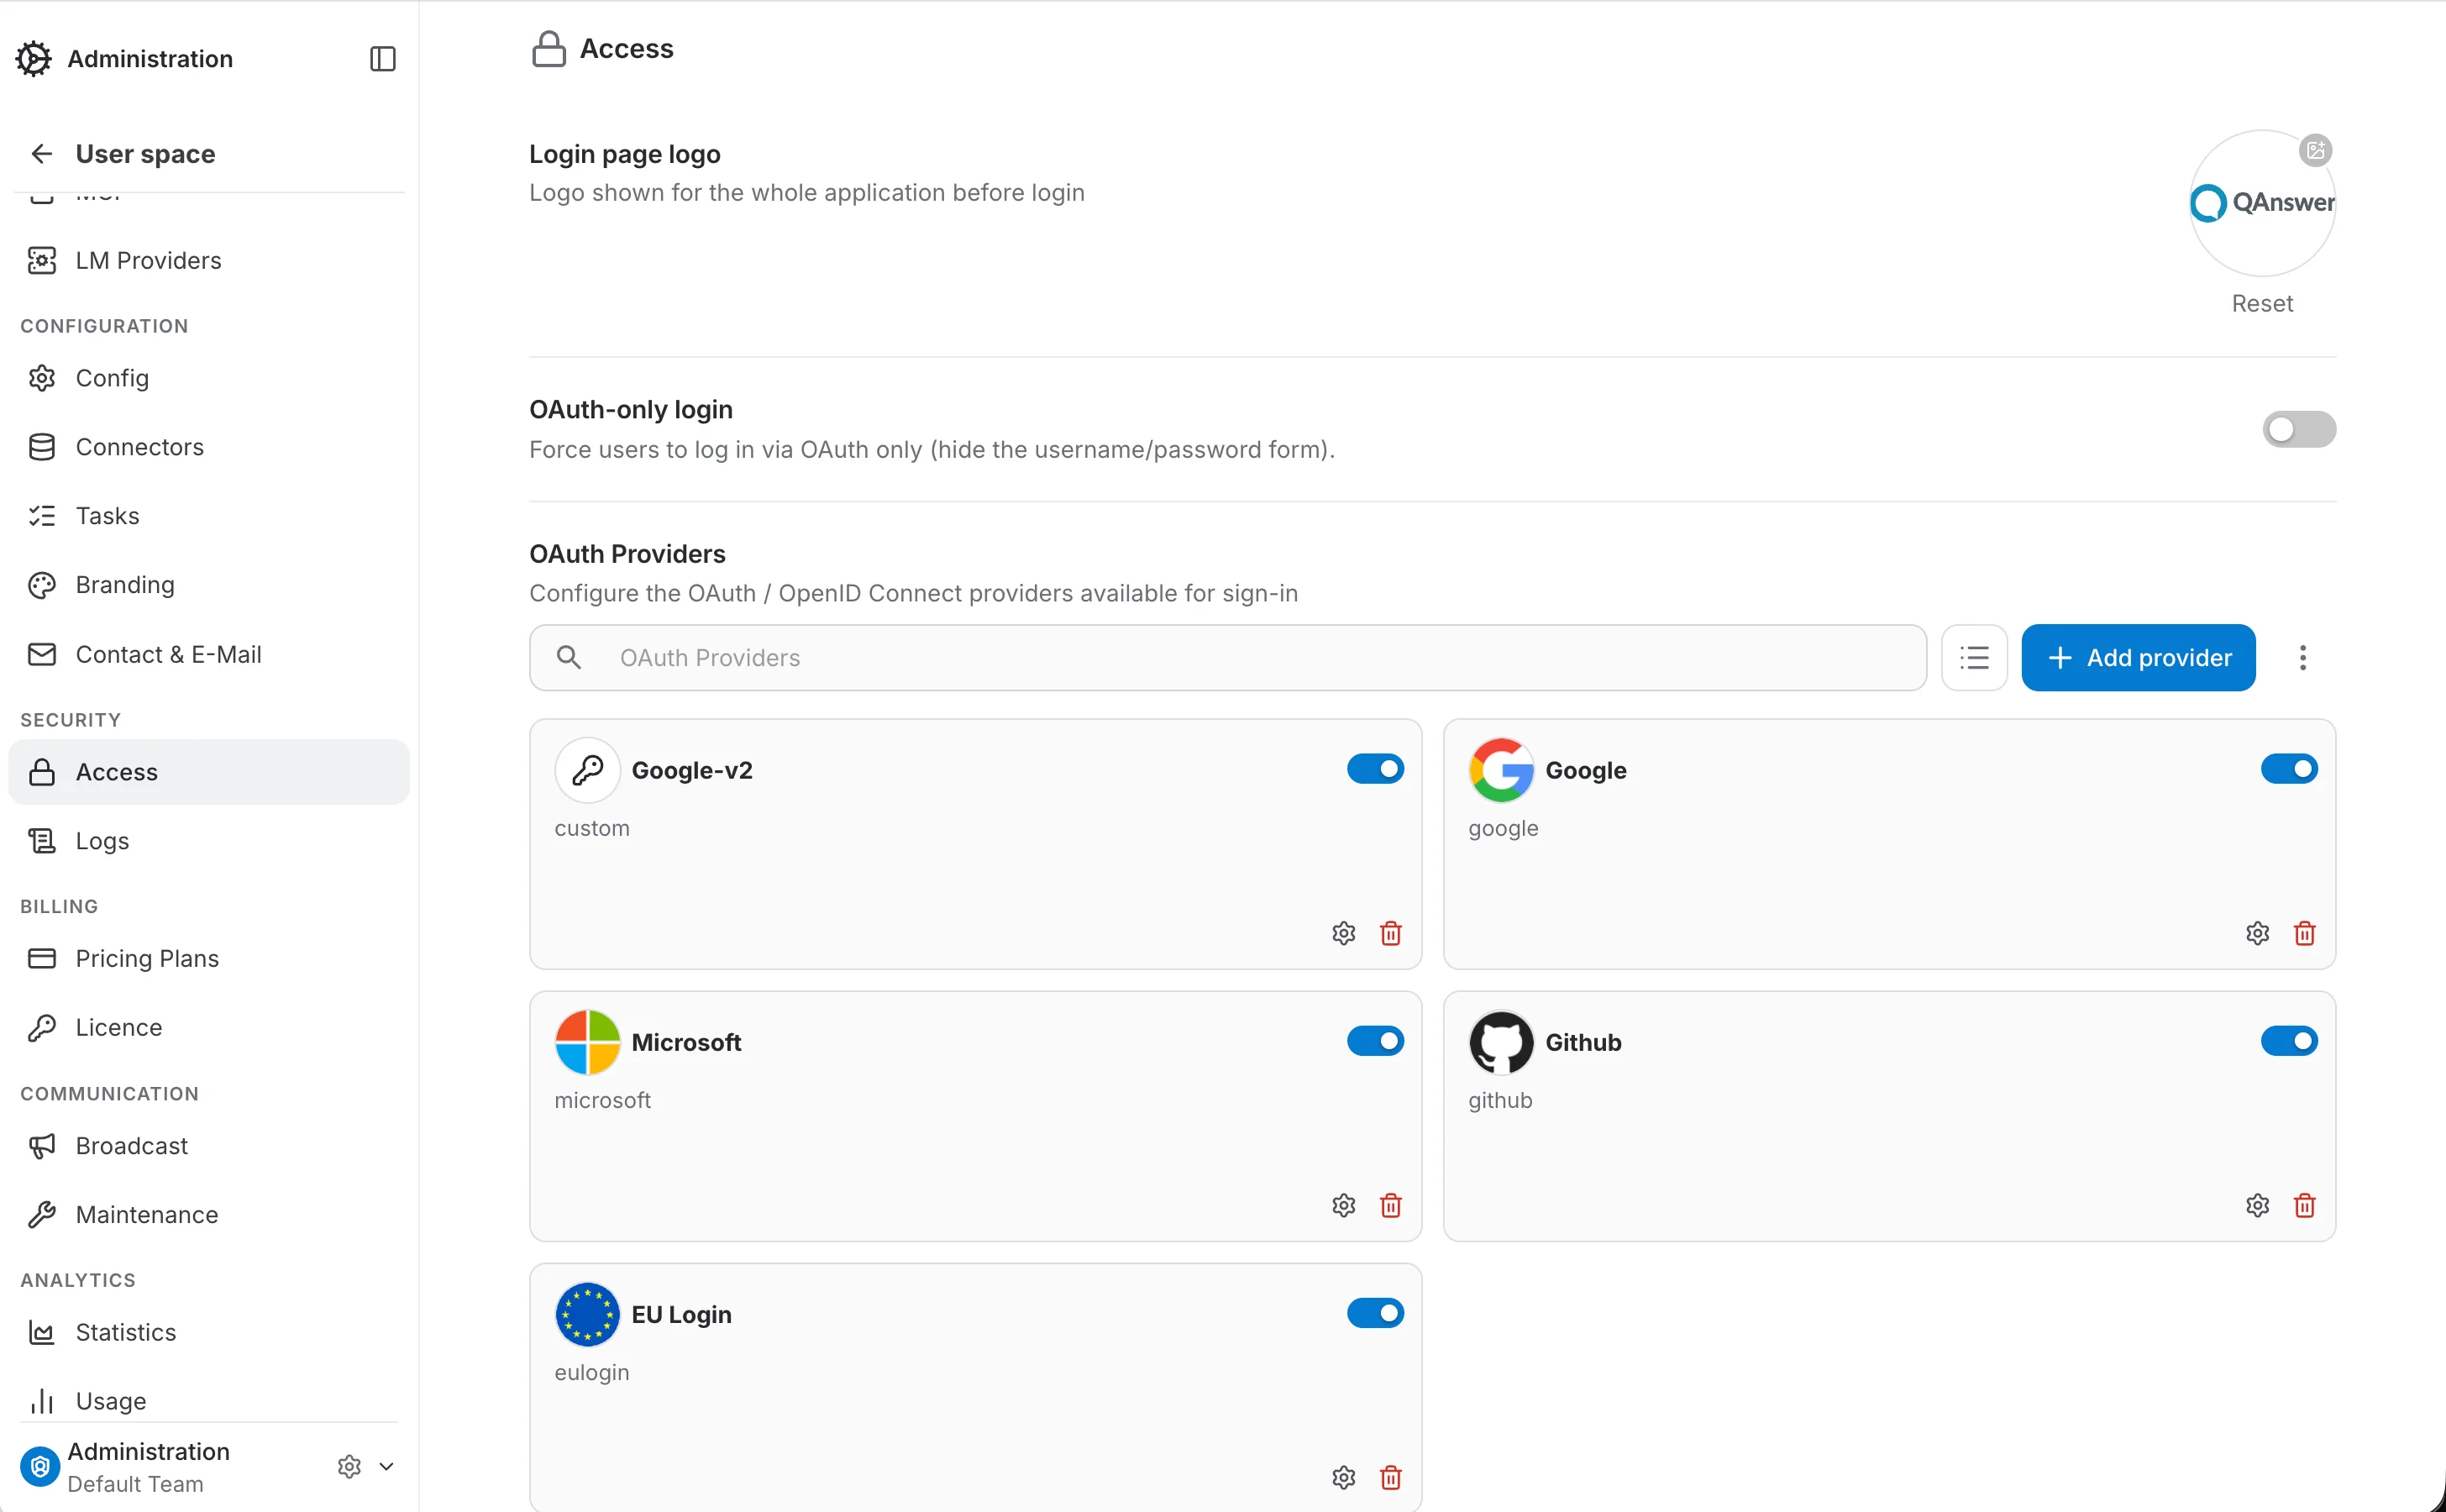
Ausschließliche OAuth-Anmeldung
Wenn Sie diesen Schalter aktivieren, wird das Benutzername-/Passwort-Formular auf der Anmeldeseite ausgeblendet, sodass nur die Schaltflächen für die konfigurierten OAuth-Provider verbleiben. Benutzer können sich dann ausschließlich über OAuth anmelden. Der Schalter bleibt deaktiviert, bis mindestens ein OAuth-Provider konfiguriert und aktiviert ist.
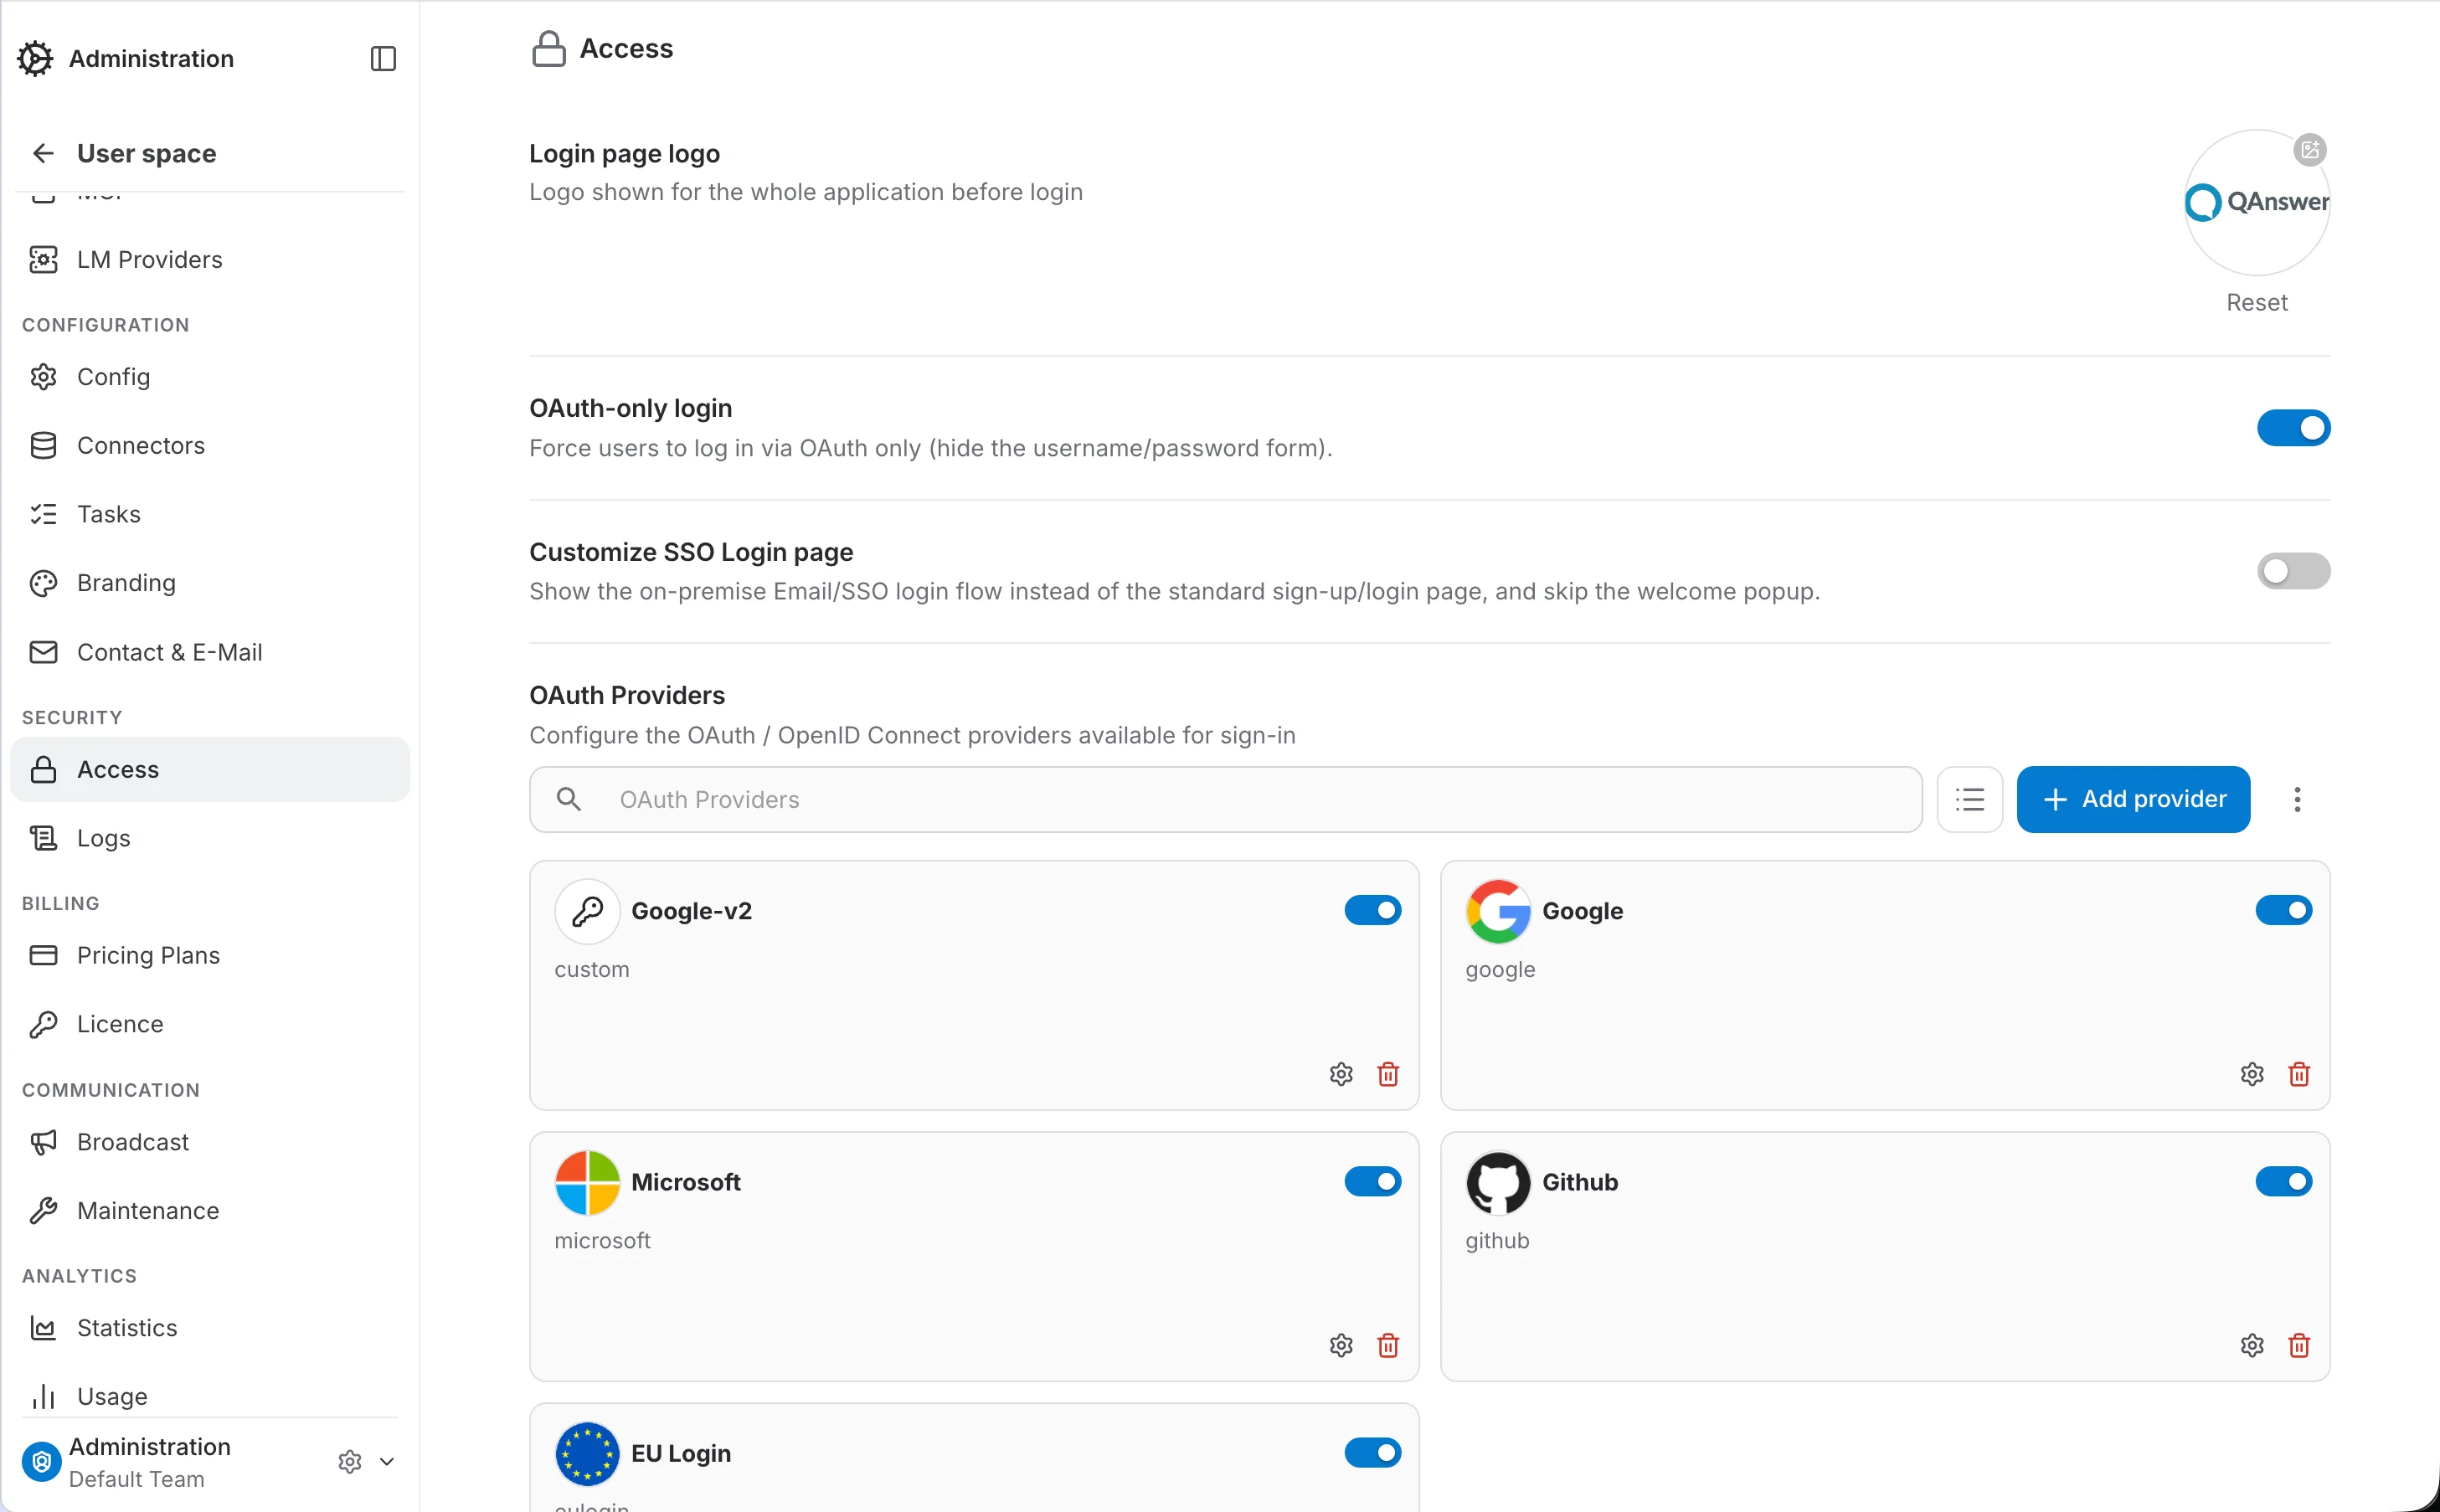
SSO-Anmeldeseite anpassen
Sobald die reine OAuth-Anmeldung aktiviert ist, erscheint darunter ein Schalter „Customize SSO Login page“. Wird er aktiviert, zeigt die Anwendung den On-Premise-Anmeldevorgang per E-Mail/SSO statt der Standard-Registrierungs-/Anmeldeseite und überspringt das Willkommens-Pop-up. Zugleich erscheinen vier Textfelder, die den Wortlaut dieser Anmeldeseite steuern:
- Heading: Fett dargestellter Titel oben auf der Anmeldekarte.
- Subcaption: Kurze Beschreibung unterhalb der Überschrift.
- Terms Accept Text: Text vor dem Bedingungen-Label im Zustimmungs-Kontrollkästchen, zum Beispiel „I accept the“.
- Footer Text: Eigener Text, der in der Fußzeile neben dem Plattform-Logo angezeigt wird.
Die Felder werden kurz nach dem Tippen automatisch gespeichert; neben dem Formular zeigt eine Live-Vorschau die Anmeldekarte, sodass sich das Ergebnis ohne Seitenwechsel prüfen lässt.
Benutzern erlauben, ihren Anzeigenamen zu ändern
Standardmäßig aktiviert: Benutzer können den in der gesamten App angezeigten Namen über ihre Kontoseite bearbeiten. Deaktivieren Sie diesen Schalter, um regulären Benutzern das Ändern zu untersagen — Administratoren können ihren eigenen Anzeigenamen unabhängig von dieser Einstellung weiterhin bearbeiten. Dies betrifft nie den eindeutigen Benutzernamen für die Anmeldung, den niemand nach der Registrierung ändern kann.
Gültigkeit der Sitzungstokens
Legen Sie fest, wie lange eine Anmeldung gültig bleibt, bevor sich Benutzer erneut authentifizieren müssen. Ein angemeldeter Browser hält zwei Token, und Sie bestimmen die Lebensdauer jedes einzelnen:
- Gültigkeit des Zugriffstokens: das Token, das mit jeder Anfrage gesendet wird. Wenn es abläuft, holt der Browser mit dem Aktualisierungstoken ein neues, ohne den Benutzer zu unterbrechen. Ein kürzerer Wert begrenzt, wie lange ein abgeflossenes Token nutzbar bleibt.
- Gültigkeit des Aktualisierungstokens: wie lange eine Sitzung ihr Zugriffstoken weiter erneuern kann. Danach muss sich der Benutzer erneut anmelden.
Geben Sie eine ganze Zahl ein und wählen Sie Minuten, Stunden oder Tage. Jeder Wert muss zwischen 1 Minute und 365 Tagen liegen; außerhalb dieses Bereichs wird das Feld als ungültig markiert und Speichern bleibt deaktiviert.
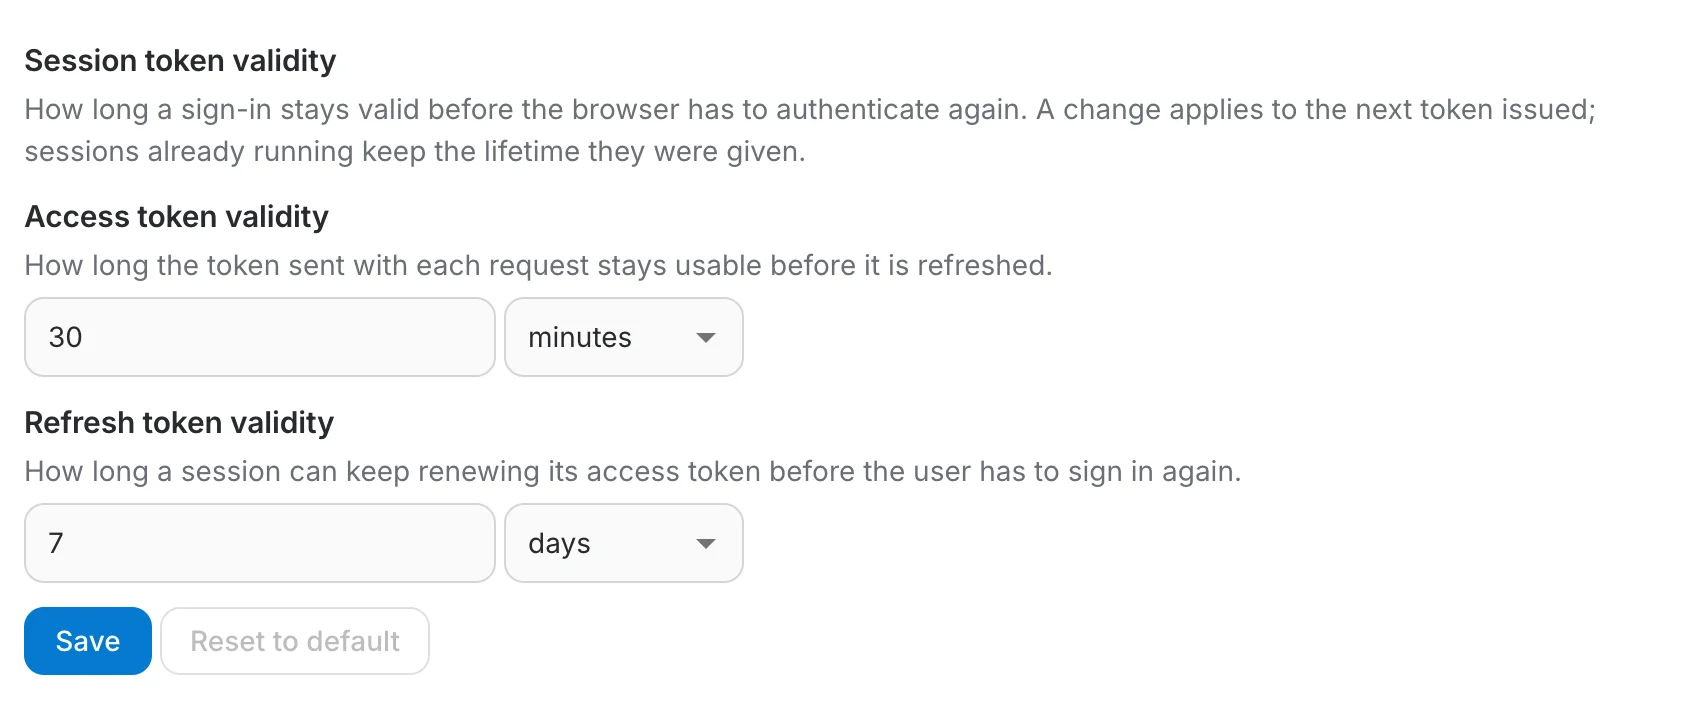
Klicken Sie auf Speichern, um die neuen Werte zu übernehmen. Sie gelten für das nächste ausgestellte Token: Bereits laufende Sitzungen behalten die Lebensdauer, die ihnen zugewiesen wurde.
Ist das Aktualisierungstoken kürzer als das Zugriffstoken, erscheint eine Warnung: Sitzungen können sich nicht mehr erneuern und enden, sobald ihr Zugriffstoken abläuft. Sie können diese Kombination trotzdem speichern, das Aktualisierungstoken sollte aber in der Regel mindestens so lange gültig sein wie das Zugriffstoken.
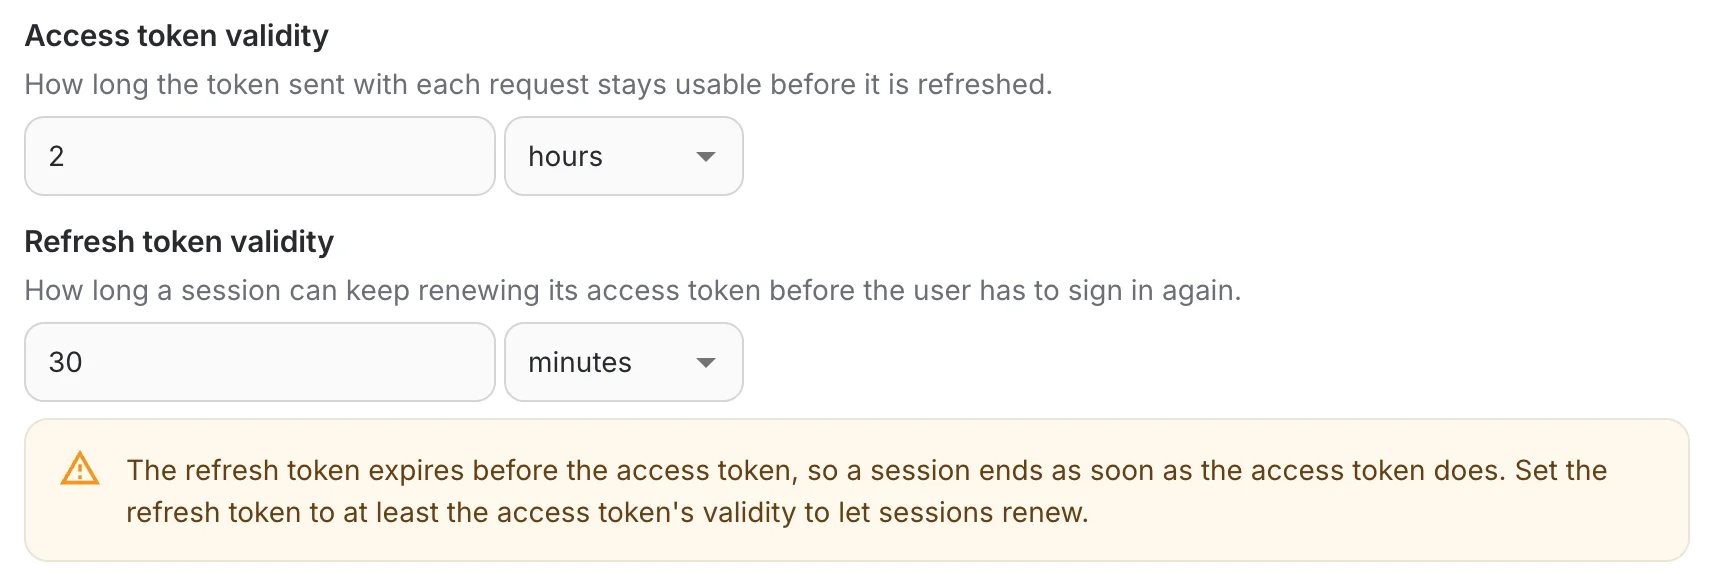
Auf Standard zurücksetzen speichert sofort die Standardwerte der Installation, ohne dass Sie auf Speichern klicken müssen. Die Schaltfläche ist deaktiviert, solange die aktuellen Werte bereits den Standardwerten entsprechen.
OAuth-Provider
Jeder konfigurierte Provider wird als Karte angezeigt, die aktiviert oder deaktiviert, bearbeitet oder gelöscht werden kann.
Einen Provider hinzufügen
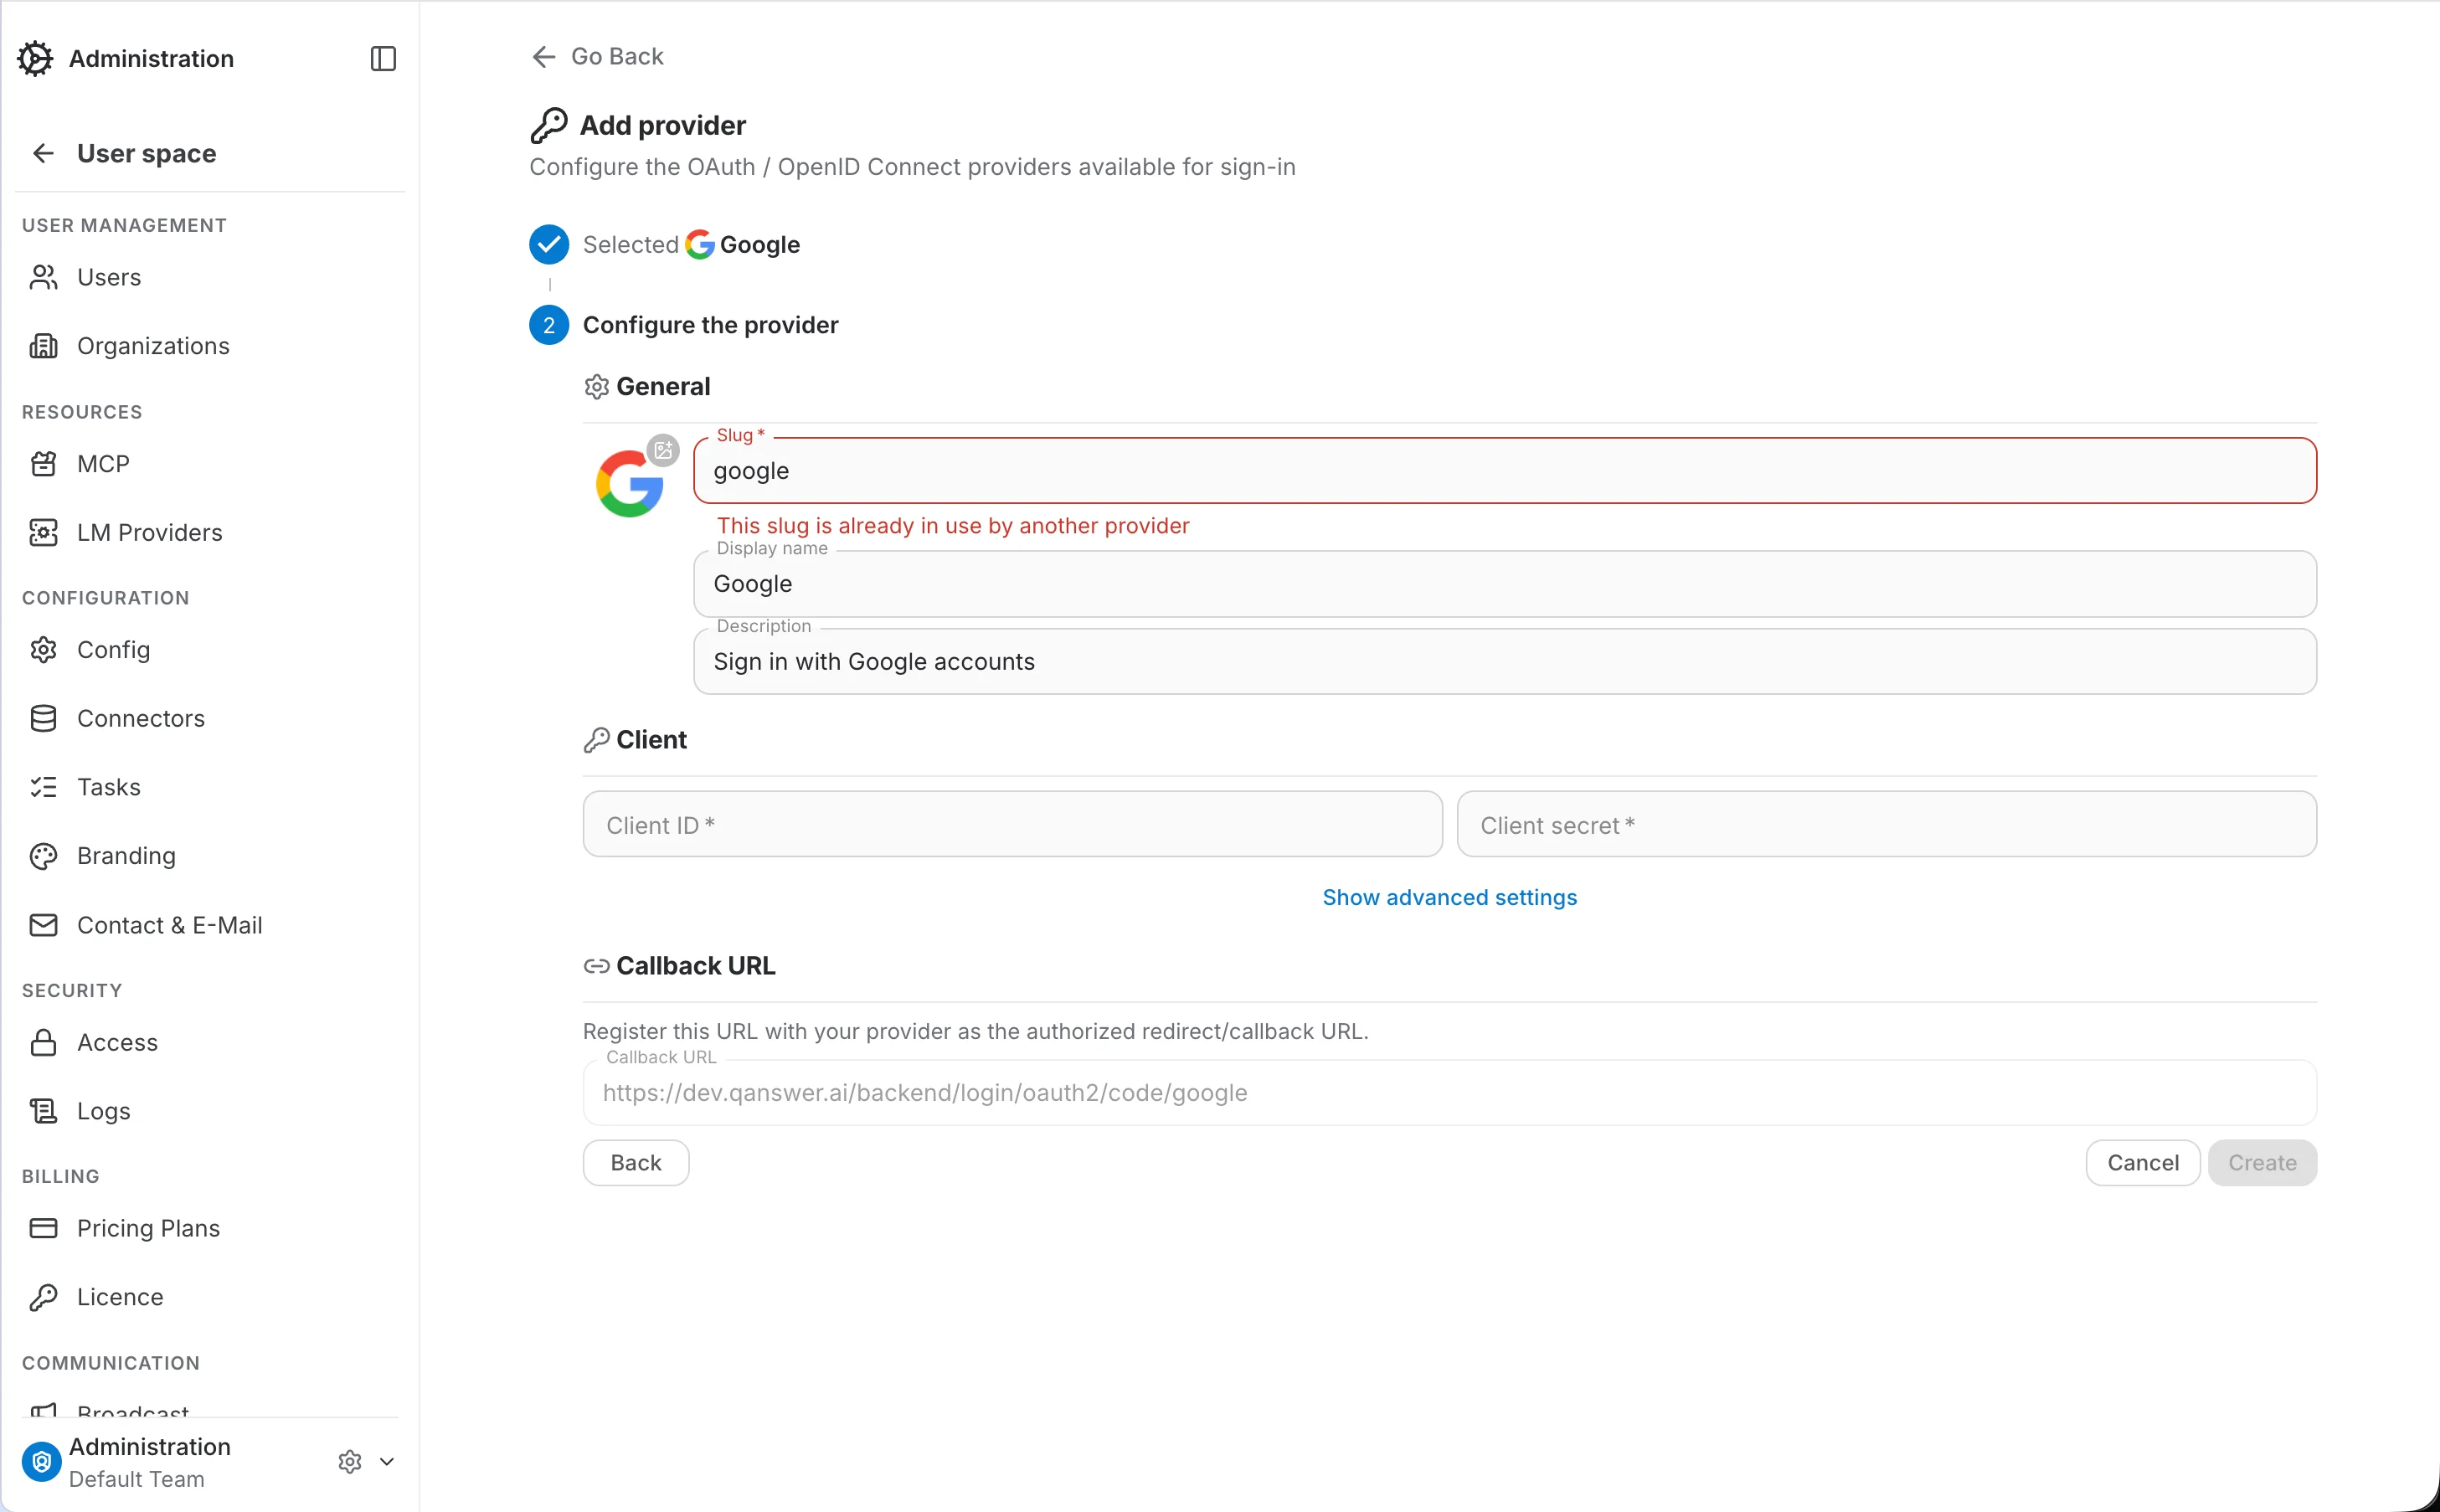
Klicken Sie auf „Provider hinzufügen“ und wählen Sie im ersten Schritt einen Provider aus. Google, GitHub und Microsoft sind mit vorkonfigurierten Endpunkten als Vorlagen verfügbar; wählen Sie „Benutzerdefinierter Provider“, um einen beliebigen anderen OAuth-/OpenID-Connect-Provider manuell zu konfigurieren.
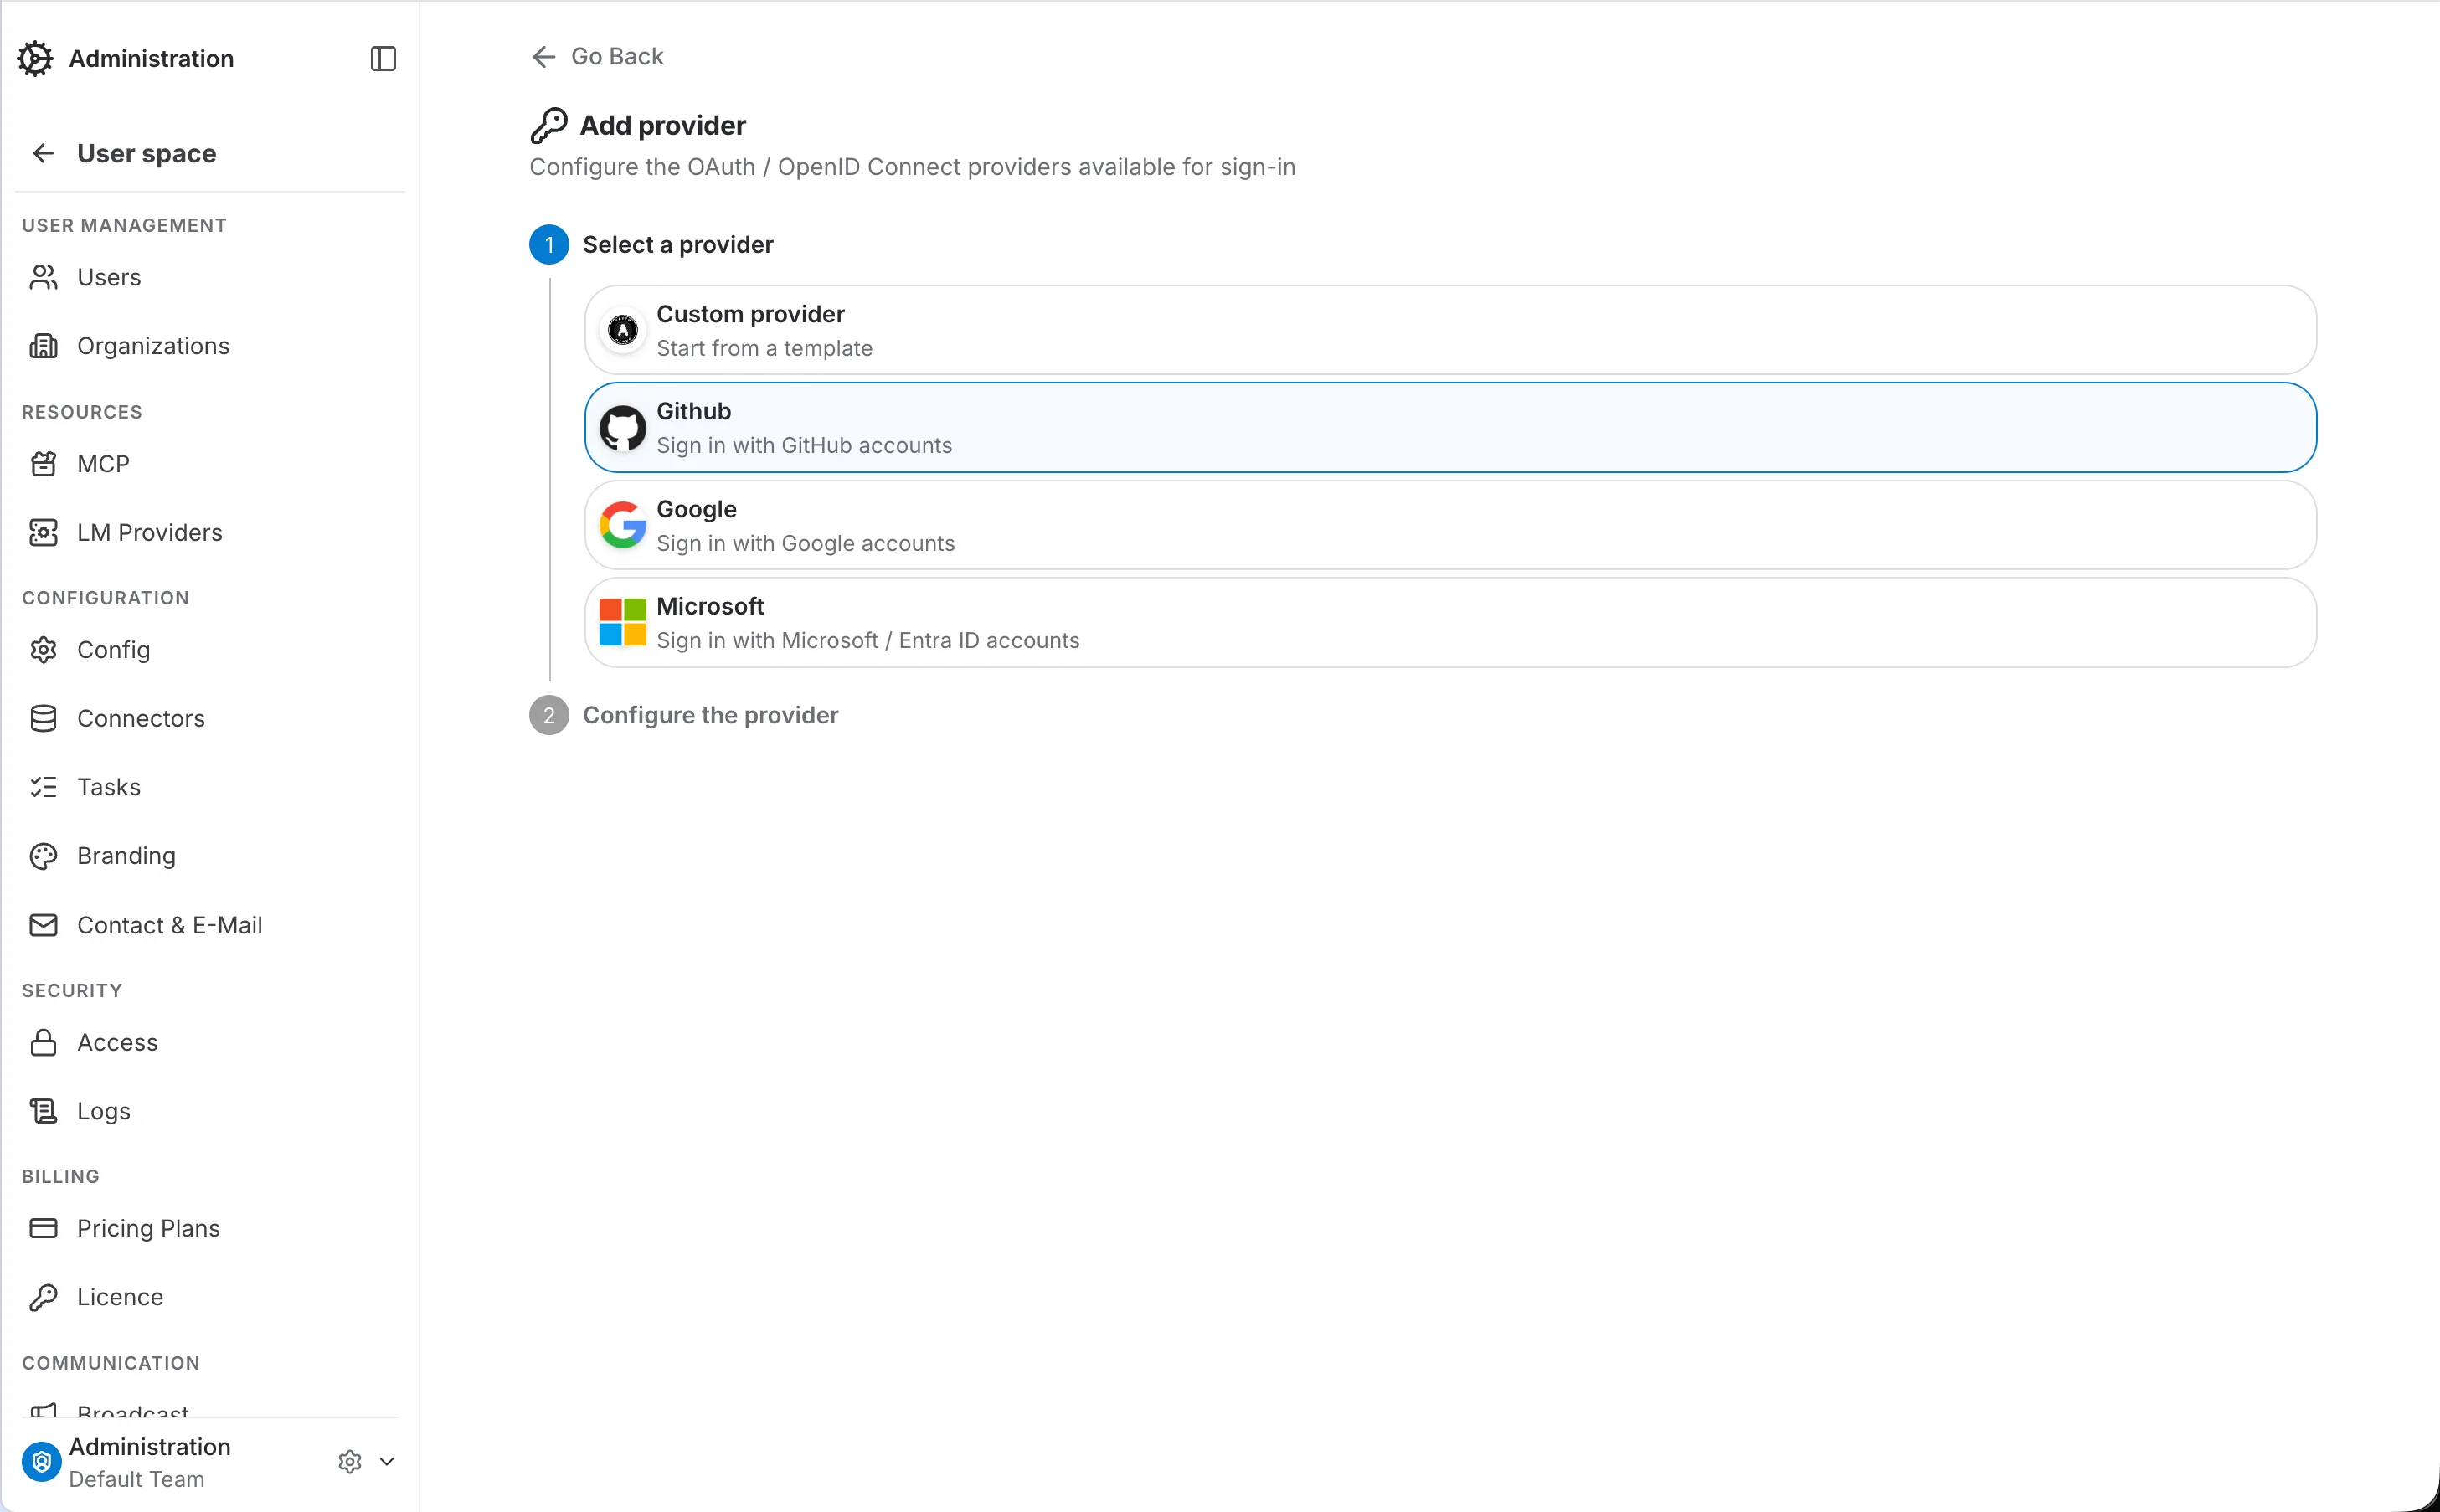
Integrierte Provider (Google, GitHub, Microsoft)
Bei einem integrierten Provider sind nur die Client-ID und das Client-Secret erforderlich – die Endpunkte für Autorisierung, Token und Benutzerinformationen sind bereits aus der Vorlage ausgefüllt. Die Callback-URL wird automatisch berechnet; registrieren Sie sie beim Provider als autorisierte Redirect-URI.
Benutzerdefinierte Provider und OpenID-Connect-Discovery
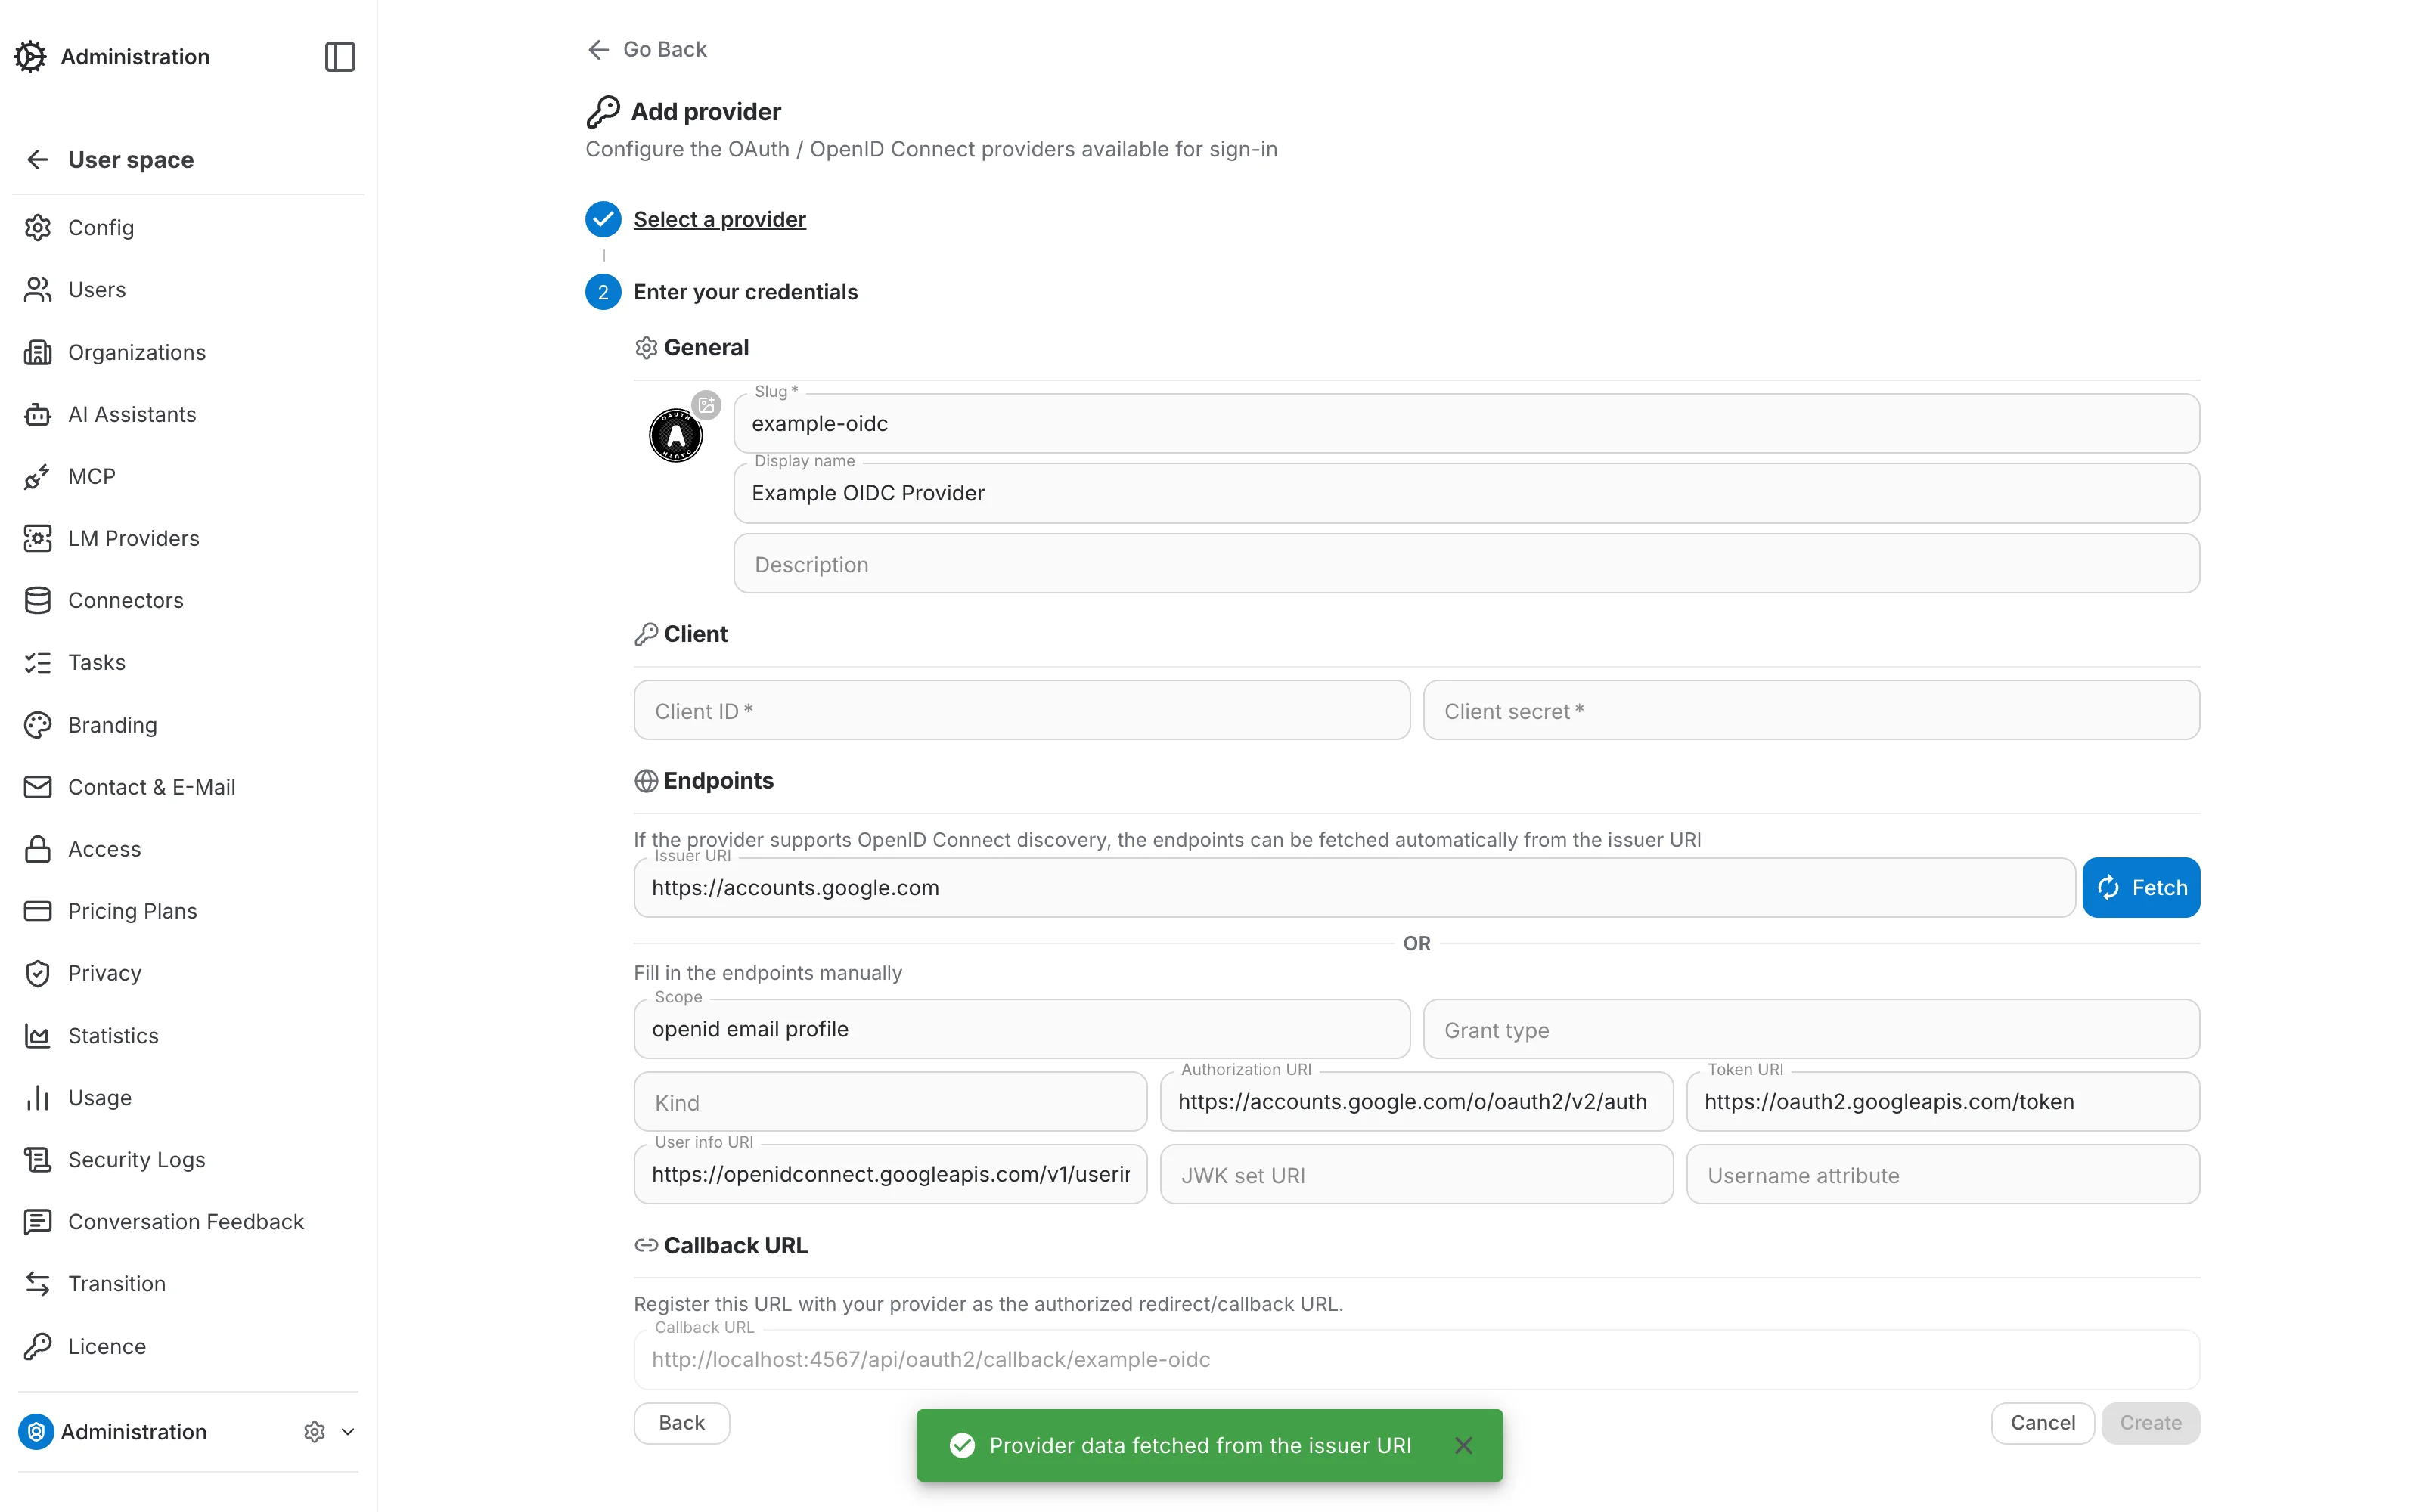
Wenn ein benutzerdefinierter Provider OpenID-Connect-Discovery unterstützt, geben Sie dessen Issuer-URI ein und klicken Sie auf „Abrufen“ – die Endpunkte für Autorisierung, Token, Benutzerinformationen und JWK-Set werden automatisch aus dem /.well-known/openid-configuration -Dokument des Ausstellers abgerufen. Andernfalls füllen Sie die Endpunkte manuell aus.
Einen Anbieter auf bestimmte E-Mail-Domains beschränken
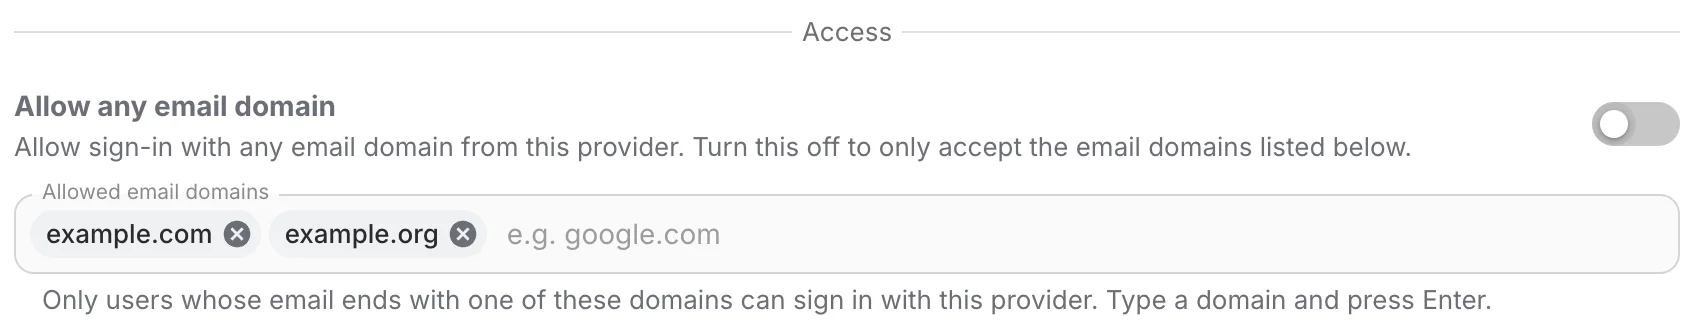
Standardmäßig akzeptiert ein Anbieter jedes Konto, das er authentifizieren kann. Der Abschnitt Access im Anbieterformular schränkt das ein: Schalten Sie „Allow any email domain" aus, und nur Adressen, die auf eine der aufgeführten Domains enden, dürfen sich über diesen Anbieter anmelden.
Bei ausgeschaltetem Schalter erscheint das Feld „Allowed email domains". Geben Sie eine Domain ein und drücken Sie die Eingabetaste, um sie als Chip hinzuzufügen; entfernen Sie sie über das × am Chip. Die Beschränkung gilt je Anbieter — Sie können also einen Anbieter für alle offen lassen und einen anderen auf Ihre Unternehmensdomains festlegen.
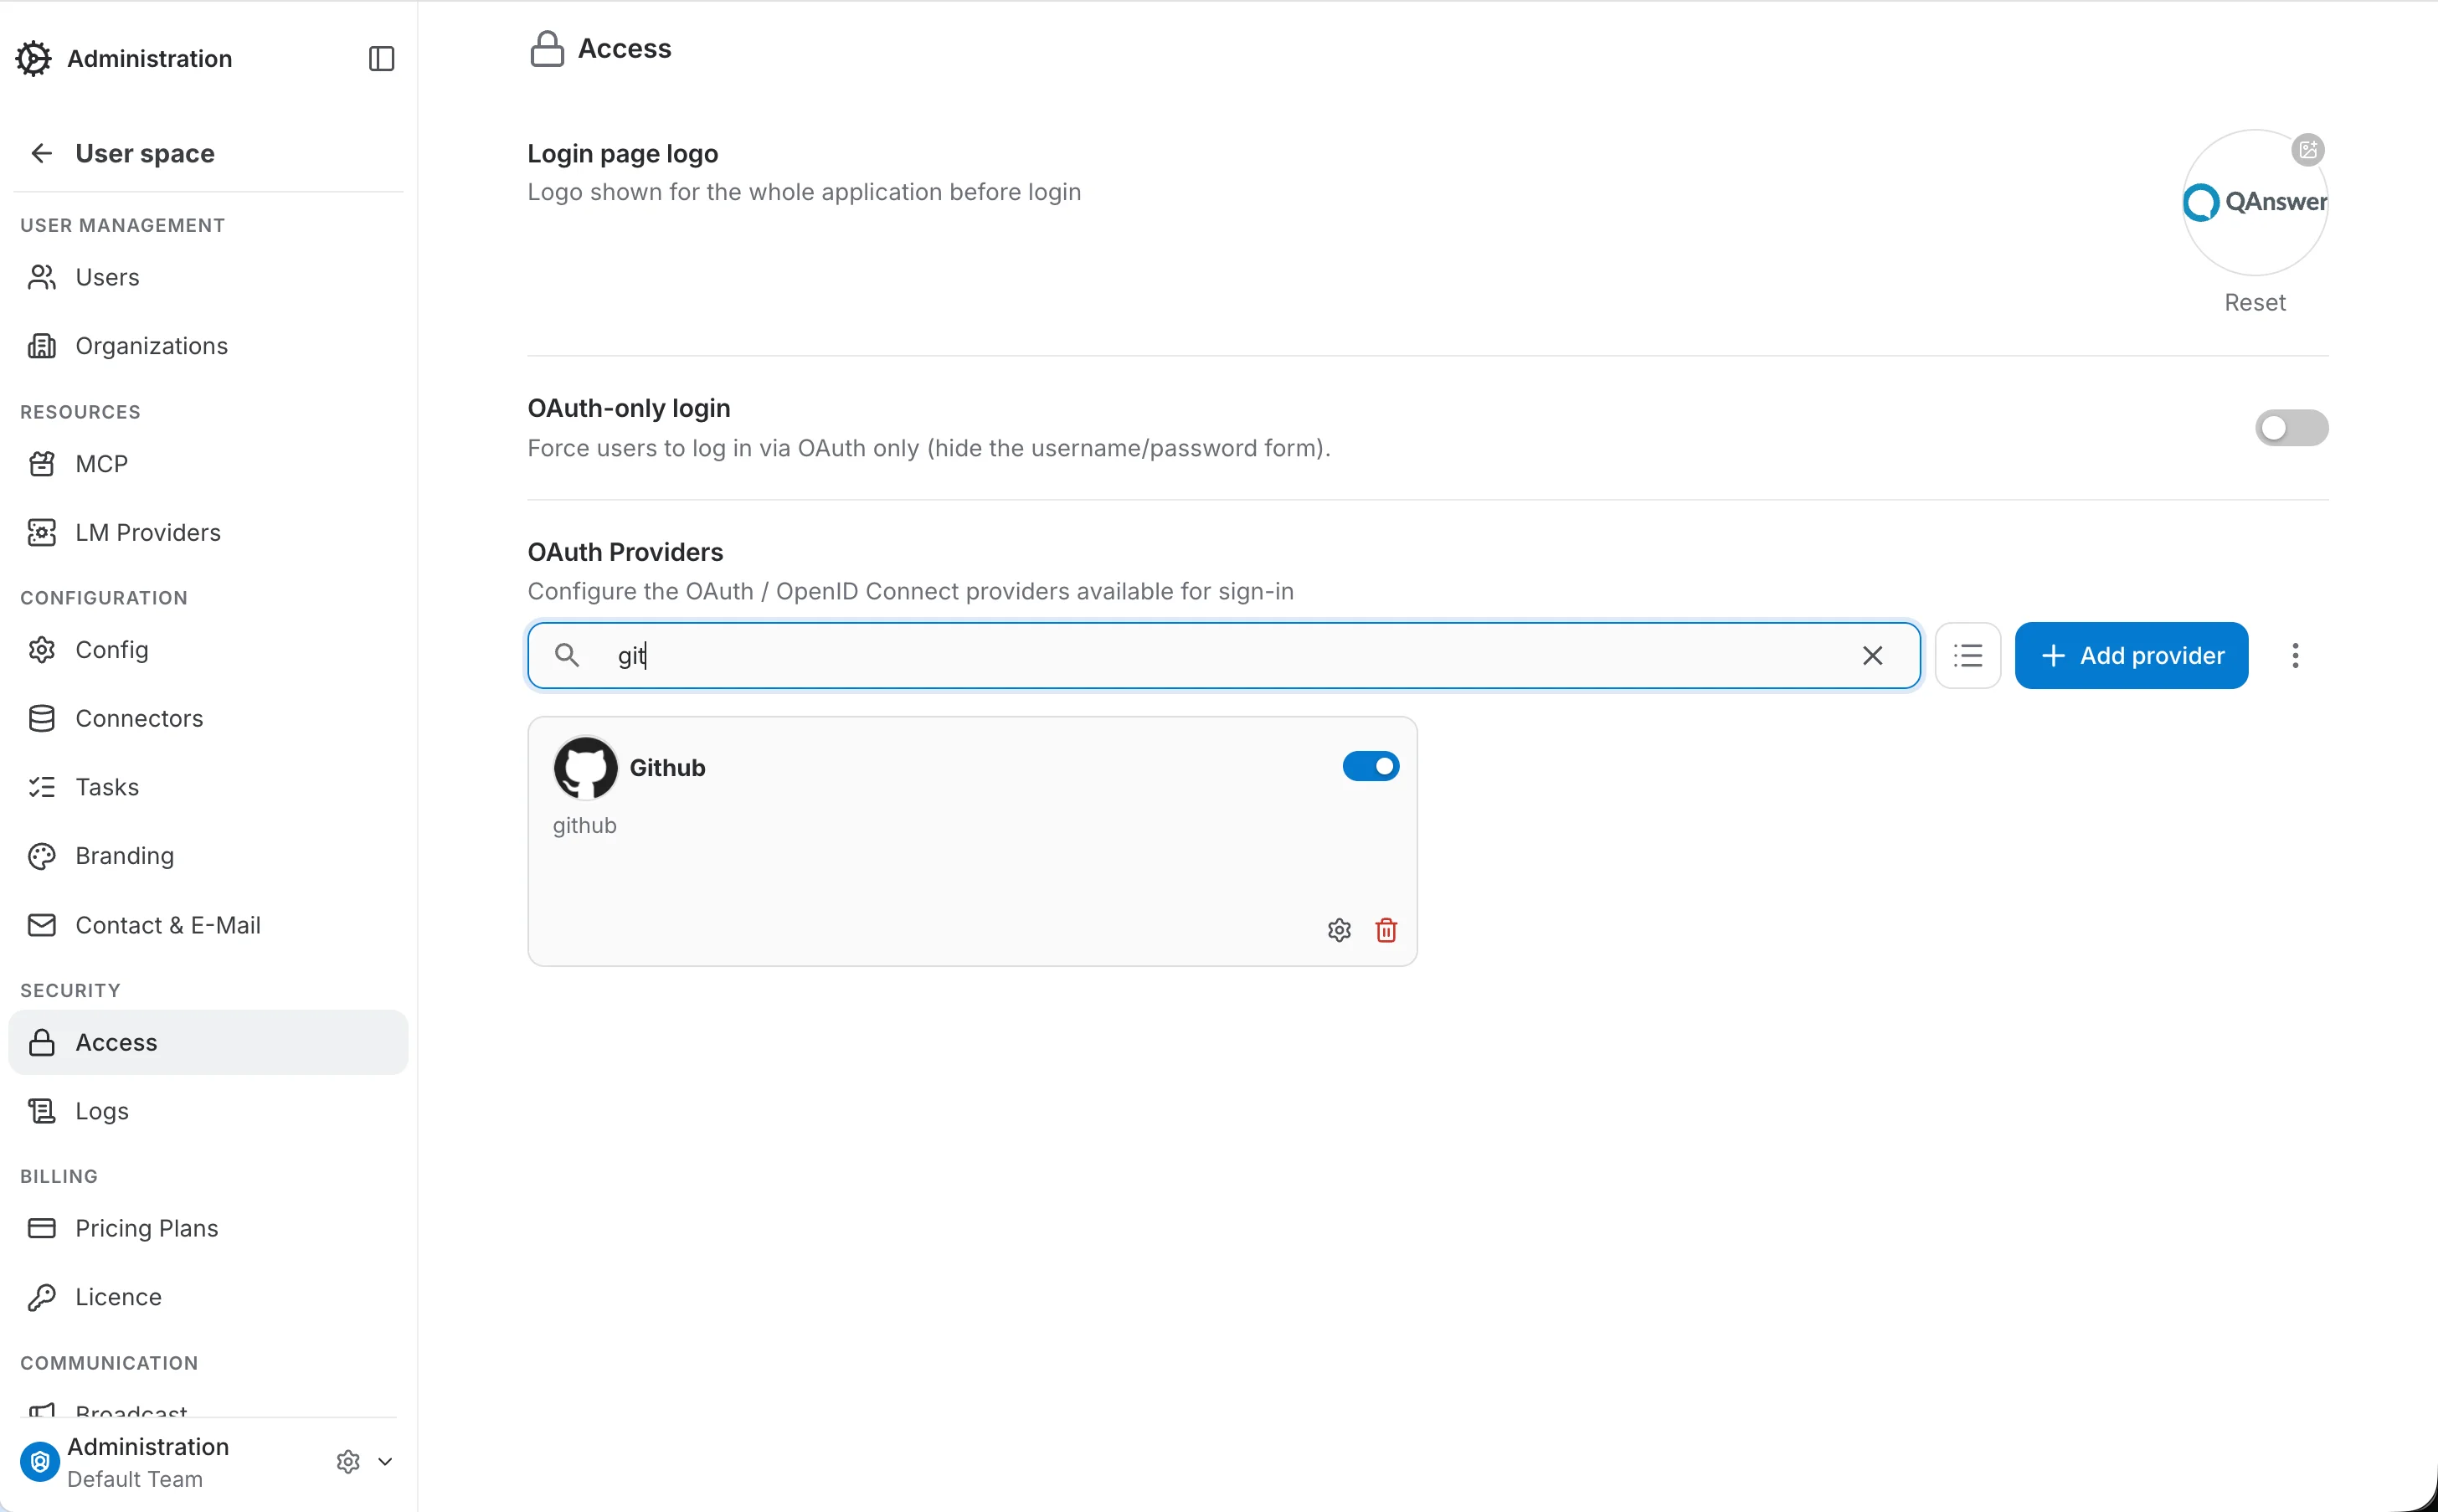
Provider suchen
Verwenden Sie das Suchfeld über der Provider-Liste, um Provider nach Namen zu filtern.