Accès
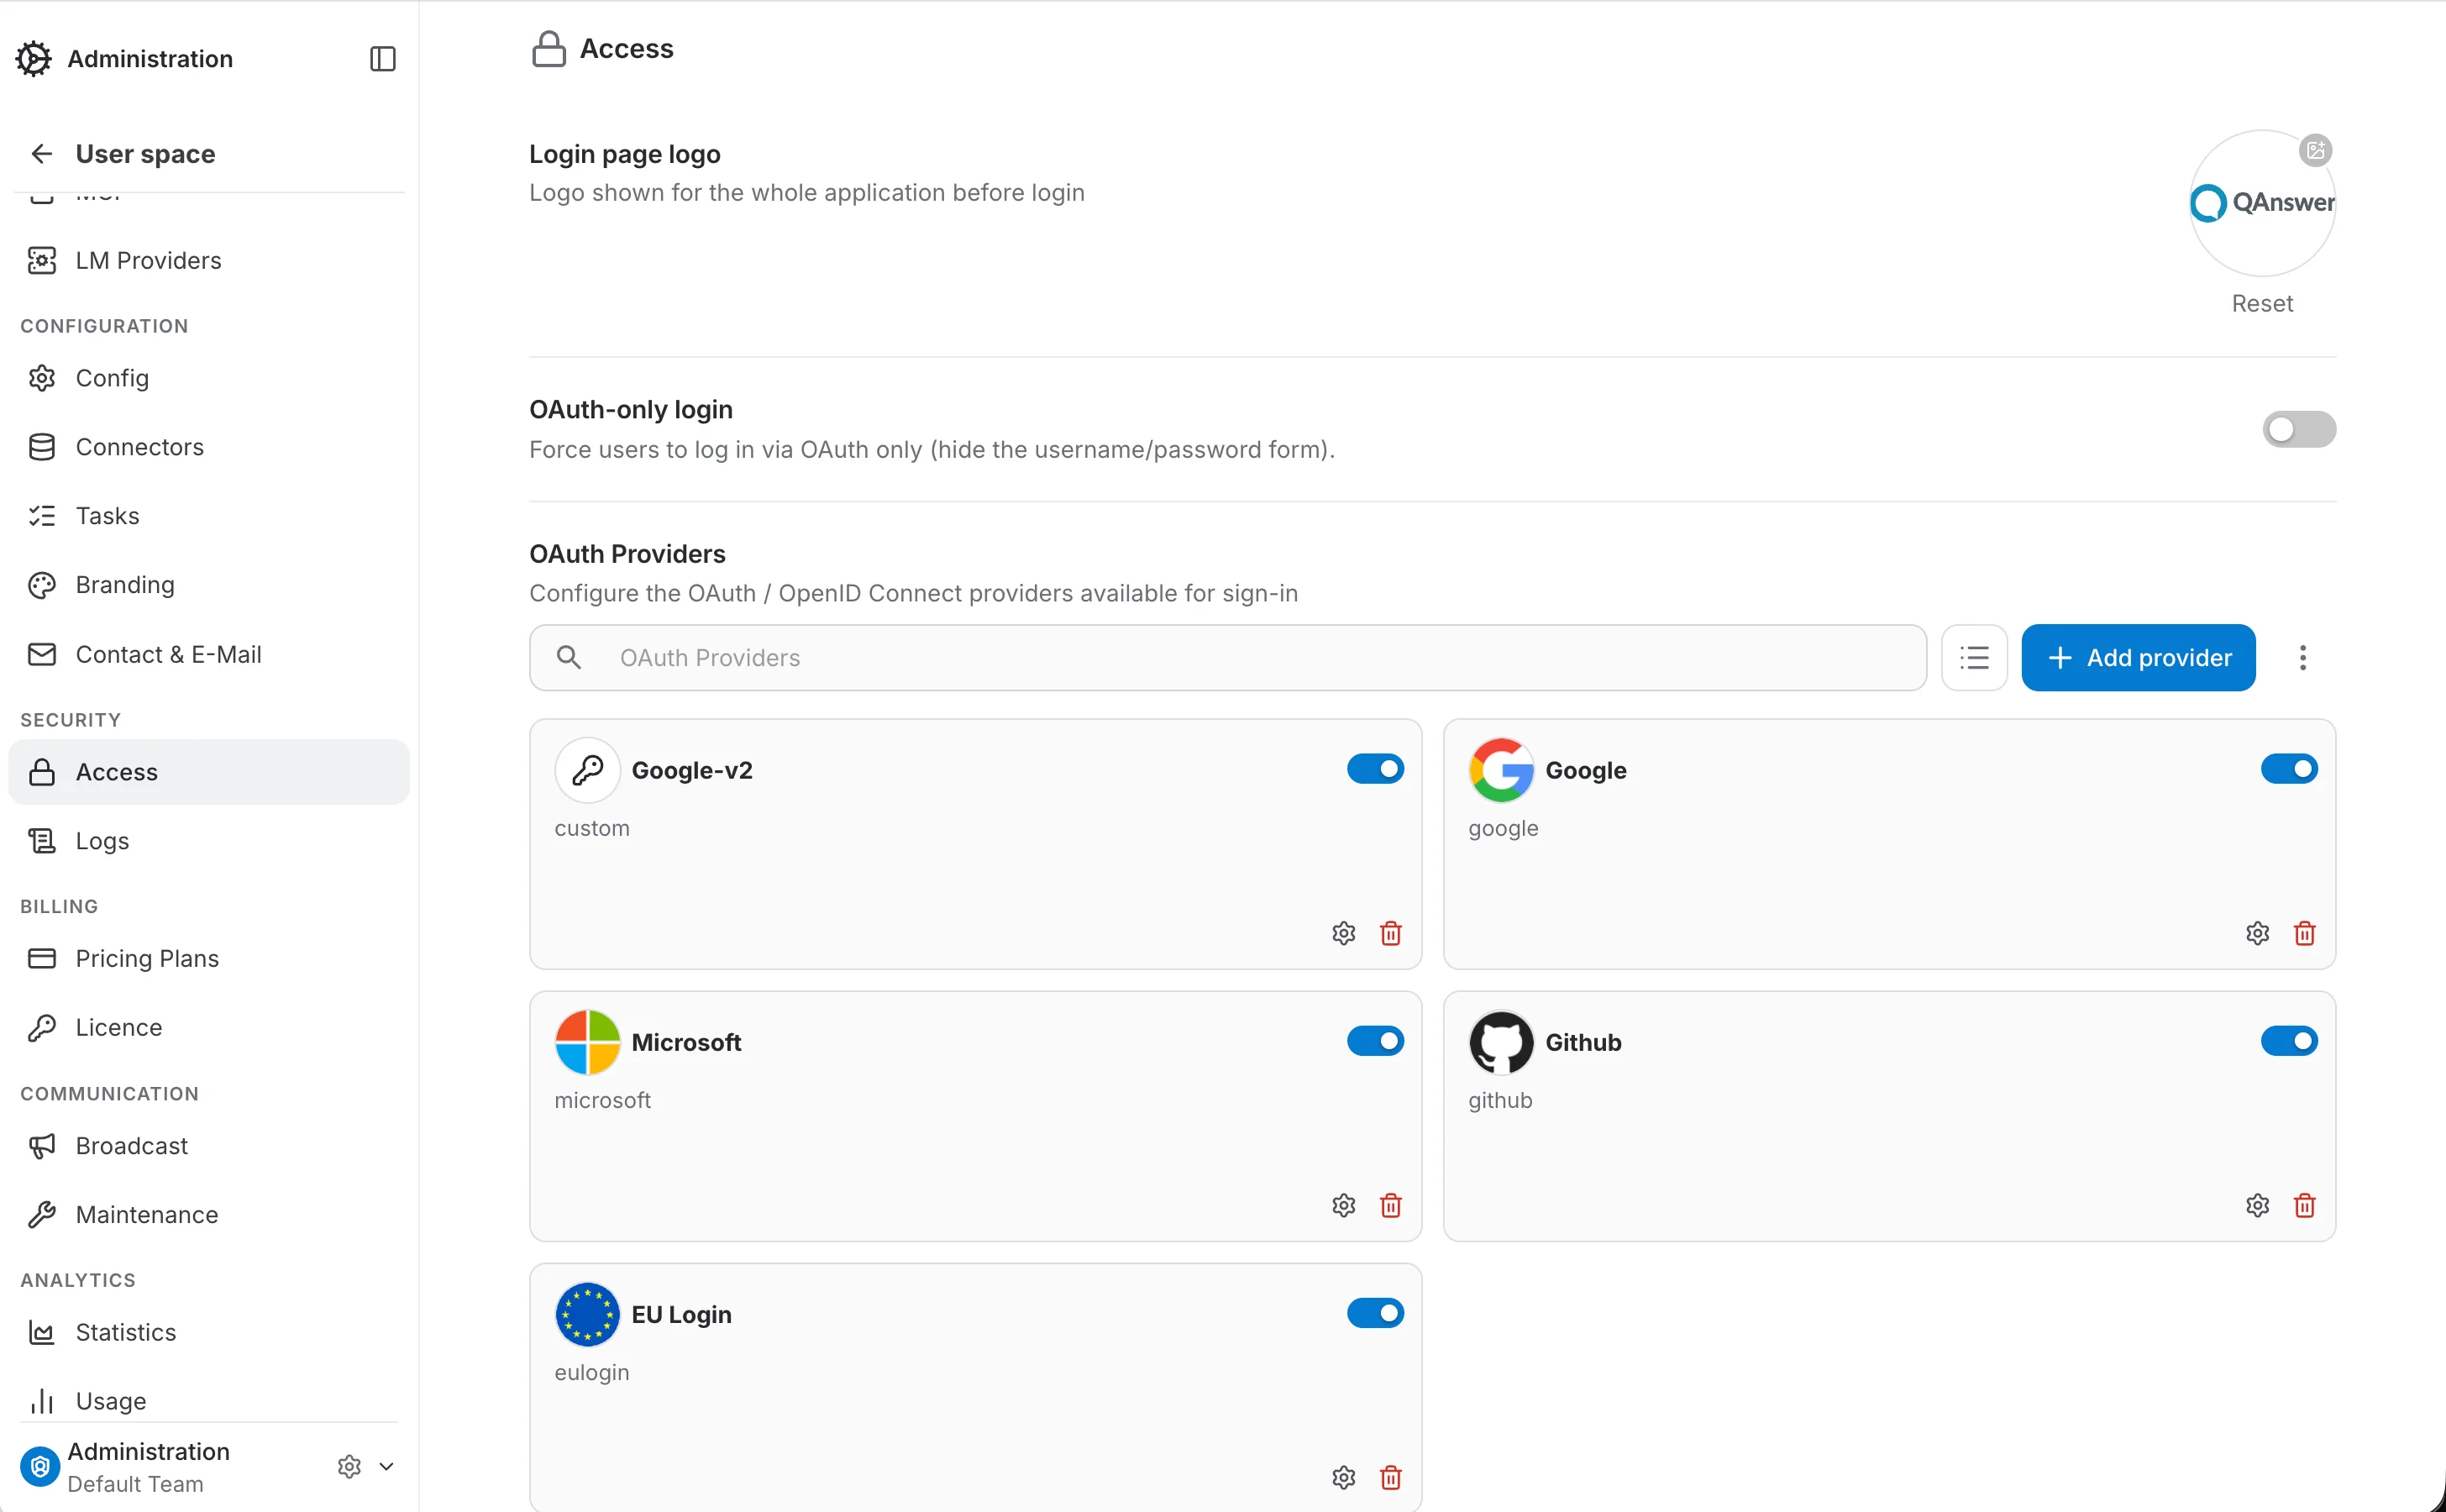
La page Accès contrôle la manière dont les utilisateurs se connectent à l'application : forcer la connexion exclusivement via OAuth, définir combien de temps une connexion reste valide et configurer les fournisseurs OAuth / OpenID Connect disponibles pour la connexion.
Connexion OAuth uniquement
Activer ce commutateur masque le formulaire nom d'utilisateur/mot de passe sur la page de connexion, ne laissant que les boutons des fournisseurs OAuth configurés. Les utilisateurs peuvent alors se connecter exclusivement via OAuth. Le commutateur reste désactivé tant qu'au moins un fournisseur OAuth n'est pas configuré et activé.
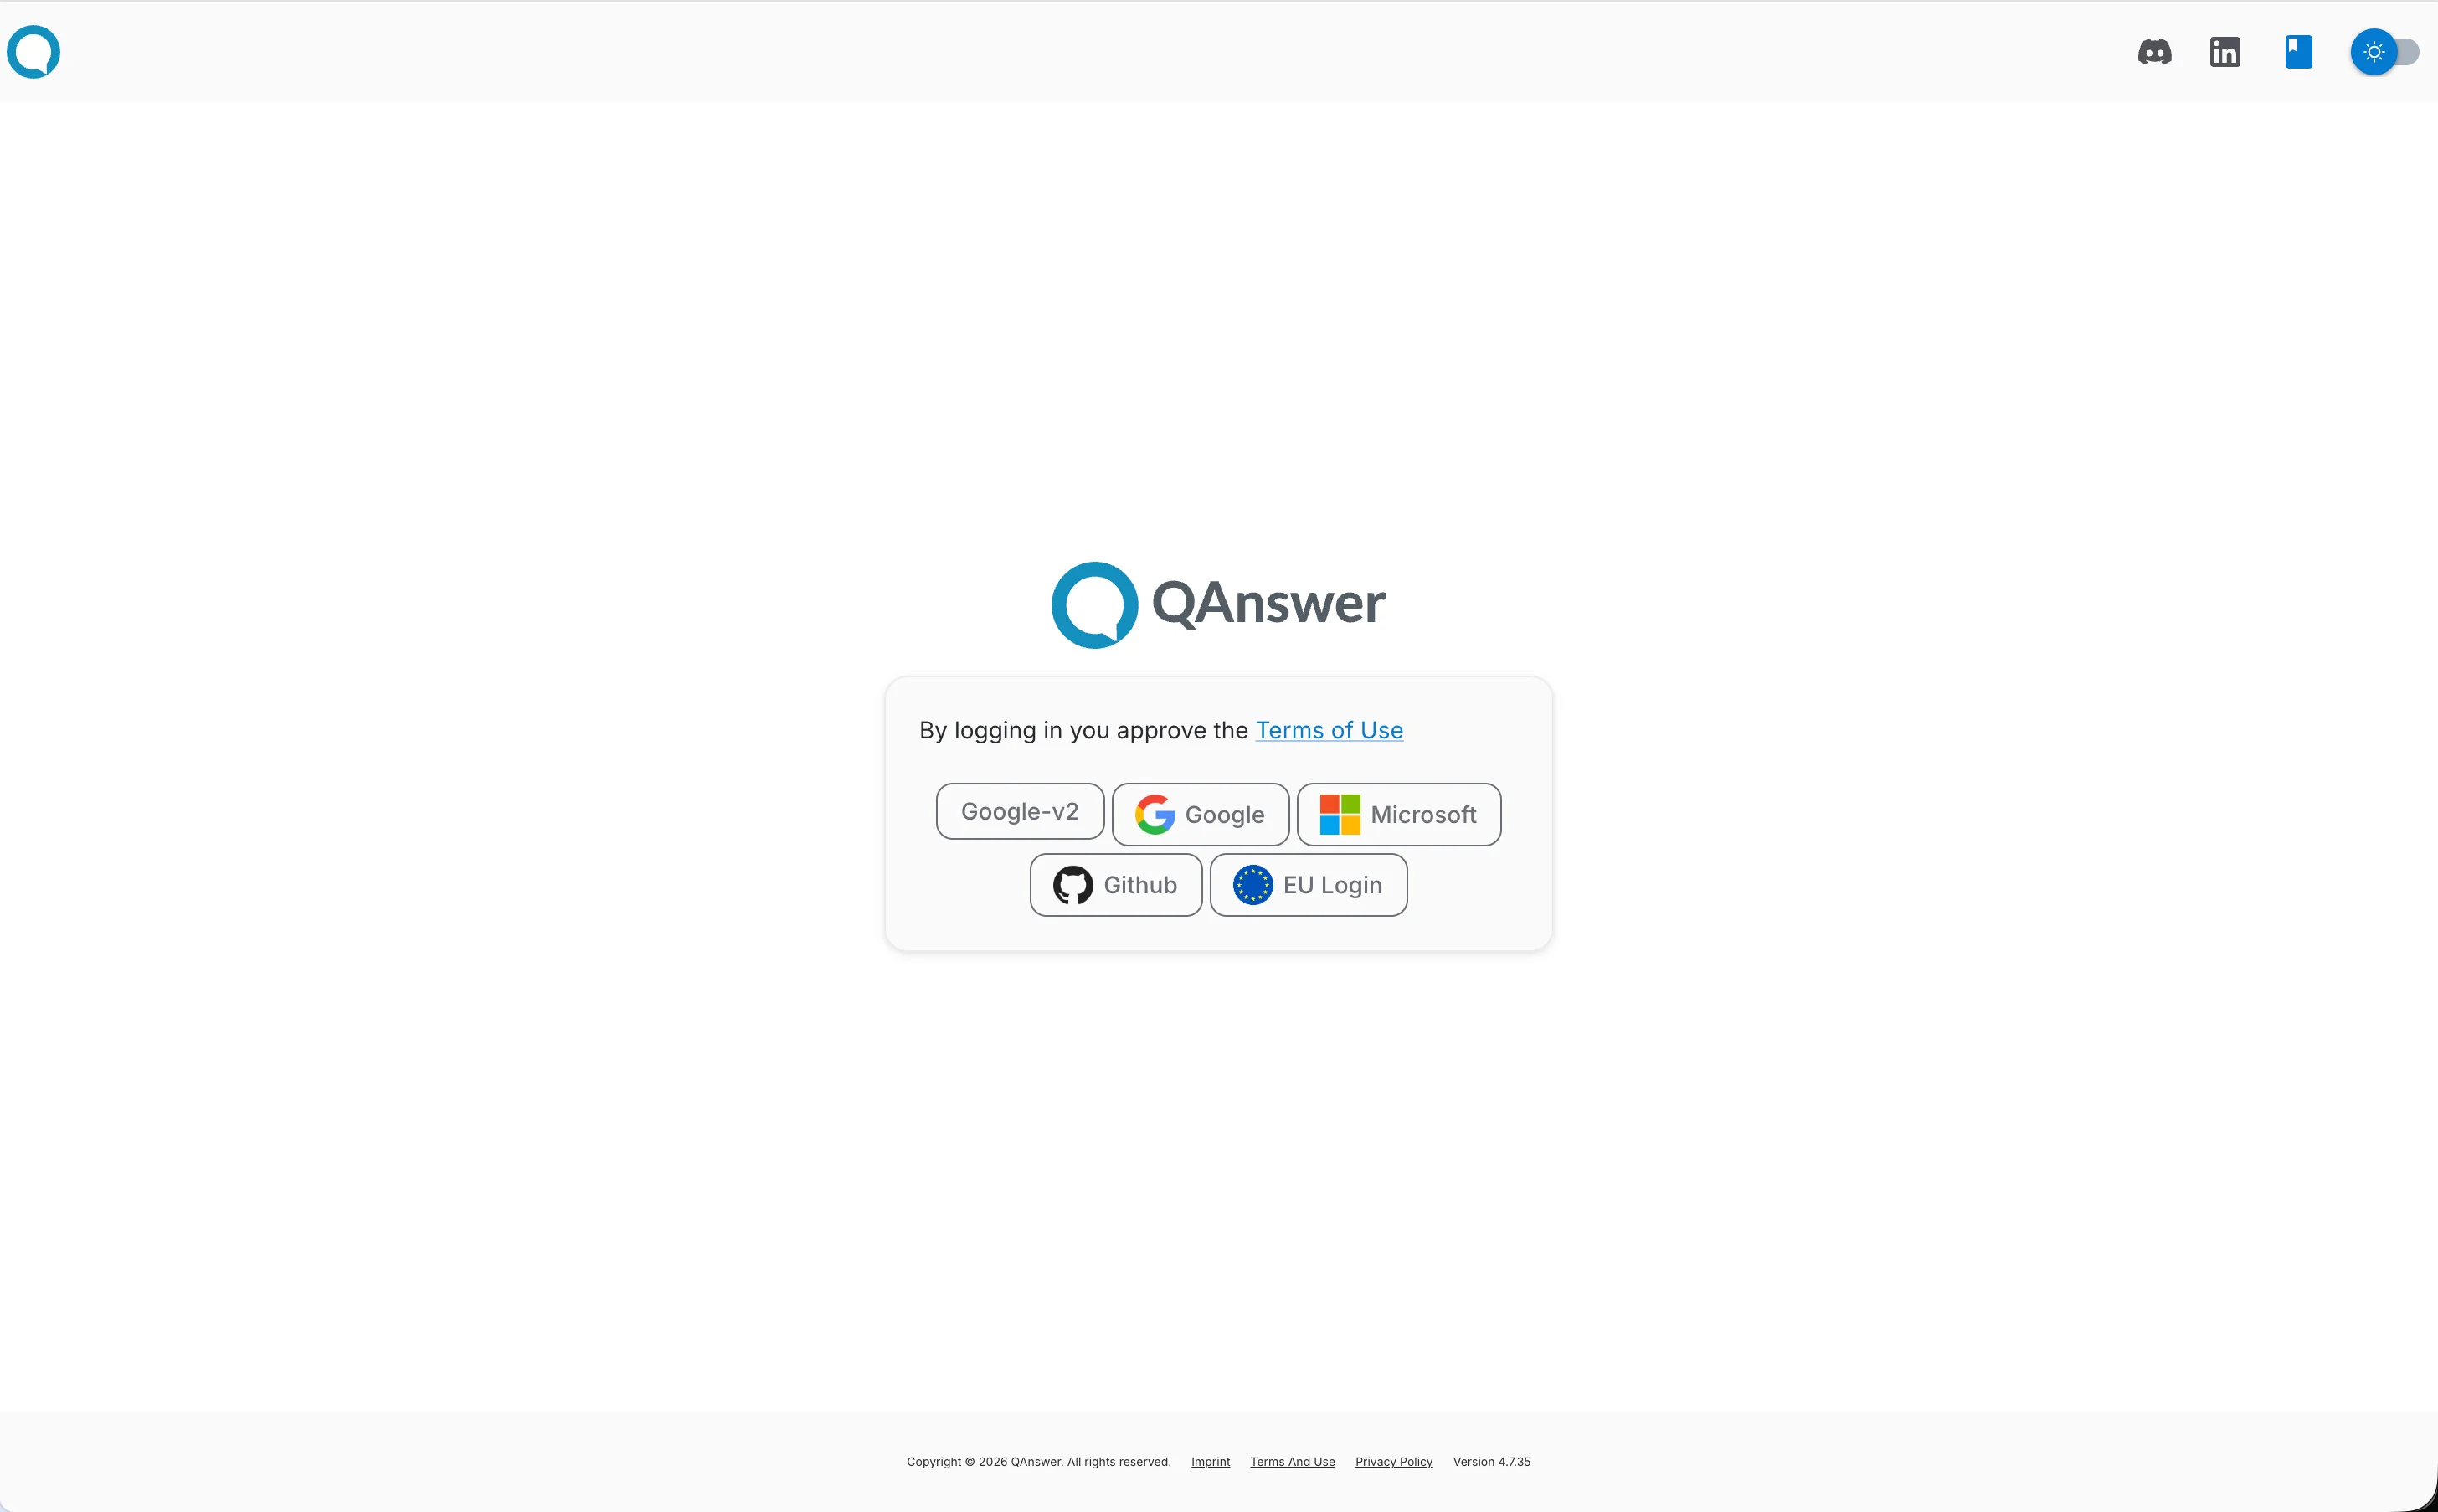
Personnaliser la page de connexion SSO
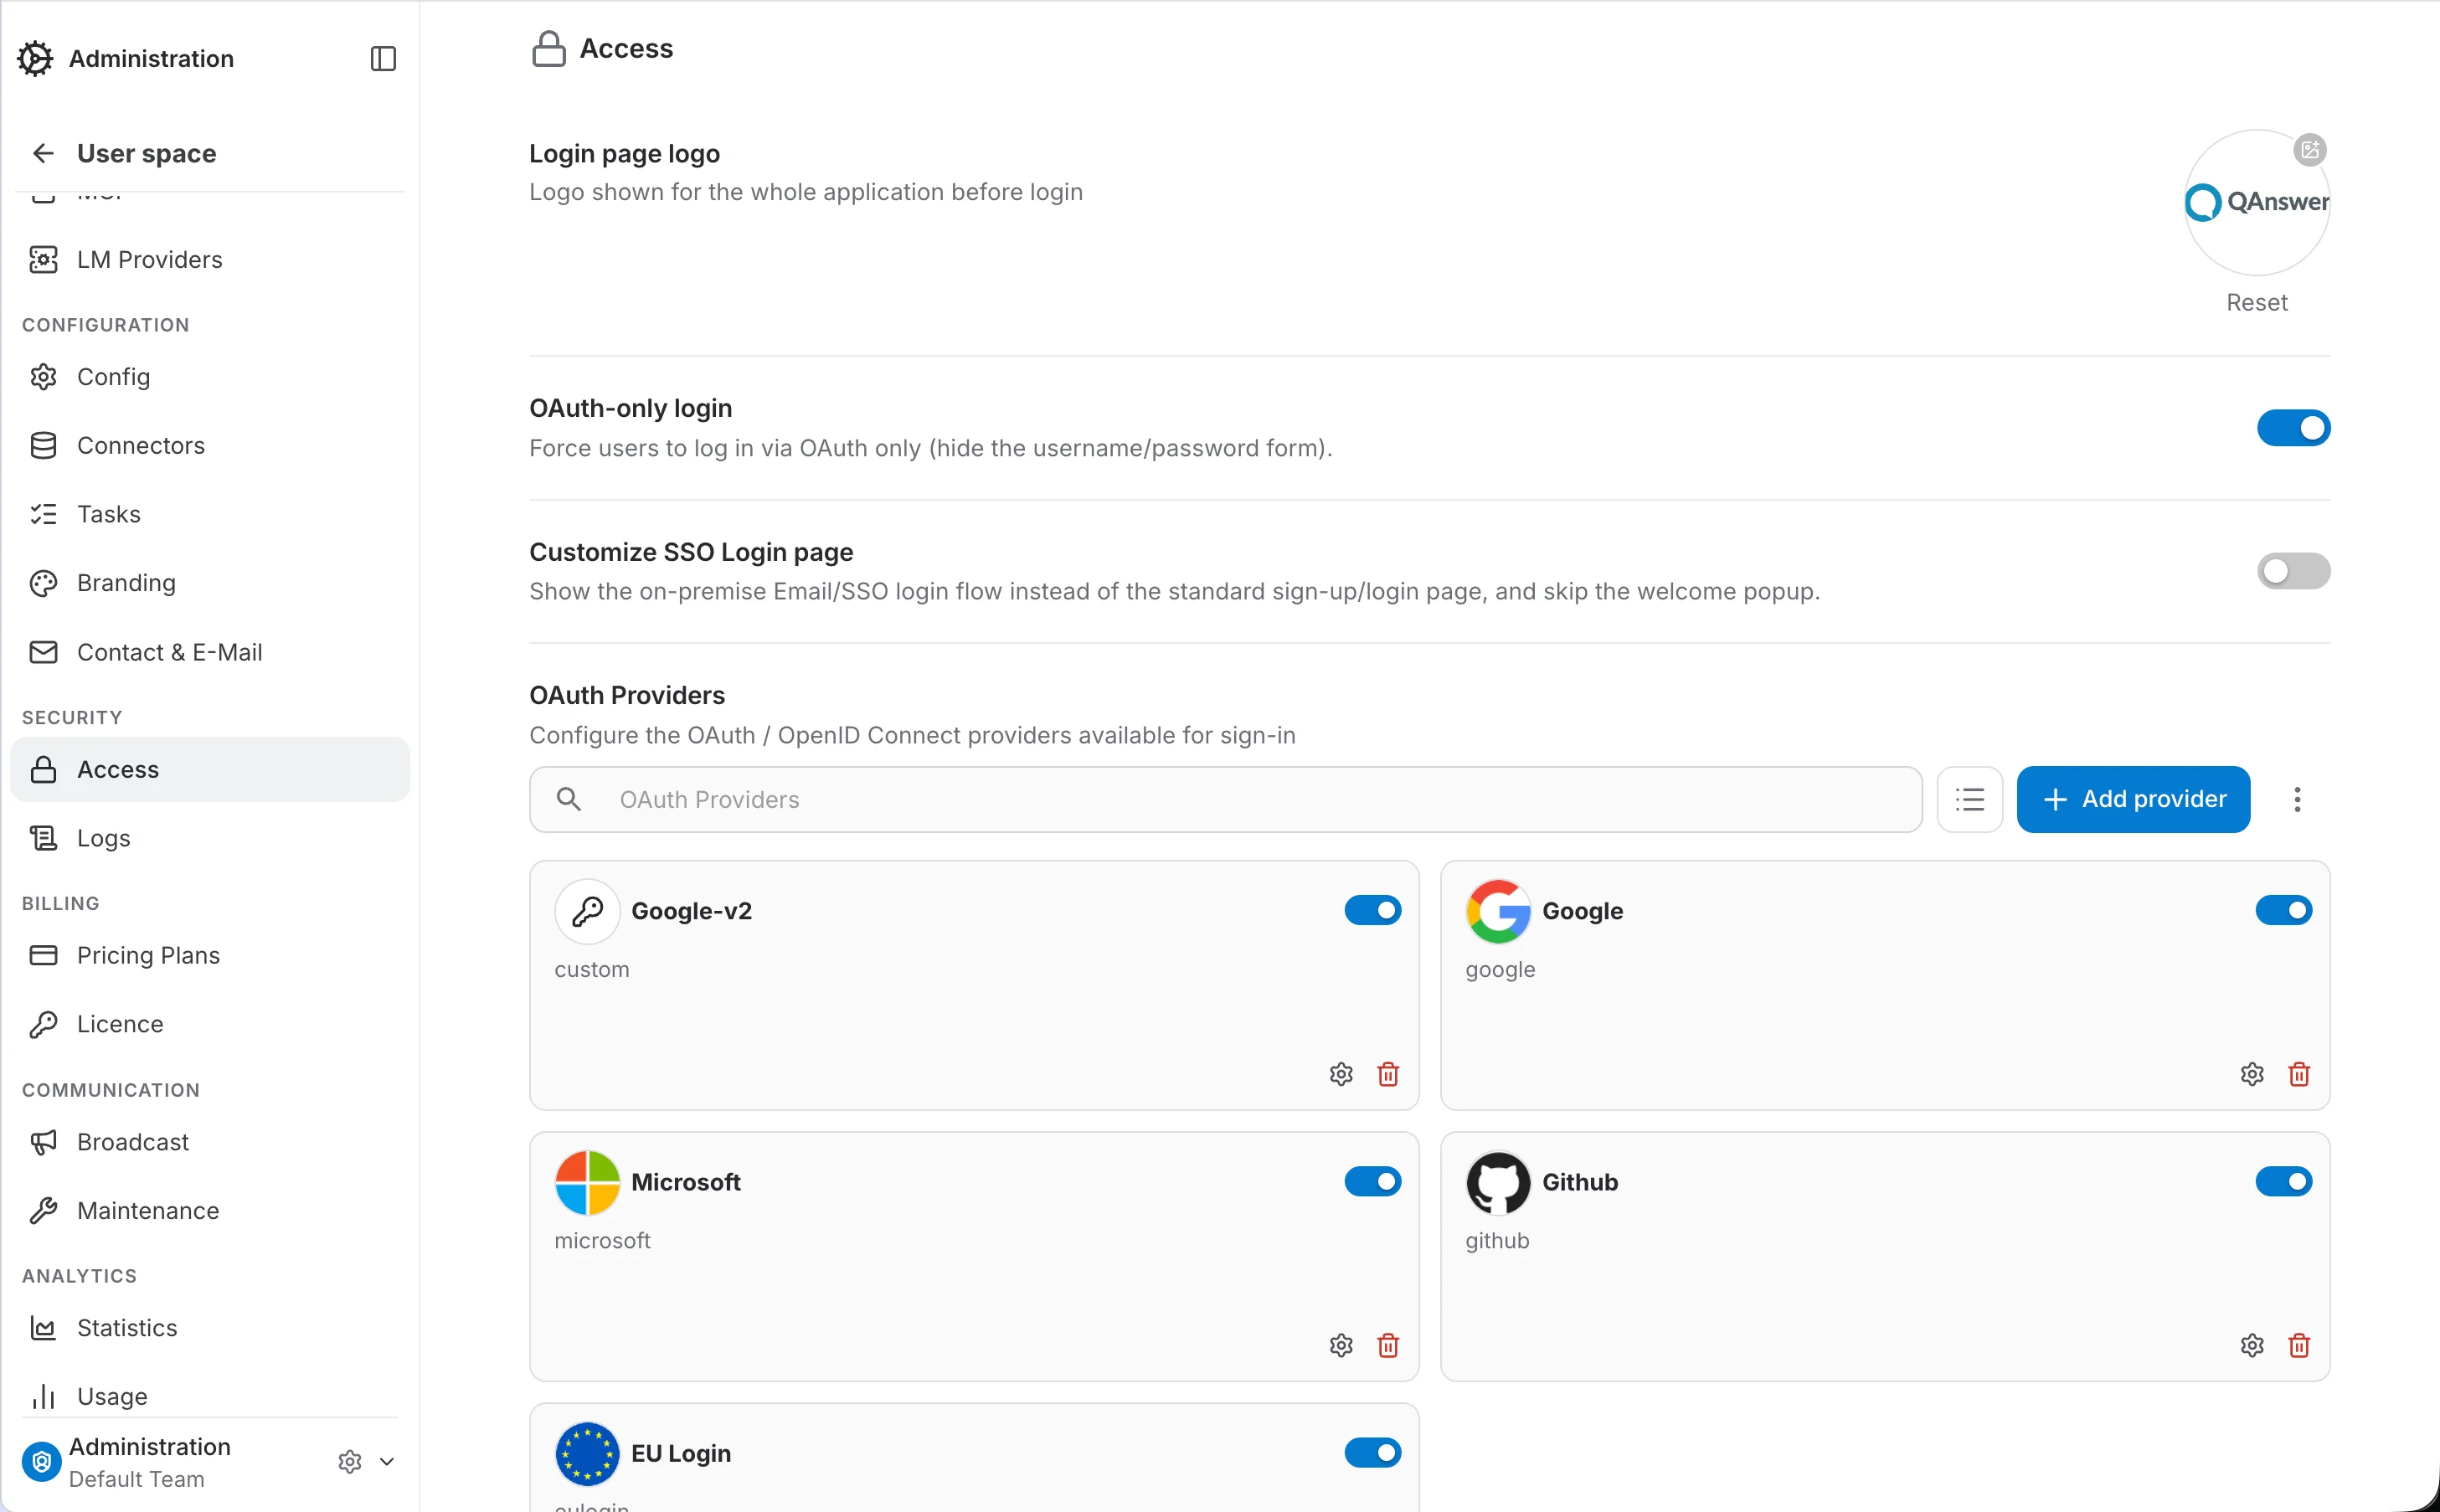
Une fois la connexion OAuth uniquement activée, une option « Customize SSO Login page » apparaît en dessous. L'activer affiche le flux de connexion E-mail/SSO on-premise au lieu de la page d'inscription/connexion standard et ignore la fenêtre de bienvenue. Elle fait également apparaître quatre champs de texte qui contrôlent la formulation de cette page de connexion :
- Heading: Titre en gras affiché en haut de la carte de connexion.
- Subcaption: Courte description affichée sous le titre.
- Terms Accept Text: Texte affiché avant le libellé des conditions dans la case d'acceptation, par exemple « I accept the ».
- Footer Text: Texte personnalisé affiché dans le pied de page à côté du logo de la plateforme.
Les champs s'enregistrent automatiquement peu après la fin de la saisie, et un aperçu en direct de la carte de connexion se trouve à côté du formulaire pour vérifier le résultat sans quitter la page.
Autoriser les utilisateurs à changer leur nom d'affichage
Activé par défaut : les utilisateurs peuvent modifier le nom d'affichage visible dans toute l'application depuis leur page de compte. Désactivez ce commutateur pour empêcher les utilisateurs standards de le modifier — les administrateurs peuvent toujours modifier leur propre nom d'affichage quel que soit ce réglage. Cela n'affecte jamais le nom d'utilisateur unique utilisé pour se connecter, qui ne peut être modifié par personne après l'inscription.
Validité des jetons de session
Définissez combien de temps une connexion reste valide avant que les utilisateurs doivent s'authentifier à nouveau. Un navigateur connecté détient deux jetons, et vous choisissez la durée de vie de chacun :
- Validité du jeton d'accès: le jeton envoyé avec chaque requête. Lorsqu'il expire, le navigateur utilise le jeton de renouvellement pour en obtenir un nouveau sans interrompre l'utilisateur. Une valeur plus courte limite la durée pendant laquelle un jeton divulgué reste utilisable.
- Validité du jeton de renouvellement: la durée pendant laquelle une session peut continuer à renouveler son jeton d'accès. Une fois ce délai écoulé, l'utilisateur doit se reconnecter.
Saisissez un nombre entier et choisissez minutes, heures ou jours. Chaque valeur doit être comprise entre 1 minute et 365 jours ; en dehors de cette plage, le champ est signalé comme invalide et le bouton Enregistrer reste désactivé.
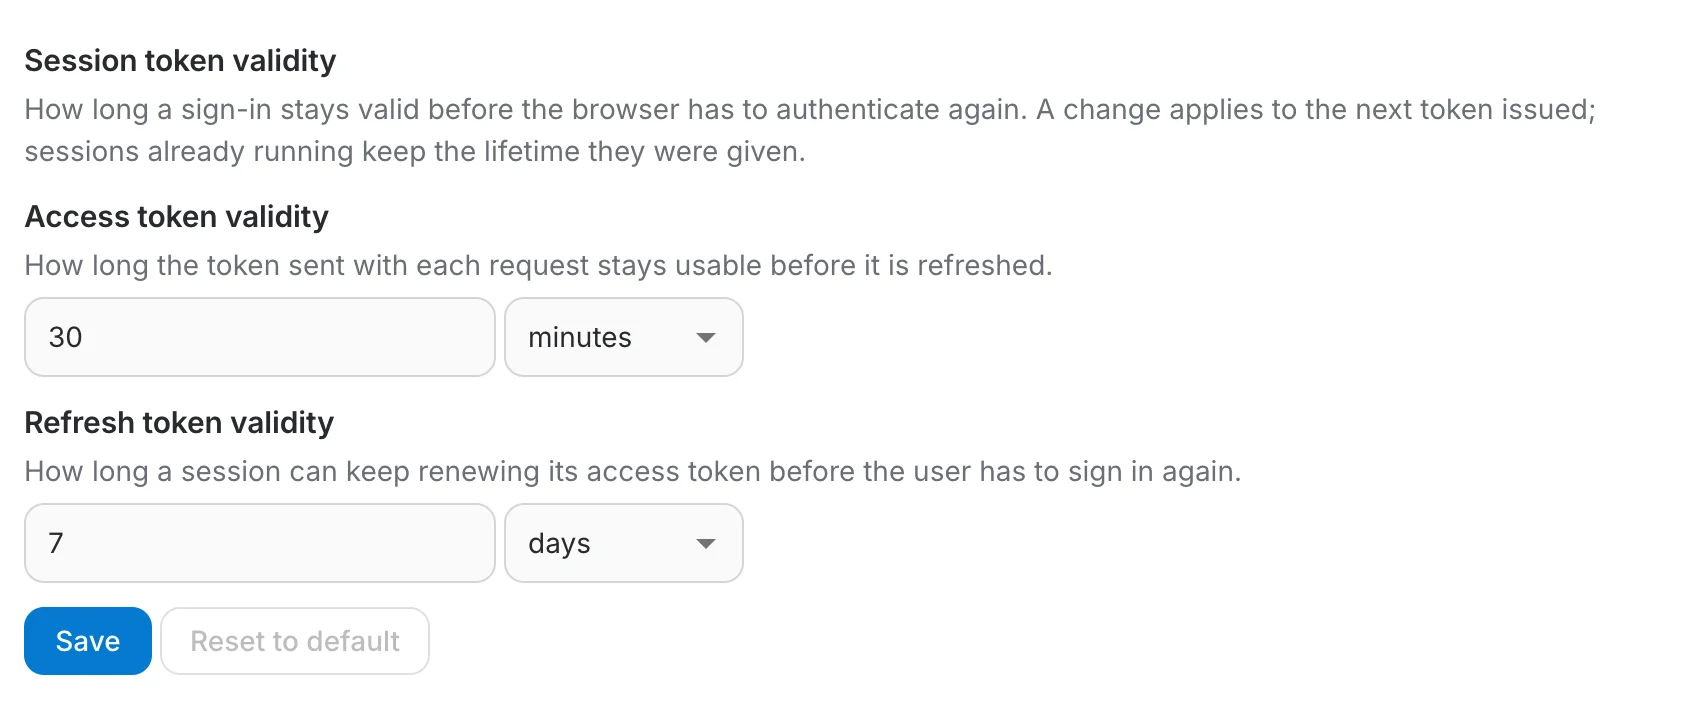
Cliquez sur Enregistrer pour appliquer les nouvelles valeurs. Elles s'appliquent au prochain jeton émis : les sessions déjà ouvertes conservent la durée de vie qui leur a été attribuée.
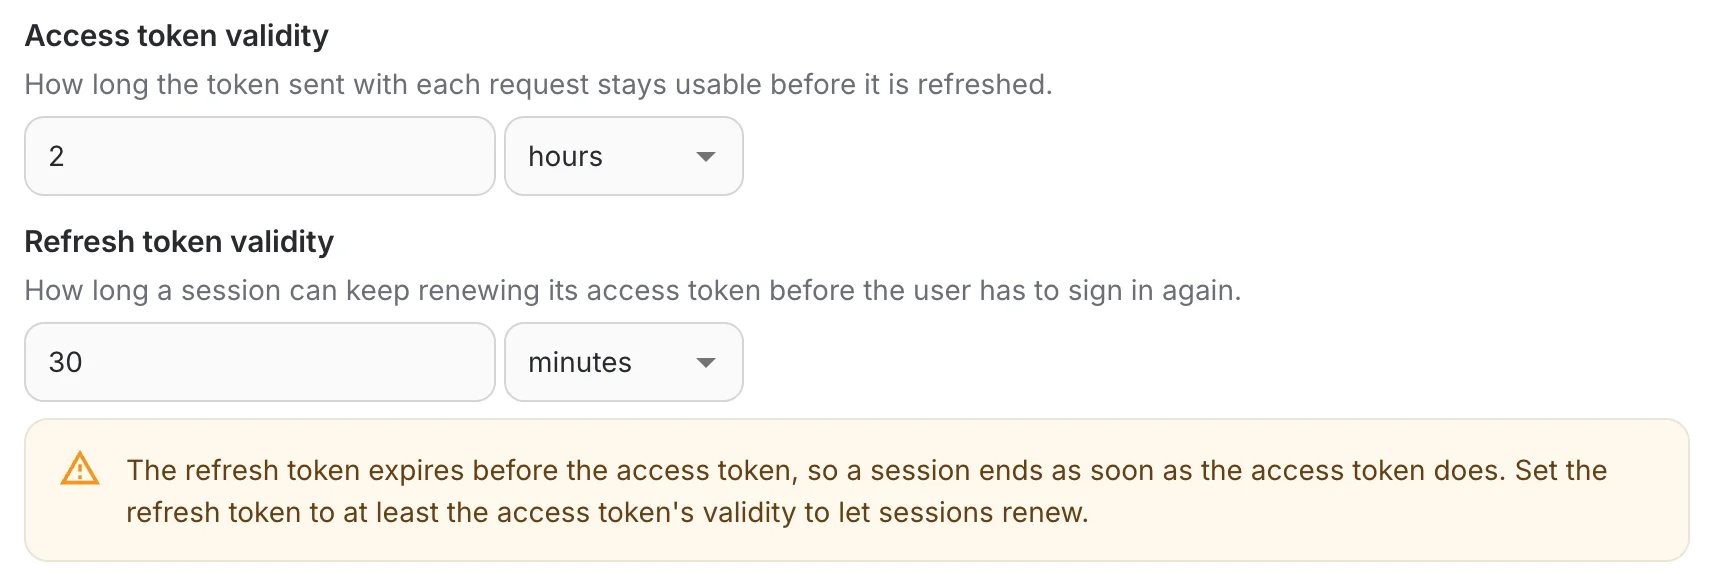
Si le jeton de renouvellement est plus court que le jeton d'accès, un avertissement s'affiche : les sessions ne peuvent plus se renouveler et chacune se termine dès que son jeton d'accès expire. Vous pouvez tout de même enregistrer cette combinaison, mais le jeton de renouvellement devrait normalement être au moins aussi long que le jeton d'accès.
Rétablir la valeur par défaut enregistre immédiatement les valeurs par défaut de l'installation, sans cliquer sur Enregistrer. Le bouton est désactivé tant que les valeurs actuelles correspondent déjà aux valeurs par défaut.
Fournisseurs OAuth
Chaque fournisseur configuré apparaît sous forme de carte pouvant être activée ou désactivée, modifiée ou supprimée.
Ajouter un fournisseur
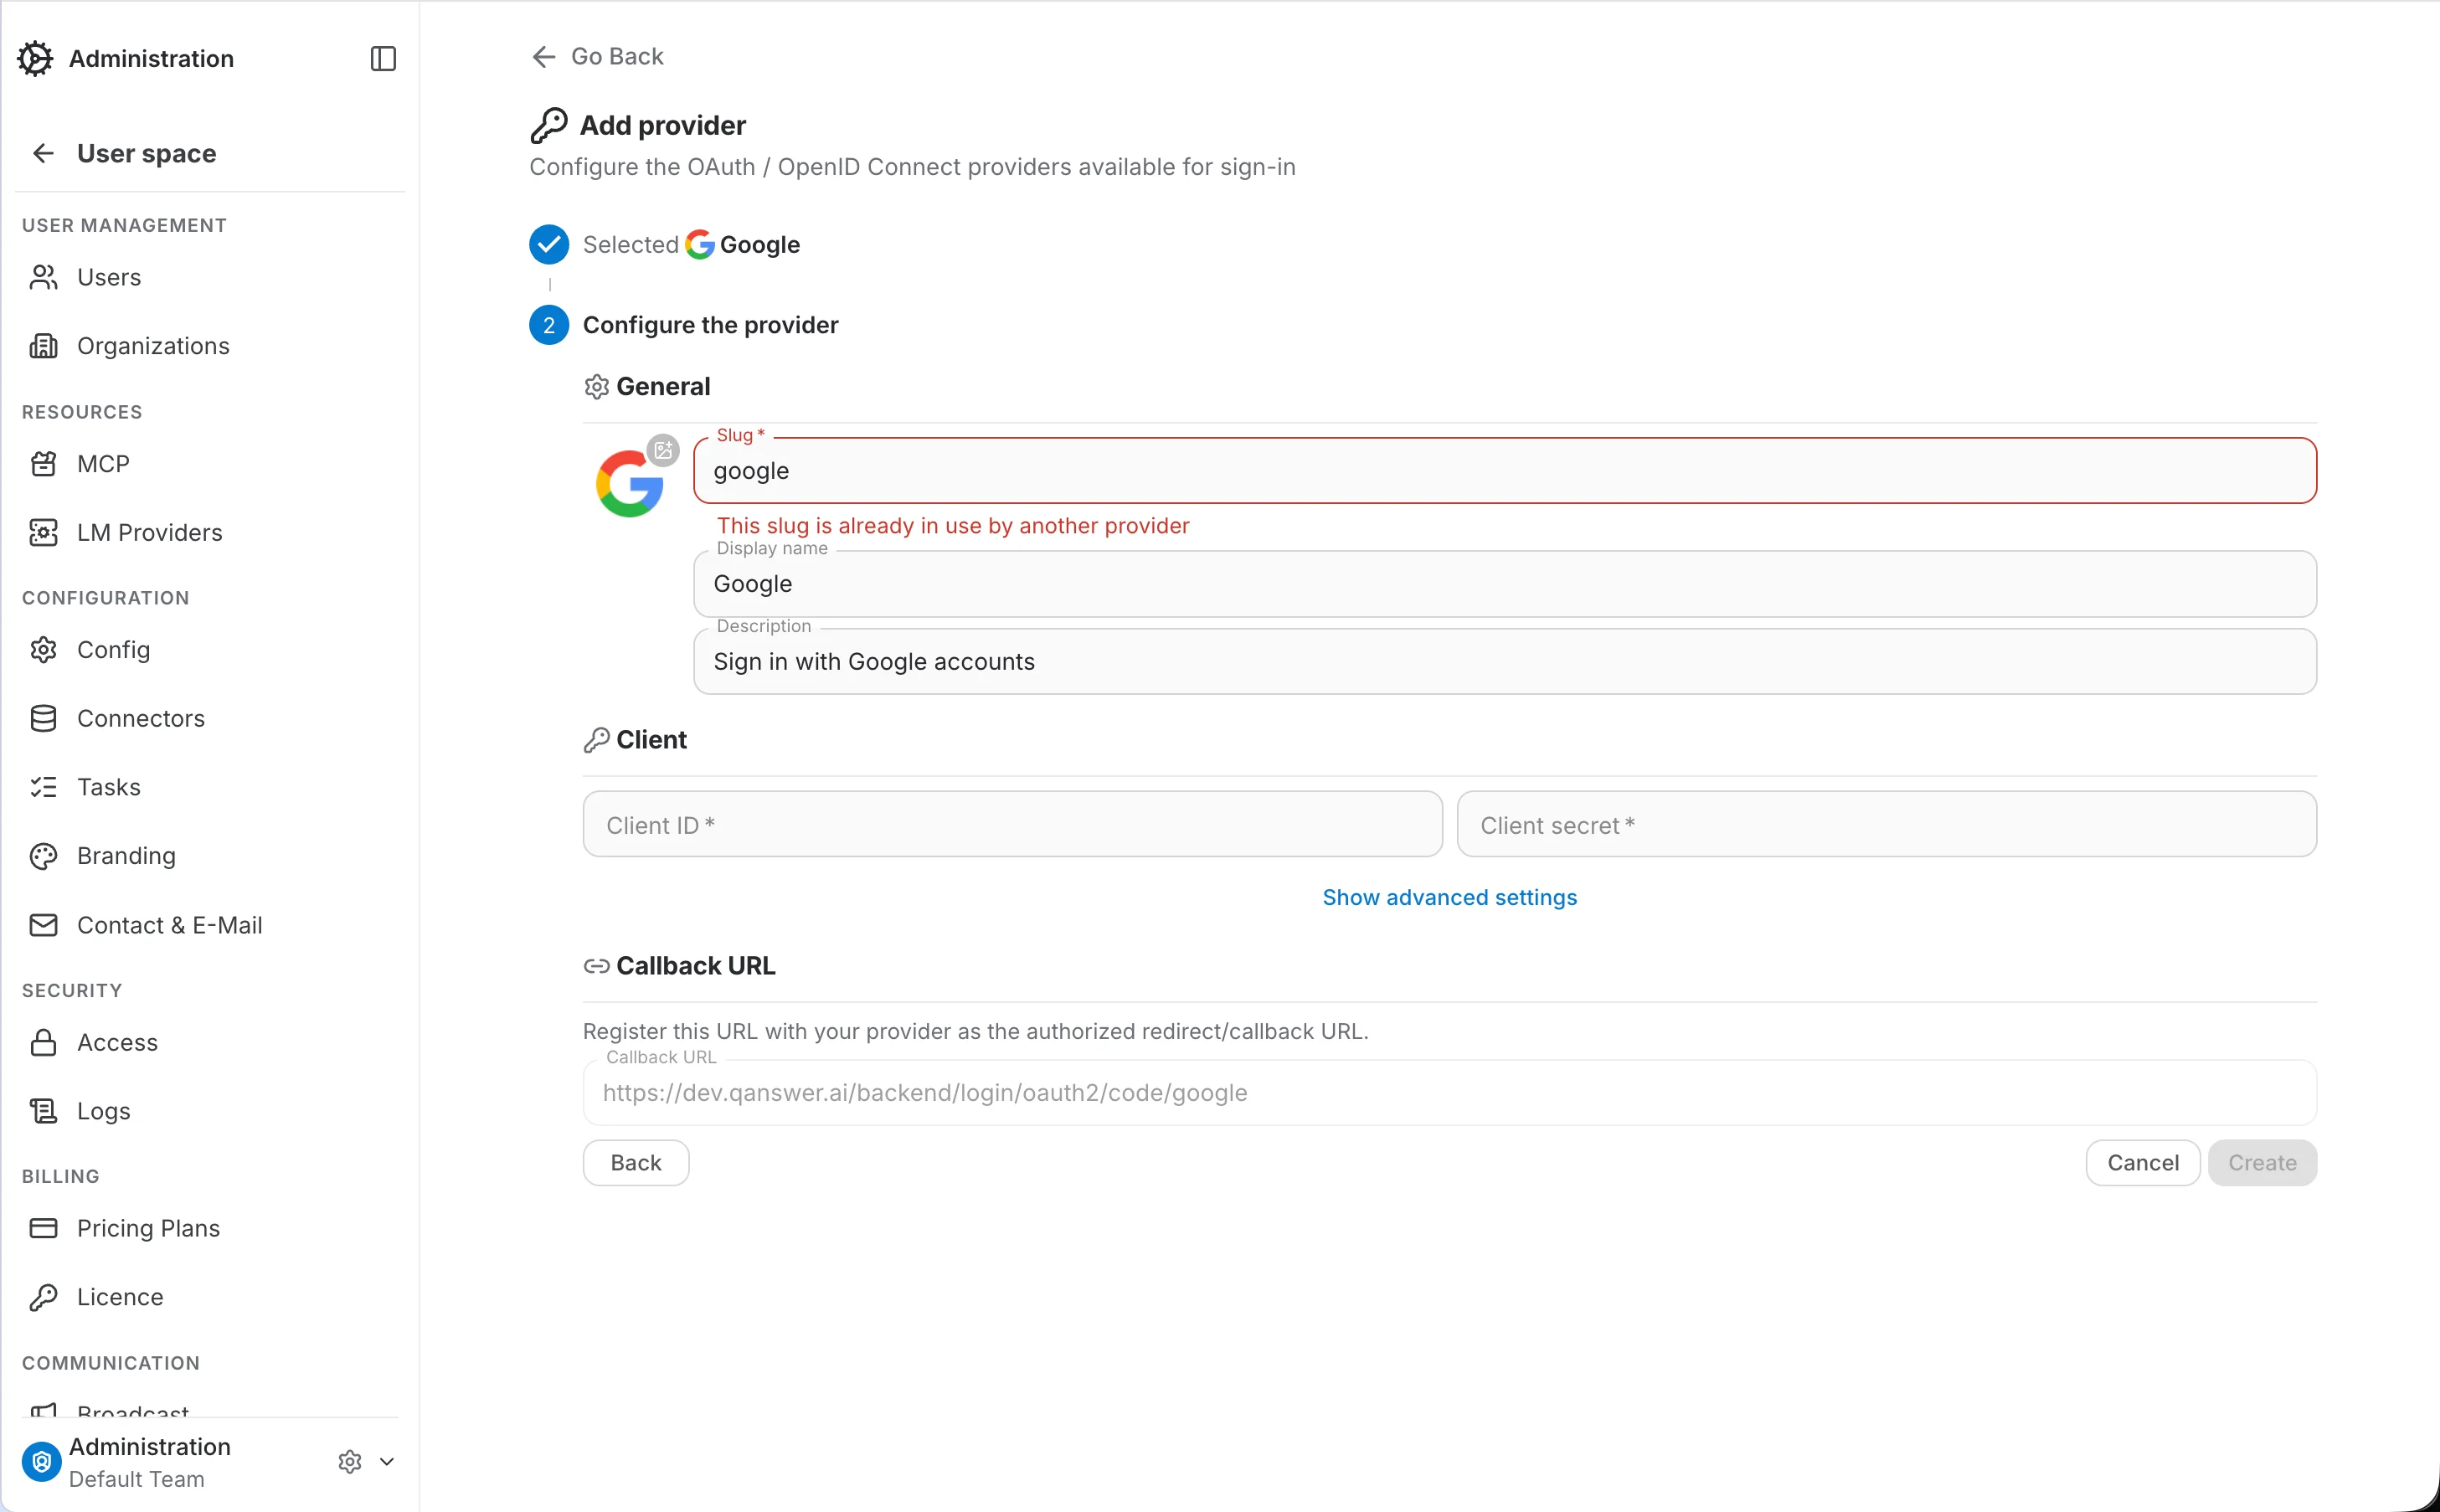
Cliquez sur « Ajouter un fournisseur » et choisissez un fournisseur à la première étape. Google, GitHub et Microsoft sont proposés avec leurs points de terminaison préconfigurés sous forme de modèles ; choisissez « Fournisseur personnalisé » pour configurer manuellement tout autre fournisseur OAuth / OpenID Connect.
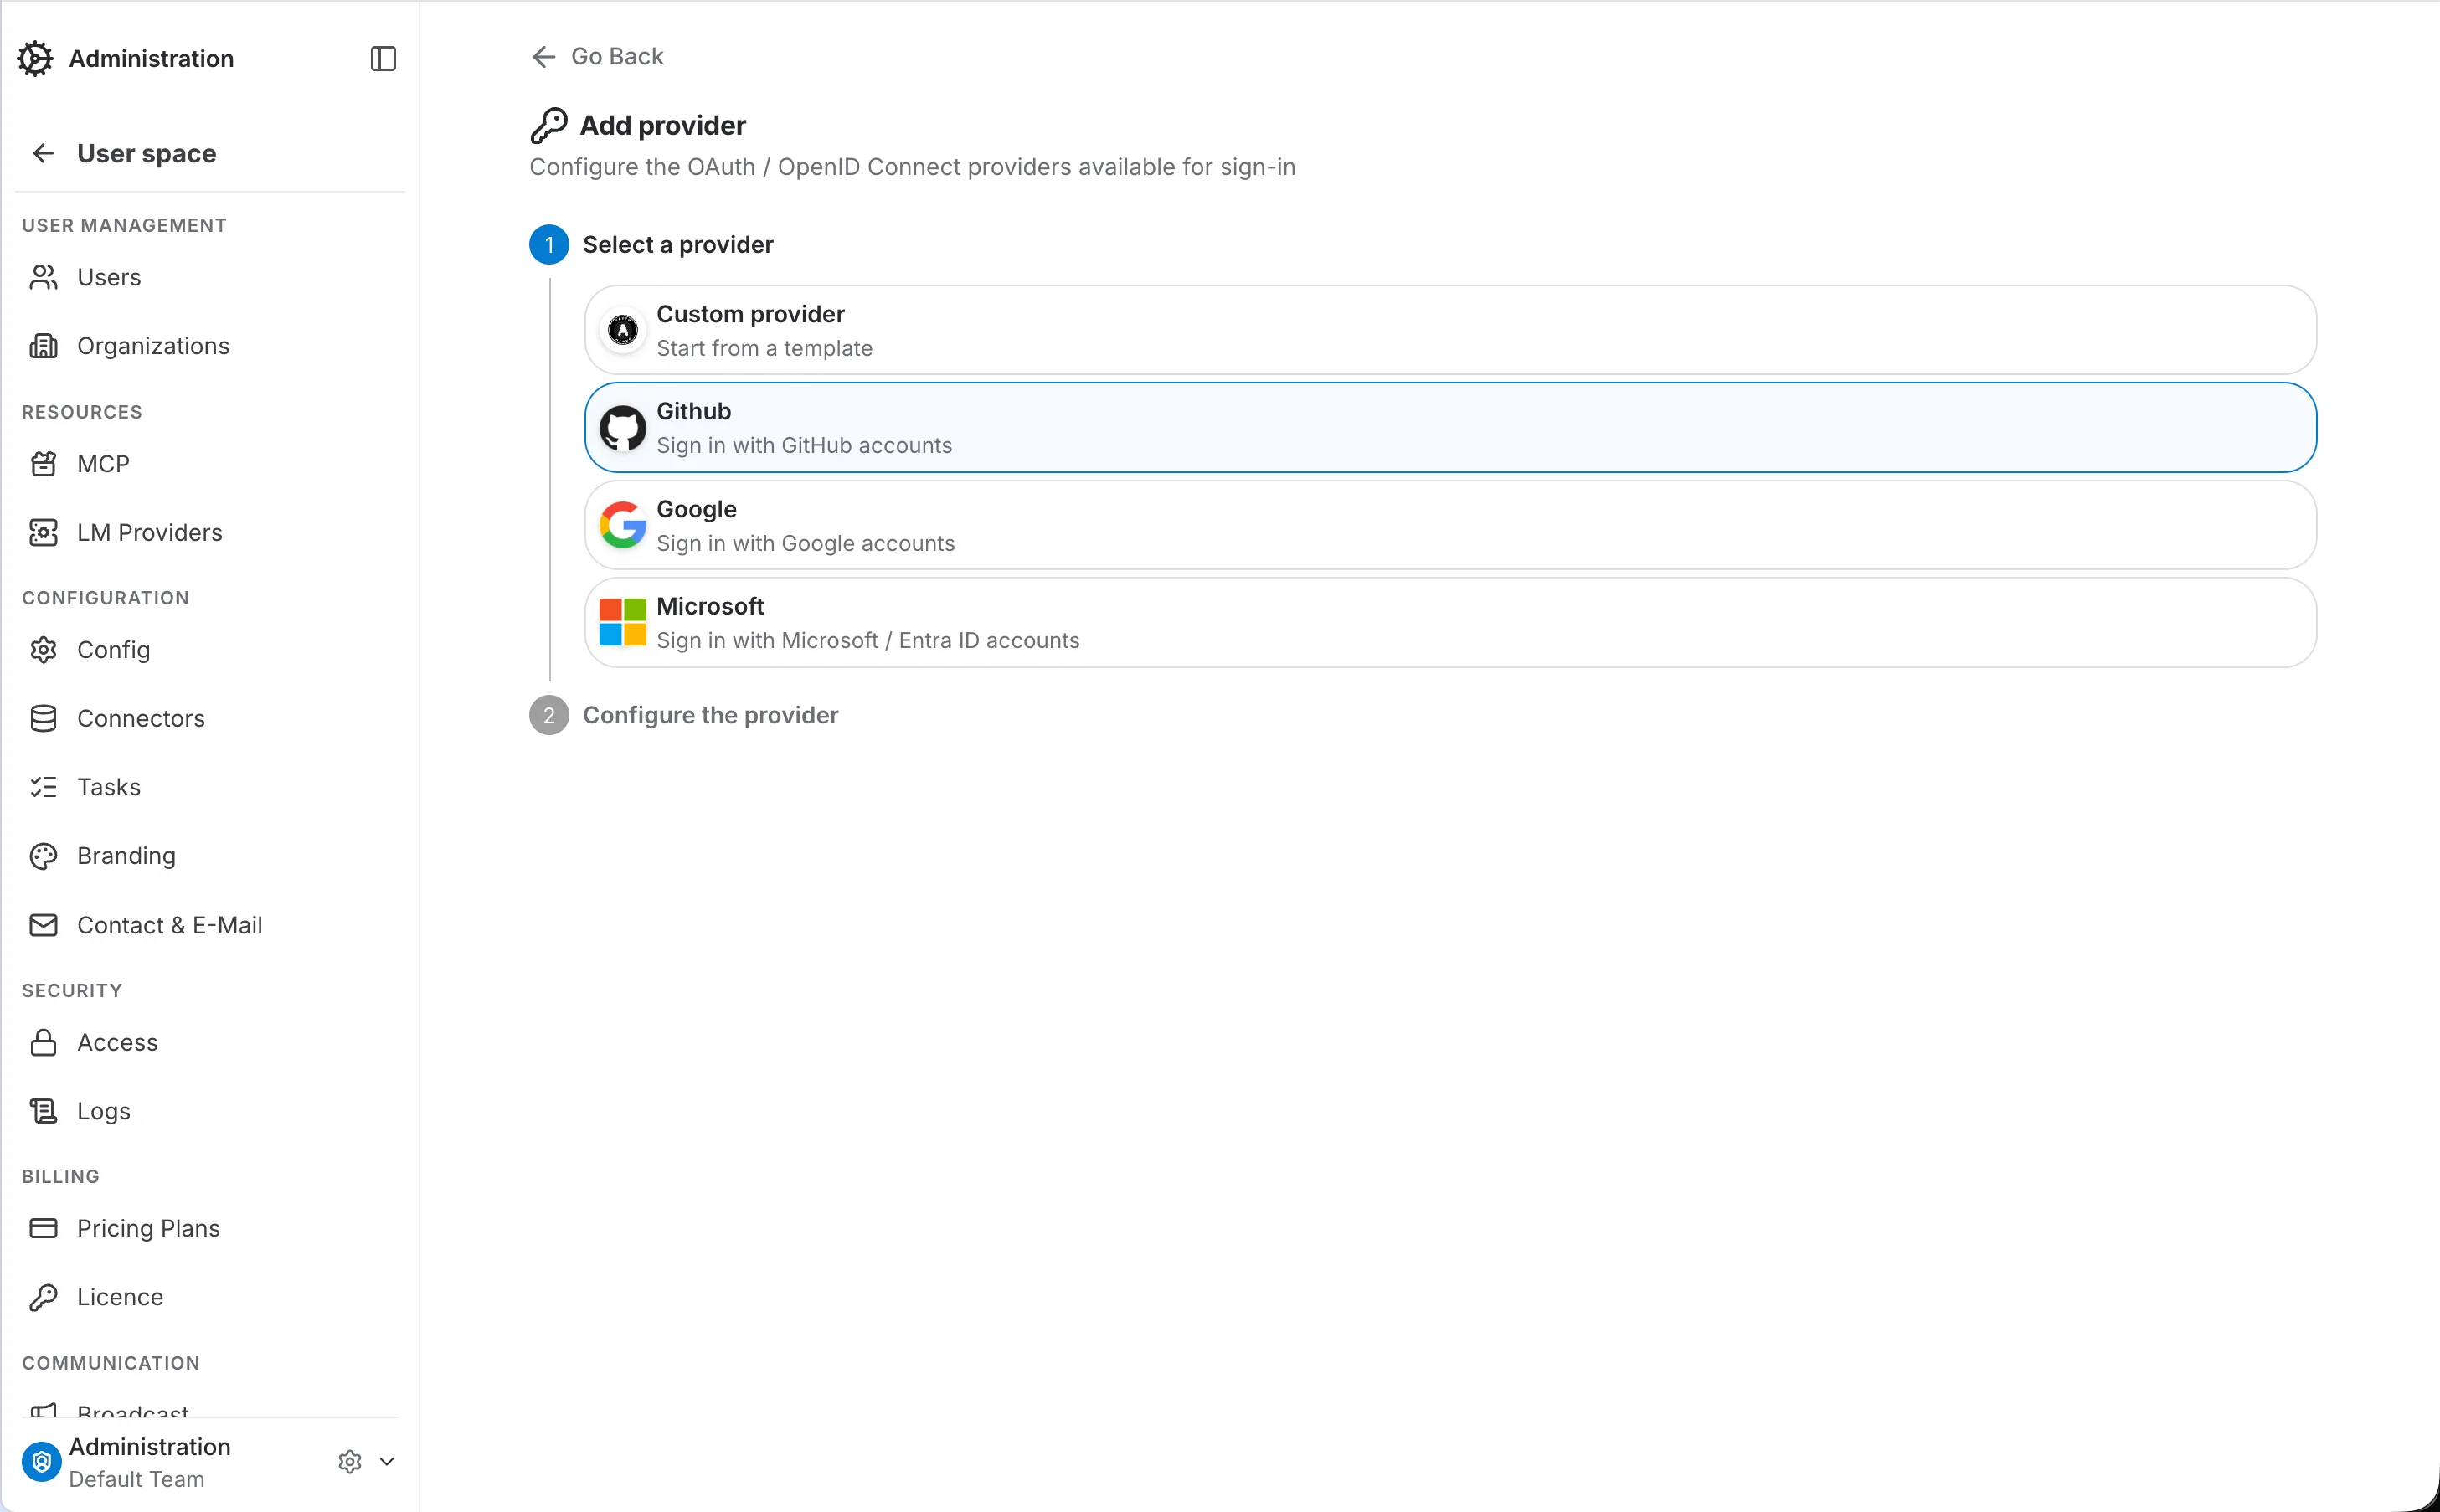
Fournisseurs intégrés (Google, GitHub, Microsoft)
Pour un fournisseur intégré, seuls l'ID client et le secret client sont requis — les points de terminaison d'autorisation, de jeton et d'informations utilisateur sont déjà renseignés à partir du modèle. L'URL de rappel est calculée automatiquement ; enregistrez-la auprès du fournisseur comme URI de redirection autorisée.
Fournisseurs personnalisés et découverte OpenID Connect
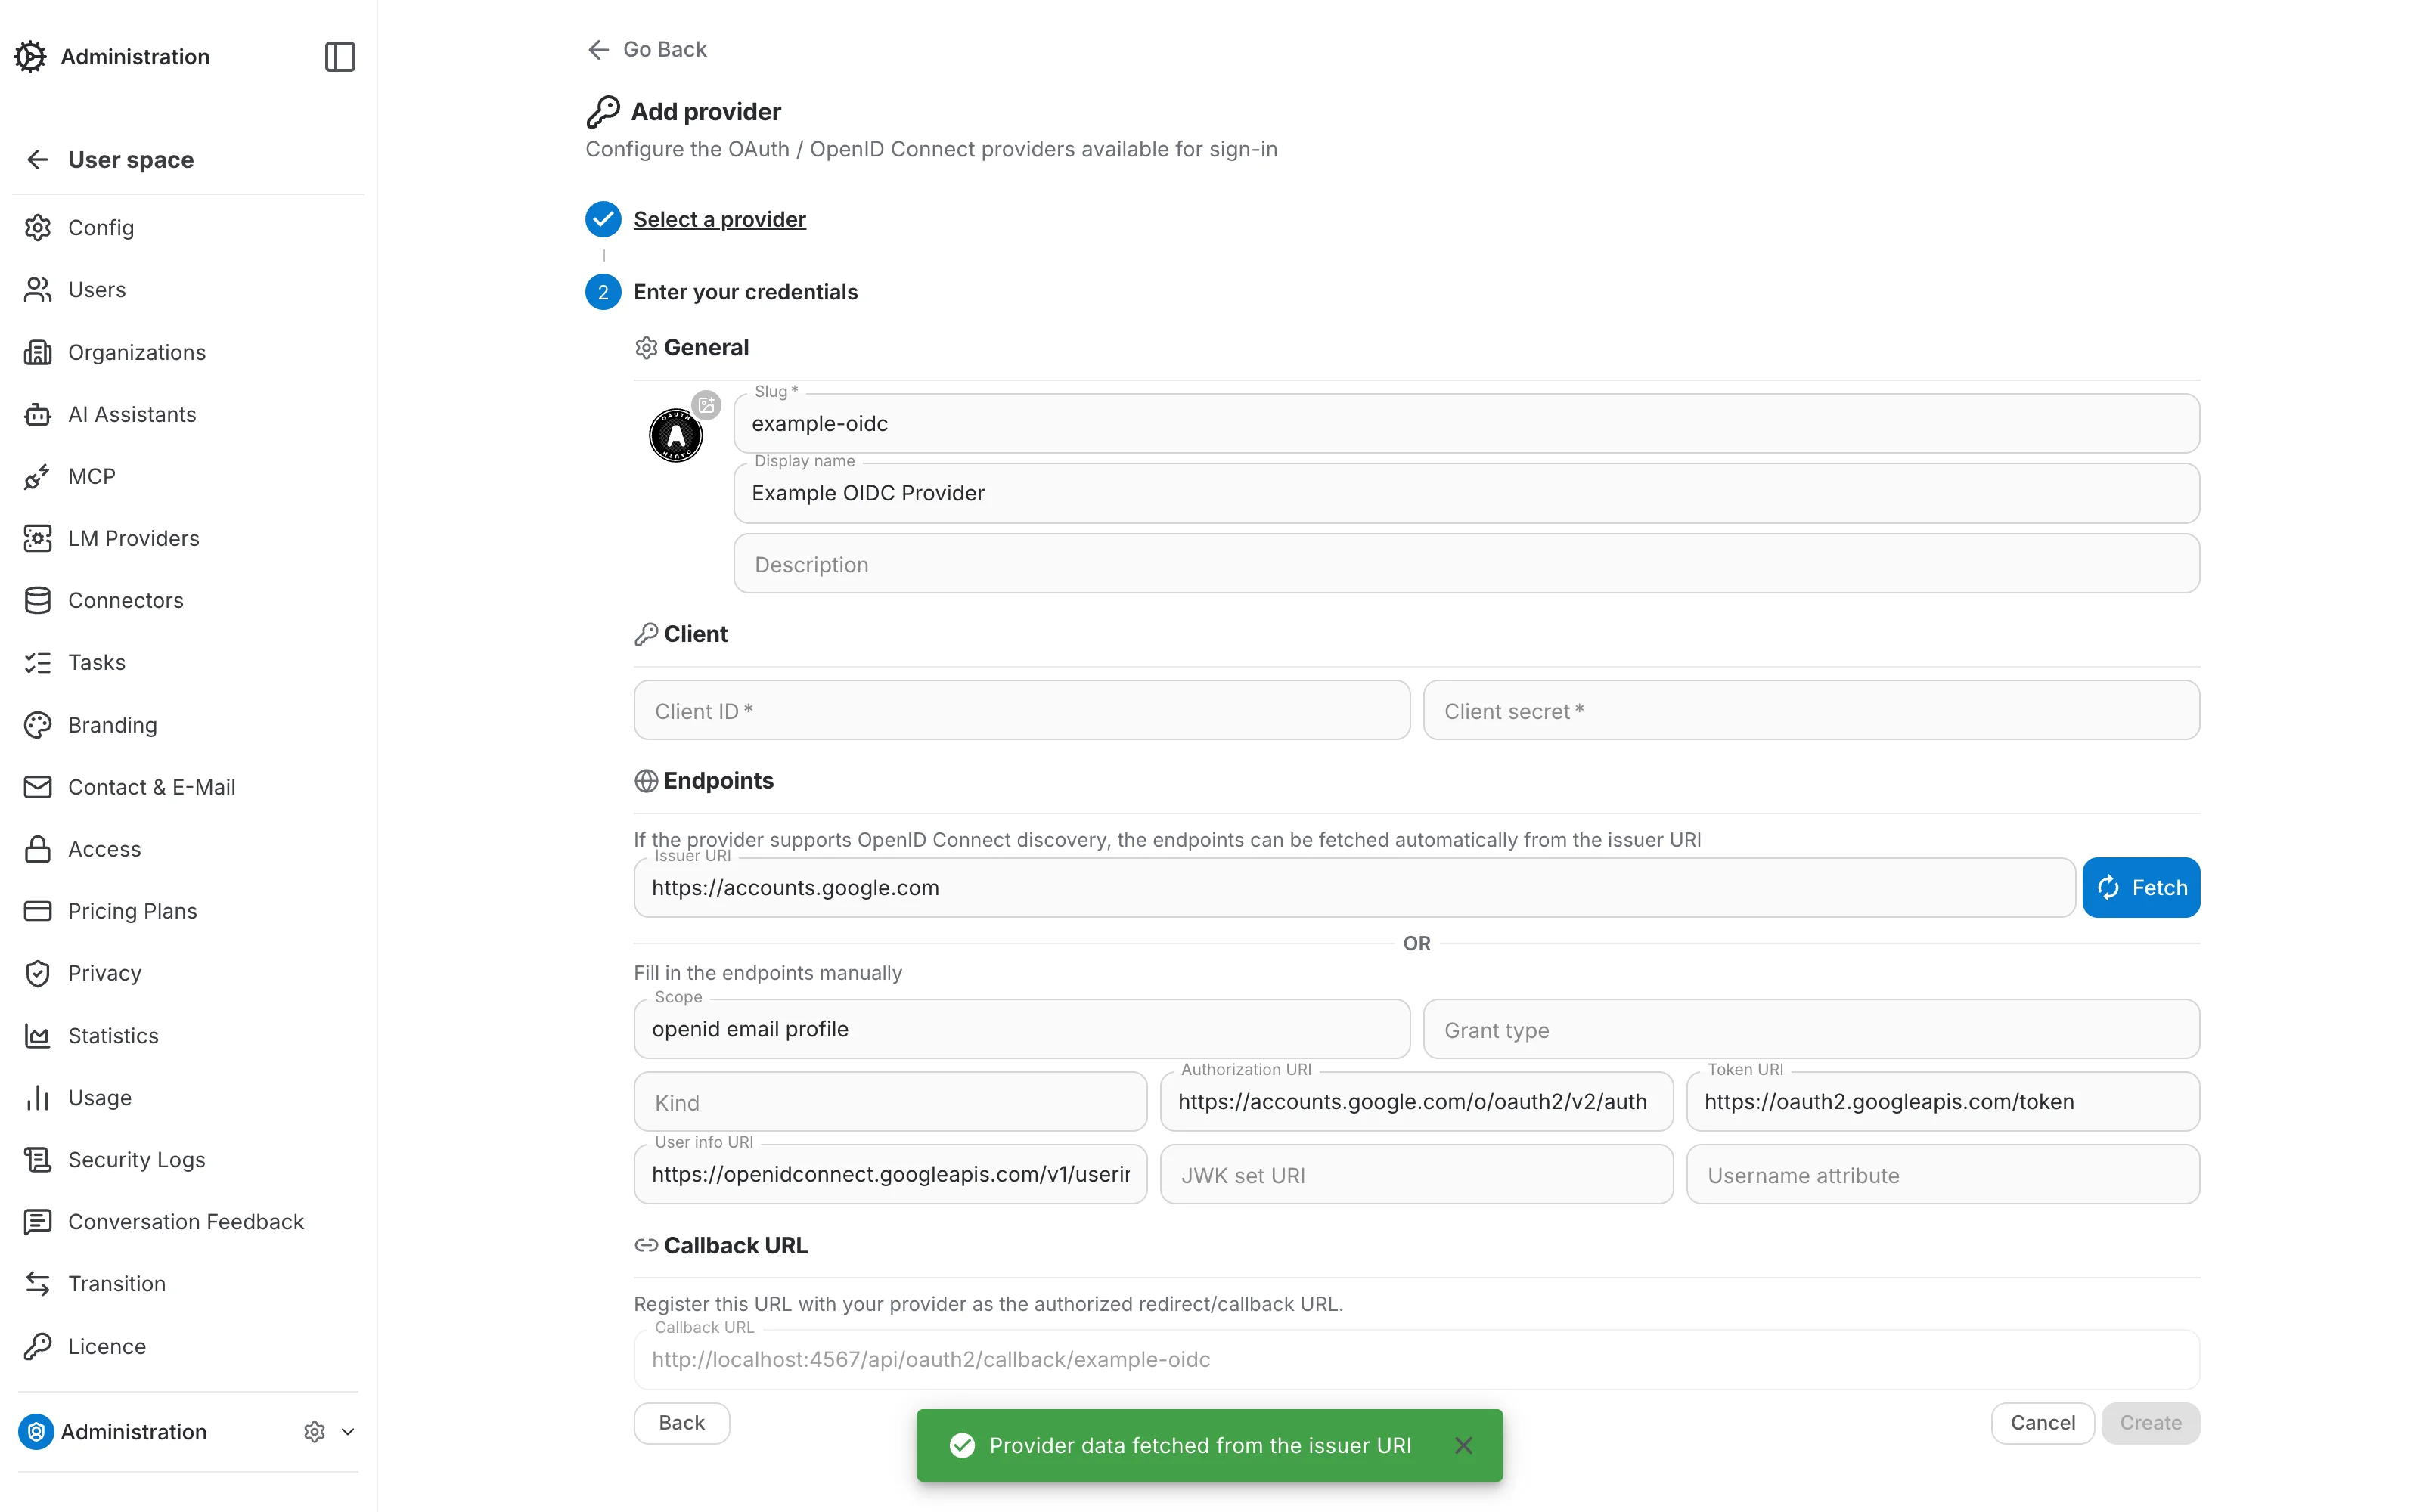
Pour un fournisseur personnalisé prenant en charge la découverte OpenID Connect, saisissez son URI d'émetteur et cliquez sur « Récupérer » — les points de terminaison d'autorisation, de jeton, d'informations utilisateur et de jeu de clés JWK sont récupérés automatiquement à partir du document /.well-known/openid-configuration de l'émetteur. Sinon, renseignez les points de terminaison manuellement.
Restreindre un fournisseur à certains domaines de messagerie
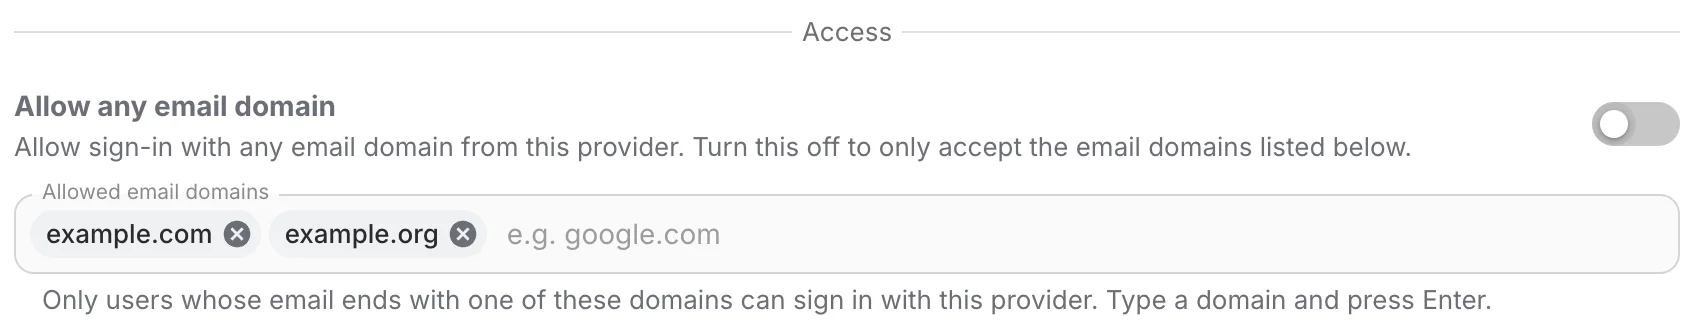
Par défaut, un fournisseur accepte tous les comptes qu'il est capable d'authentifier. La section Access du formulaire du fournisseur restreint ce comportement : désactivez « Allow any email domain » et seules les adresses se terminant par l'un des domaines listés pourront se connecter via ce fournisseur.
Une fois le commutateur désactivé, un champ « Allowed email domains » apparaît. Saisissez un domaine et appuyez sur Entrée pour l'ajouter sous forme de puce ; retirez-le avec le × de la puce. La restriction s'applique fournisseur par fournisseur : vous pouvez donc en laisser un ouvert à tous et en limiter un autre à vos domaines d'entreprise.
Rechercher des fournisseurs
Utilisez le champ de recherche au-dessus de la liste des fournisseurs pour filtrer les fournisseurs par nom.