Zugriff
Die Seite „Access“ steuert, wie Personen zu dieser Organisation gelangen: ob sie sie zugunsten eines anderen Arbeitsbereichs verlassen dürfen, Auto Join per E-Mail-Domain und OAuth-basiertes Team-Setup, ob sich Mitglieder über einen OAuth-Anbieter anmelden müssen und ob die Organisation eine eigene Anmeldeseite erhält.
Öffnen Sie sie in den Organisationseinstellungen unter Security → Access.
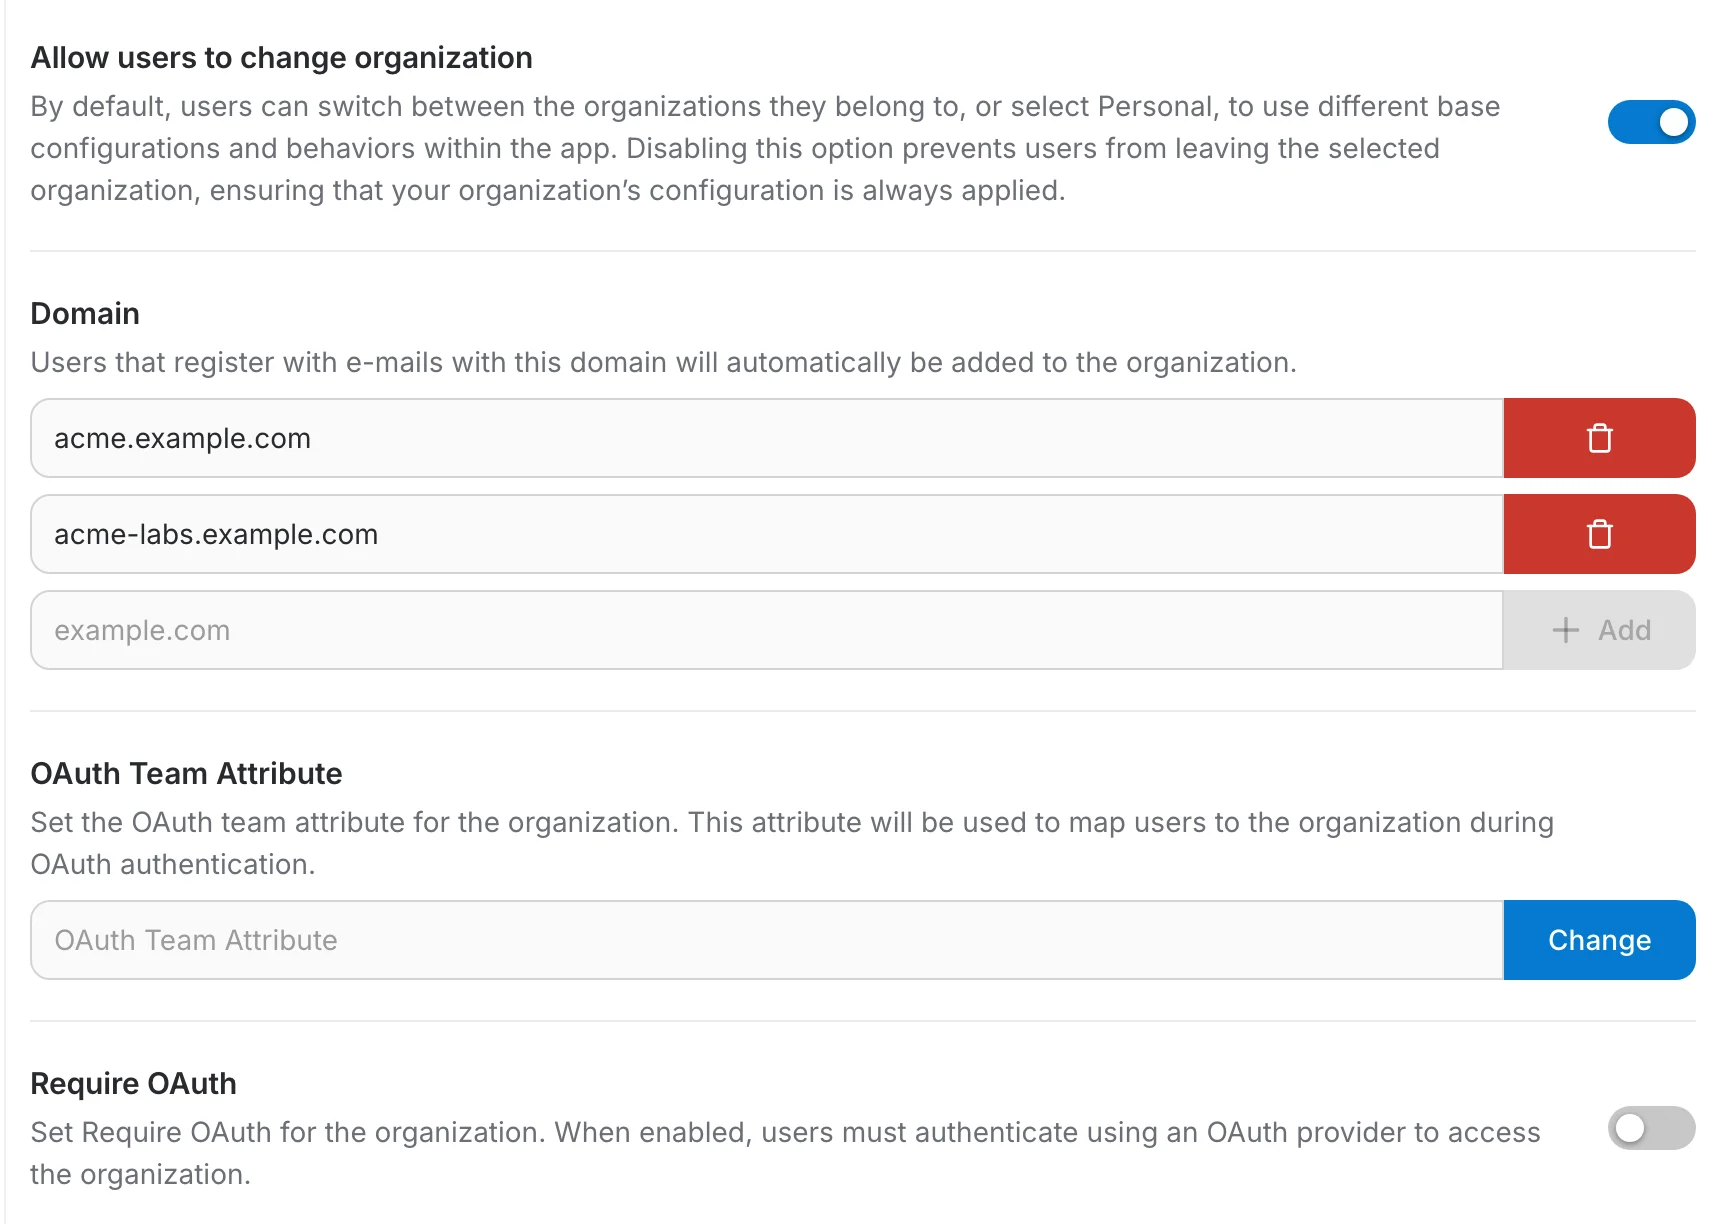
Allow users to change organization
Standardmäßig aktiv: Mitglieder können zu einer anderen Organisation wechseln, der sie angehören, oder zu ihrem persönlichen Arbeitsbereich, und erhalten dann dessen Konfiguration. Schalten Sie die Option aus, um Mitglieder in dieser Organisation zu halten, damit Ihre Konfiguration immer gilt.
Auto Join
Der übergeordnete Schalter, der Nutzer bei der Anmeldung automatisch zu dieser Organisation hinzufügt, anhand ihrer E-Mail-Domain und optional eines OAuth-Attributs. Schalten Sie ihn aus, verschwinden die Regler Domain und Teams Setup darunter samt allem, was sie konfigurieren.
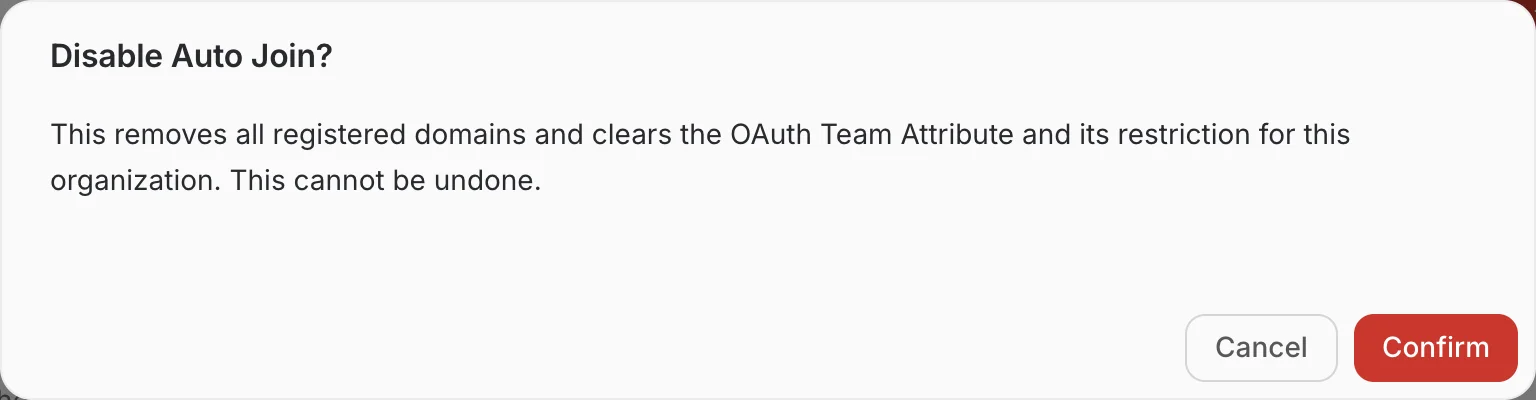
Domain
Wer sich mit einer E-Mail-Adresse registriert, die auf eine dieser Domains endet, wird ohne Einladungsschritt automatisch in die Organisation aufgenommen.
- Tippen Sie eine Domain in die leere Zeile am Ende der Liste und wählen Sie Add. Sie wird sofort gespeichert und erhält eine eigene Zeile.
- Entfernen Sie eine Domain über die rote Papierkorb-Schaltfläche am Ende ihrer Zeile.
- Die leere Zeile bleibt nach jedem Hinzufügen unten stehen — eine Organisation kann also so viele Domains führen, wie sie braucht.
OAuth Team Attribute
Der Name des OAuth-/OIDC-Claims, der aus der Anmeldeantwort gelesen wird — zum Beispiel „department“ bei Microsoft oder „department_number“ bei EU Login. Tragen Sie den Claim-Namen ein und wählen Sie Change, um ihn zu speichern; sobald er einen Wert hat, erscheinen Teams Setup und Restrict organization access darunter als unabhängige Optionen.
Teams Setup
Schalten Sie dies ein, um Nutzern, die sich über OAuth anmelden, automatisch ein Team anzulegen und zuzuweisen, basierend auf dem Wert des OAuth Team Attribute oben. Für jeden unterschiedlichen Wert des Claims wird ein Team erstellt, und ein Nutzer wird bei der ersten Anmeldung mit diesem Wert hineingesetzt. Dies ist unabhängig von Restrict organization access weiter unten — das eine einzuschalten setzt das andere nicht voraus.
Restrict organization access
Erscheint, sobald das OAuth Team Attribute einen Wert hat, unabhängig von Teams Setup oben — beide Schalter lassen sich getrennt aktivieren. Ein optionaler regulärer Ausdruck, der gegen den aufgelösten Wert dieses Attributs für den sich anmeldenden Nutzer geprüft wird. Geben Sie ein Muster ein und wählen Sie Change, um es zu speichern; lassen Sie das Feld leer, um jeden Wert zuzulassen.
Die OAuth-Claims von EU Login kennen kein eigenes Organisations- oder Team-Konzept, aber der Claim „department_number“ trägt einen hierarchischen Organisationseinheiten-Code wie „JRC.B.5.003“. Wird dieser als OAuth Team Attribute festgelegt und Teams Setup eingeschaltet, entsteht automatisch ein Team pro Direktion; Restrict organization access auf „^JRC\..*“ zu setzen begrenzt Auto Join auf JRC-Personal — wessen department_number nicht mit „JRC.“ beginnt, wird nicht zur Organisation hinzugefügt.
Require OAuth
Ist dieser Schalter aktiv, müssen sich Mitglieder dieser Organisation über einen OAuth-Anbieter authentifizieren — das Formular mit Benutzername und Passwort wird für sie abgelehnt, auch wenn es allen anderen auf der Instanz weiterhin angezeigt wird.
Custom Organization Login Page
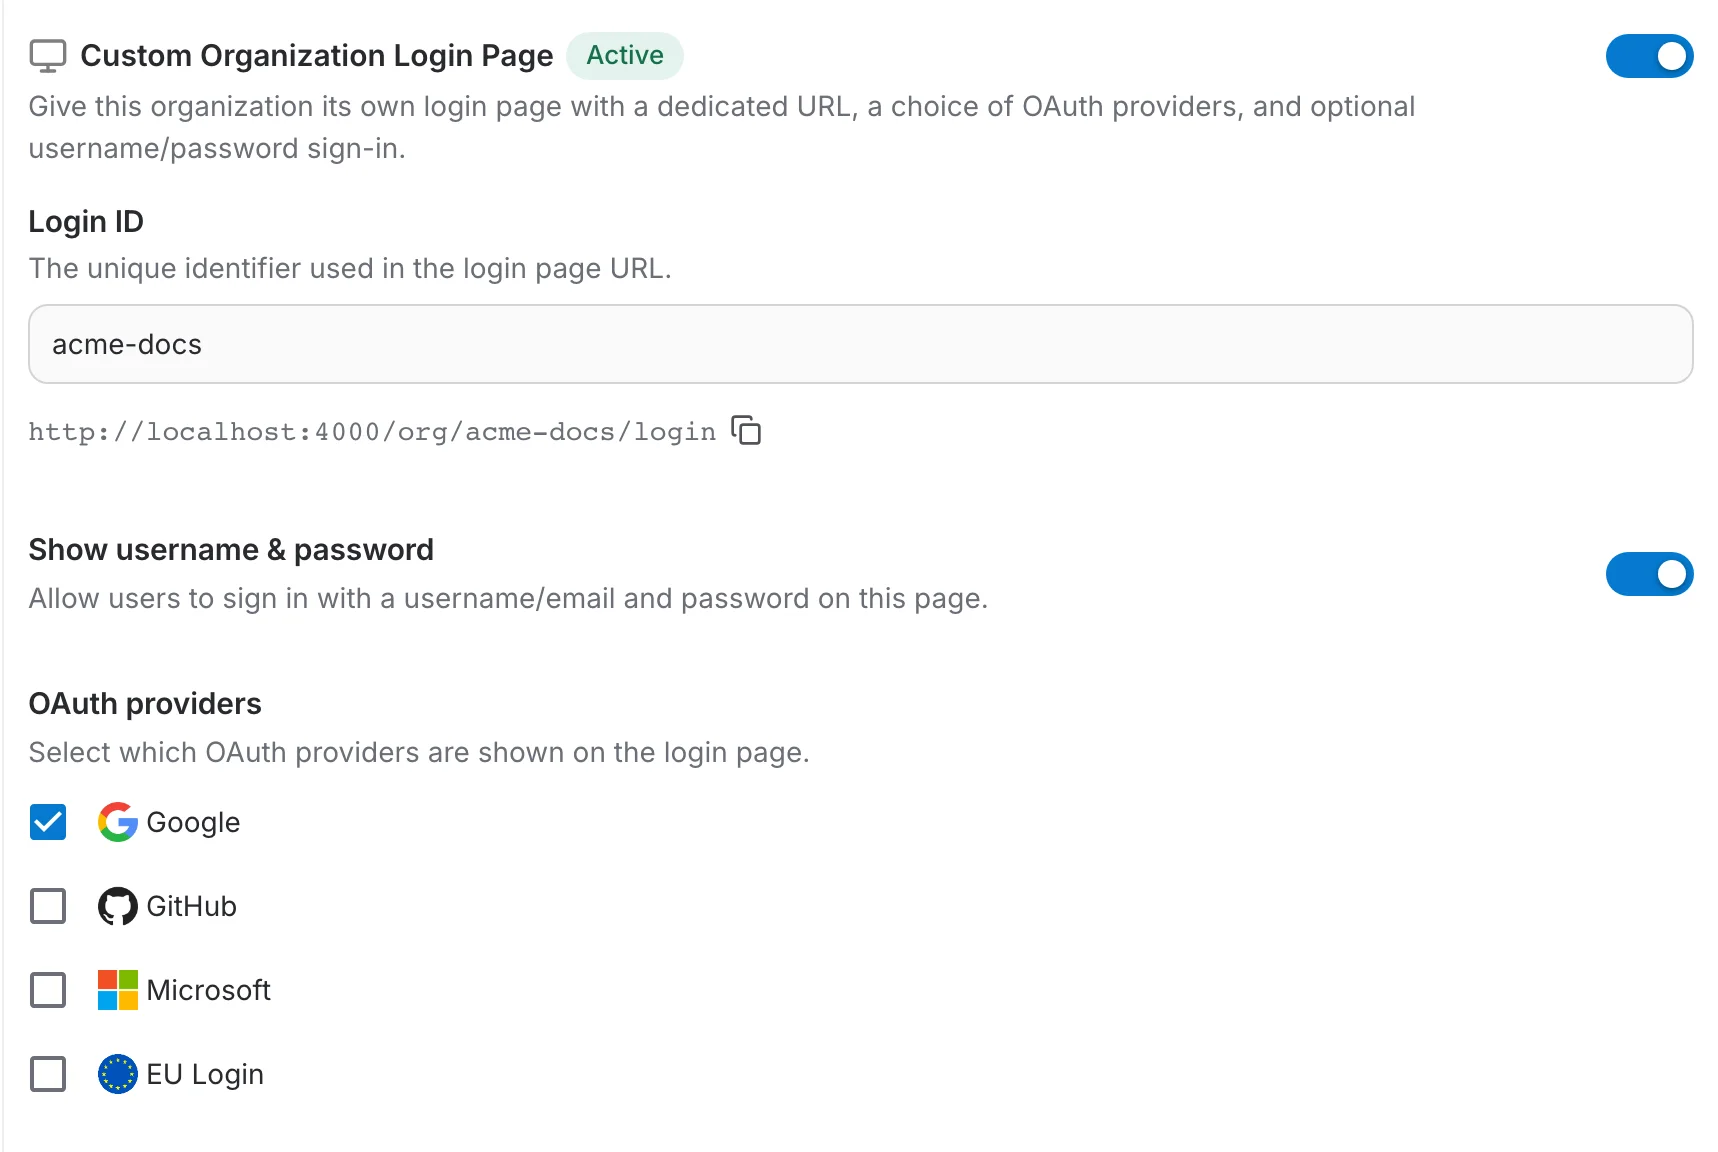
Damit erhält die Organisation eine eigene Anmeldeseite unter einer eigenen URL, die nur die von Ihnen gewählten Anbieter zeigt. Es ist die Seite, die Sie den Mitgliedern der Organisation anstelle der gemeinsamen QAnswer-Anmeldung geben.
Aktivieren Sie den Schalter, um die Konfiguration einzublenden. Veröffentlicht wird nichts, solange keine Login ID gesetzt ist — der Chip neben der Überschrift wechselt dann auf „Active“.
Login ID
Die eindeutige Kennung, die in der Seiten-URL erscheint. Tragen Sie „acme-docs“ ein, und die Seite ist unter /org/acme-docs/login erreichbar; die Zeile unter dem Feld zeigt die vollständige Adresse mit einer Schaltfläche zum Kopieren daneben.
Was auf der Seite erscheint
- Show username & password — behält das Formular mit E-Mail und Passwort auf der Seite. Schalten Sie es aus für eine Organisation, die sich ausschließlich über OAuth anmeldet.
- OAuth providers — haken Sie die anzuzeigenden Anbieter an. Aufgeführt sind nur Anbieter, die auf der Access-Seite der Instanz bereits konfiguriert sind; die Anmelde-Schaltflächen dieser Seite sind also eine Teilmenge derer auf der Standard-Anmeldeseite.
Die entstehende Seite
Mitglieder, die die eigene URL öffnen, erhalten die Seite der Organisation: das Formular mit Benutzername und Passwort, sofern Sie es aktiv gelassen haben, und nur die angehakten Anbieter.
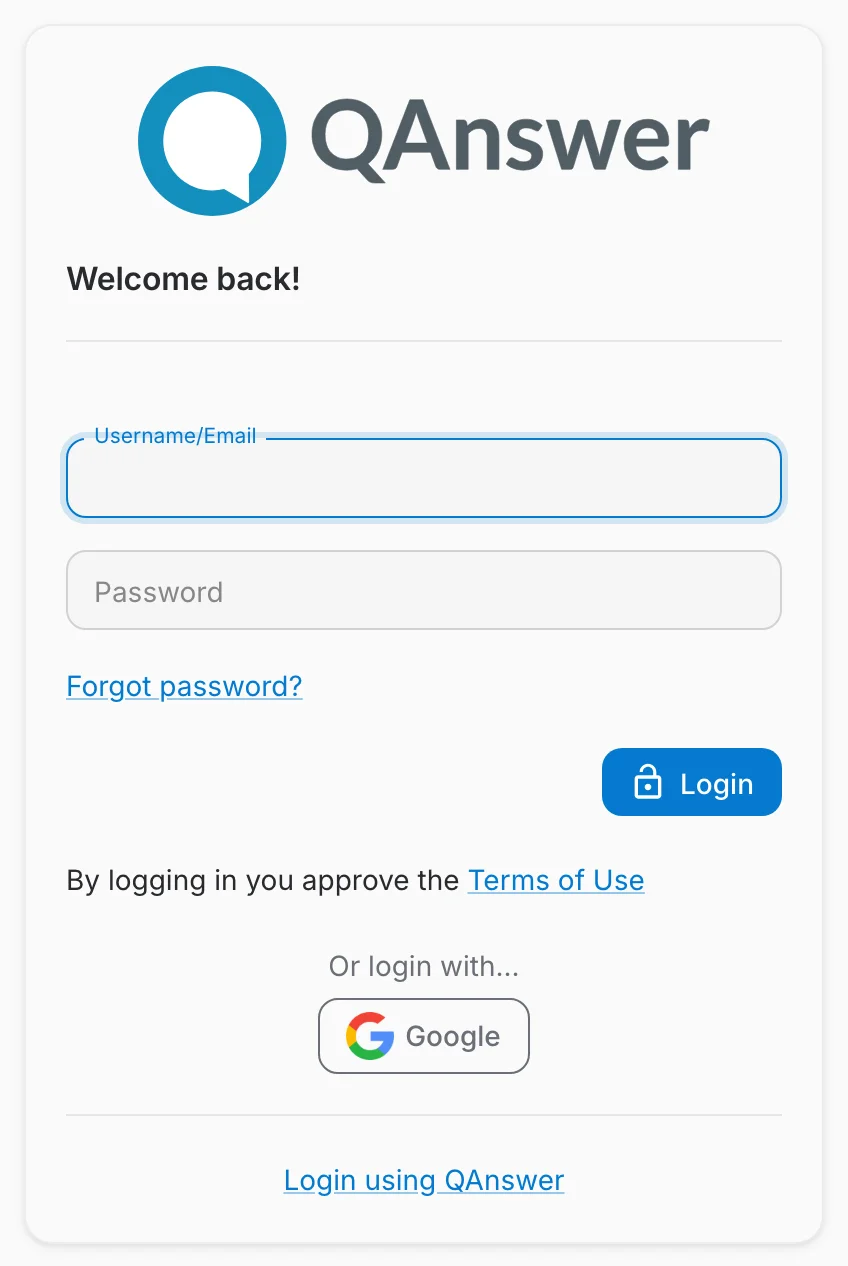
Ein Link „Login using QAnswer“ am unteren Rand führt alle, die versehentlich hier gelandet sind, zurück zur Standard-Anmeldung von QAnswer. Eine Schaltfläche „Register“ gibt es nicht — die Organisations-Anmeldeseite ist für bestehende Mitglieder gedacht.